



Дефолтная конфигурация Microsoft Power Apps раскрыла 38 млн ПДн

Дефолтная конфигурация Microsoft Power Apps раскрыла 38 млн ПДн

Дефолтная конфигурация Microsoft Power Apps раскрыла 38 млн ПДн

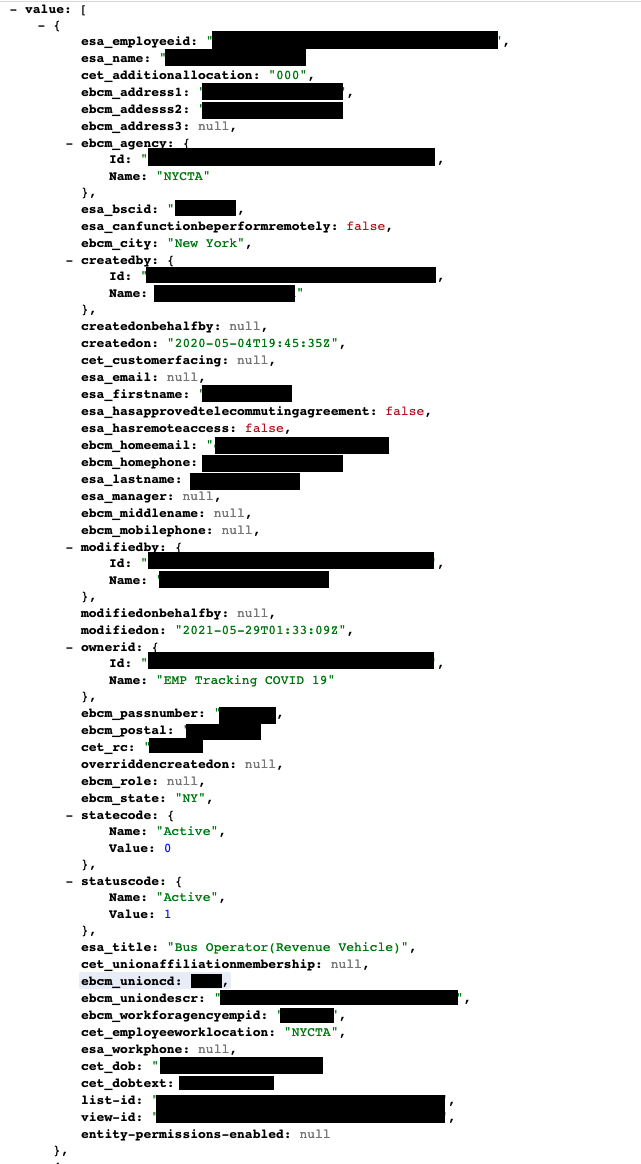
Конфиденциальные данные, включая статус вакцинирования от COVID-19, номера социального страхования и адреса электронной почты, утекли благодаря конфигурации Microsoft Power Apps. О непреднамеренной утечке рассказали исследователи из компании Upguard.

Согласно отчёту Upguard дефолтные настройки Microsoft Power Apps представляют серьёзную угрозу хранящимся данным, поскольку не могут обеспечить должный уровень защиты.

В результате пренебрежения основными параметрами конфигурации в Сети стояли открытыми 38 миллионов записей, принадлежавших авиакомпании American Airlines, Microsoft, J.B. Hunt, а также властям Индианы, Мэриленда и Нью-Йорка.

Впервые эксперты Upguard наткнулись на эту проблему 24 мая, когда обратили внимание на баг API под названием ODdata, который использовался на портале Power Apps. Исследователи передали Microsoft всю информацию об уязвимости месяц спустя — 24 июня.

По словам Upguard, корень проблемы кроется в специфических настройках, допускающих общий доступ ко всем типам данных, хотя персональная информация, вне всякого сомнения, должна оставаться закрытой.

Именно неправильная конфигурация привела к раскрытию немалого объёма конфиденциальных данных, поэтому всем затронутым компаниям необходимо срочно пересмотреть настойки по умолчанию.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru