



Безопасник Apple: Мы — лучшая площадка для распространения детского порно

Безопасник Apple: Мы — лучшая площадка для распространения детского порно

Безопасник Apple: Мы — лучшая площадка для распространения детского порно

Глава отдела Apple, отвечающего за безопасность и борьбу с мошенничеством, Эрик Фридман назвал инфраструктуру компании наилучшей площадкой для распространения материалов порнографического содержания, в которых задействованы несовершеннолетние лица. Такая характеристика объясняет рвение купертиновцев сканировать фотографии и видеозаписи пользователей.

Согласно опубликованному Forbes материалу, Фридман обозначил свою позицию в личной переписке, датируемой февралём 2020 года. В то время Apple как раз была вовлечена в судебные разбирательства, связанные с требованиями к разработчикам приложений для iOS.

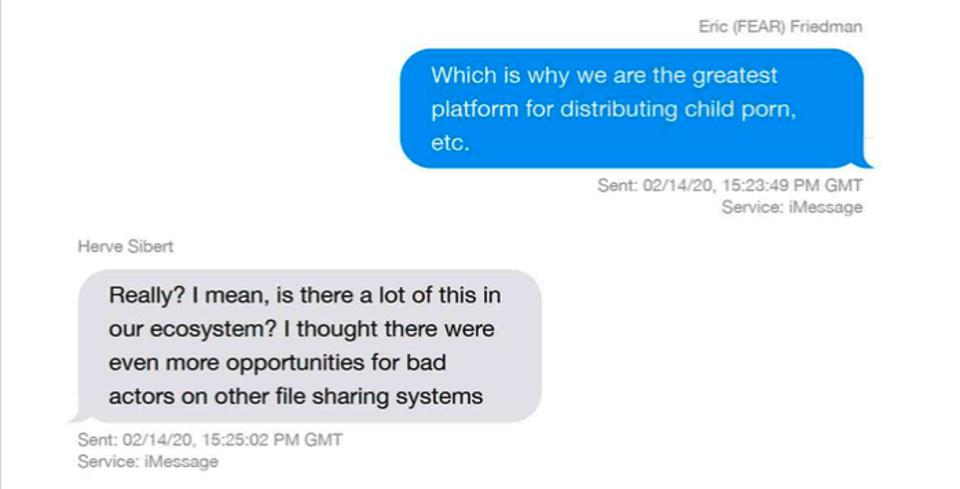
Попавшие в руки юристов документы включали скриншот личной переписки Фридмана через платформу iMessage, которая должна защищать общение пользователей сквозным шифрованием. Одно из сообщений сотрудника Apple гласило:

«Вот поэтому мы — лучшая платформа для распространения детской порнографии и другого подобного контента».


Скорее всего, именно такое видение ситуации и подтолкнуло корпорацию из Купертино к внедрению функции сканирования фотографий и видеозаписей пользователей (CSAM). Само собой, хорошо прикрываться защитой детей — беспроигрышный вариант, однако стоит помнить, что Apple всё же планирует вторгаться в личные материалы юзеров. Это как под прикрытием борьбы с терроризмом после 11 сентября ЦРУ существенно ограничило свободу граждан.

Тот же Эдвард Сноуден отметил, что нововведение Apple представляет серьёзную угрозу конфиденциальности, поскольку власти (или сама «яблочная» корпорация) могут добраться до всего, что, по их мнению, представляет опасность.

Тем не менее Apple всё ещё пытается убедить всех в том, что CSAM не является бэкдором, как заявили отдельные эксперты. Хотя определённые лазейки и уязвимости уже начали находить в реализации новой функции.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru