



Тестируя Raccoon, авторы зловреда заразили свои системы и слили данные

Тестируя Raccoon, авторы зловреда заразили свои системы и слили данные

Тестируя Raccoon, авторы зловреда заразили свои системы и слили данные

Авторы вредоносной программы Raccoon, предназначенной для кражи данных, решили попробовать новые функции своего детища. Не рассчитав свои силы, злоумышленники заразили собственные компьютеры и слили внутреннюю информацию.

Как известно, Raccoon способен собирать сведения из целого ряда приложений. За последние два года популярность этого вредоноса существенно выросла.

Тестируя новый вариант зловреда, киберпреступники допустили заражение собственных систем. Неосторожный эксперимент привёл к утечке данных на командный сервер (C2), а оттуда — на форум хакерской тематики.

Интересную утечку помогла обнаружить платформа Hudson Rock Cavalier, которая мониторила взломанные компьютеры. По словам сооснователя Hudson Rock, на счету Raccoon более миллиона скомпрометированных систем, за которыми пристально наблюдает Cavalier.

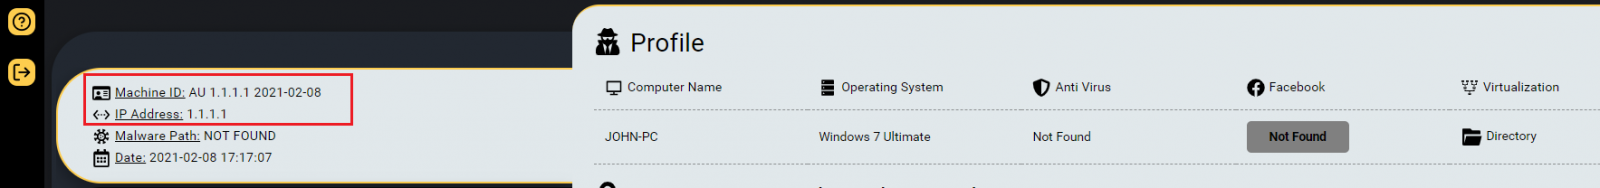
Инцидент с заражением компьютеров авторов вредоносной программы произошёл в феврале 2021 года, однако на него не сразу обратили внимание, поскольку эти устройства не значились в списках клиентов Hudson Rock.

Позже исследователи отметили IP-адрес — 1.1.1.1, — специально модифицированный, чтобы его не могли отследить.


Собранные специалистами данные показали, что авторы Raccoon тестировали возможности извлечения паролей из браузера Google Chrome. Именно в ходе этих тестов невнимательные злоумышленники допустили заражение собственных систем.

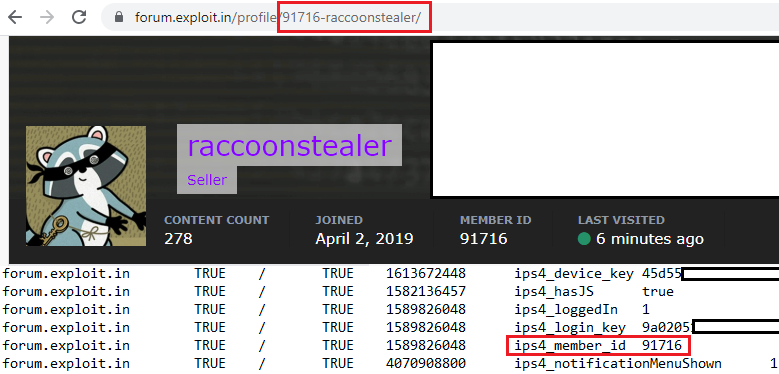
Также исследователи выяснили, что на компьютерах разработчиков зловреда присутствовали cookies популярного русскоязычного киберпреступного форума Exploit. Более того, специалистам даже удалось использовать эти cookies для входа на форум с идентификатором аккаунта Raccoon.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru