



Баг на сайте Ford раскрывал данные клиентов и сотрудников

Баг на сайте Ford раскрывал данные клиентов и сотрудников

Баг на сайте Ford раскрывал данные клиентов и сотрудников

Баг на официальном сайте производителя автомобилей Ford Motor открывал конфиденциальные данные, которые мог собрать любой желающий. Среди доступной информации были базы данных клиентов, сведения о сотрудниках и т. п.

Причина бага крылась в неправильной конфигурации системы Pega Infinity, предназначенной для привлечения клиентов. Именно эта система была запущена на серверах Ford.

На брешь наткнулись исследователи в области кибербезопасности, изучавшие официальный сайт Ford. По их словам, баг позволял не только получить доступ к конфиденциальным данным корпорации, но и завладеть контролем над аккаунтами в системе.

Подробности уязвимости, получившей идентификатор CVE-2021-27653, рассказали эксперты Роберт Уиллис и break3r. Также информация относительно дыры появилась на сайте Pega Infinity.

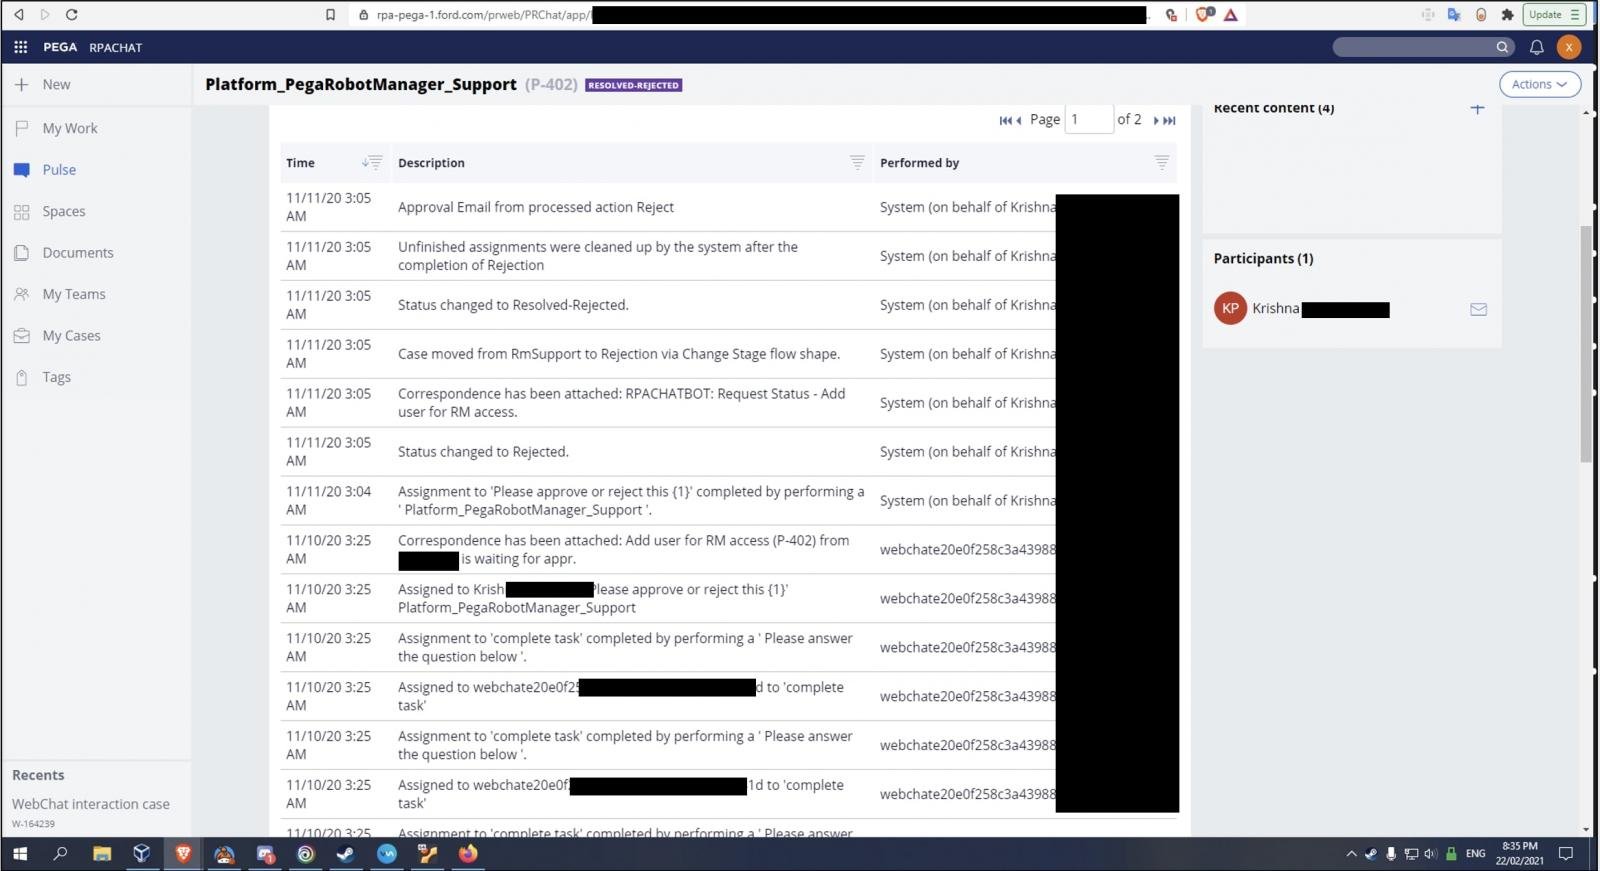
Исследователи сняли множество скриншотов внутренних систем и баз данных Ford, чем поделились с изданием BleepingComputer. Например, один из скриншотов демонстрирует систему электронных запросов производителя автомобилей.


Для эксплуатации уязвимости потенциальному атакующему сначала надо получить доступ к бекенд-панели некорректно настроенного портала Pega Chat Access Group:

https://www.rpa-pega-1.ford.com/prweb/PRChat/app/RPACHAT_4089/
bD8qH******bIw4Prb*/!RPACHAT/$STANDARD...

Различные параметры URL позволяют злоумышленникам выполнять запросы, получать таблицы баз данных, токены доступа OAuth и осуществлять действия с правами администратора. В отдельных случаях атакующие могли получить доступ к персональным данным.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru