



Glwowworm позволяет перехватывать разговоры в Microsoft Teams, Zoom, Skype

Glwowworm позволяет перехватывать разговоры в Microsoft Teams, Zoom, Skype

Glwowworm позволяет перехватывать разговоры в Microsoft Teams, Zoom, Skype

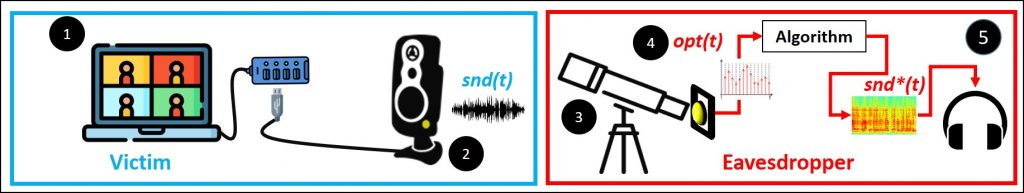
Исследователи обнаружили новый, по их словам, вектор атаки, позволяющий потенциальному злоумышленнику подслушивать конференции в Zoom и других аналогичных сервисах. Метод получил имя Glowworm, а его суть кроется в отслеживании изменений светодиодного индикатора устройства и конвертировании их в аудио.

Как справедливо отметили специалисты, за последние полтора года мир привык больше полагаться на платформы вроде Microsoft Teams, Zoom и Skype, поскольку они позволяют участвовать в деловых переговорах удалённо.

Параллельно, конечно же, развился новый класс кибератак, в которых злоумышленники пытаются перехватить важные коммуникации. Одним из таких векторов как раз и стал Glowworm (PDF), о котором рассказали эксперты Университета имени Давида Бен-Гуриона в Негеве.

Чтобы задействовать этот метод для прослушивания переговоров, атакующим надо ориентироваться на практически незаметное мерцание светодиодов. В отчёте эксперты описывают Glwowworm следующим образом:

«Обнаруженный вектор атаки можно использовать для получения речи людей, общающихся через сервисы видеоконференций. Для этого злоумышленнику нужно использовать незаметные колебания яркости светодиодов. Наши эксперименты показали, что к Glwowworm уязвимы многие продукты от самых разных производителей».


Исследователи продемонстрировали, как Glwowworm можно использовать в атаке: телескоп со специальным датчиком направили с расстояния 35 метров на динамики, подключённые к ноутбуку. В результате специалистам удалось восстановить фразу, которая транслировалась через динамики.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru