



Мошенники получают дубликаты сим-карт предпринимателей и крадут их деньги

Мошенники получают дубликаты сим-карт предпринимателей и крадут их деньги

Мошенники получают дубликаты сим-карт предпринимателей и крадут их деньги

Исследователи из антивирусной компании ESET рассказали о набирающем обороты виде онлайн-мошенничества с сим-картами. С помощью новой схемы злоумышленники могут получить доступ к телефонному номеру жертвы и перевести его деньги из банковских приложений.

«Фишка» нового подхода в комбинации уже известных ранее мошеннических уловок, и, как предупредили в ESET, такой обман на практике очень сложно доказать. Всё начинается с создания поддельного аккаунта, который можно приобрести, например, на чёрном онлайн-рынке.

Невооруженный глаз не сможет отличить такие учётные записи от настоящих. Во-первых, они созданы несколько лет назад, во-вторых — содержат фотографии, которых нет в поиске Google и Яндекс.

Злоумышленники также обновляют контент таких учёток (пусть не так часто), чтобы поддерживать иллюзию активности живого пользователя. Жертву мошенники ищут в Facebook и Instagram, специально рассчитывая потенциальный успех социальной инженерии. Главный интерес представляют владельцы бизнеса, предприниматели.

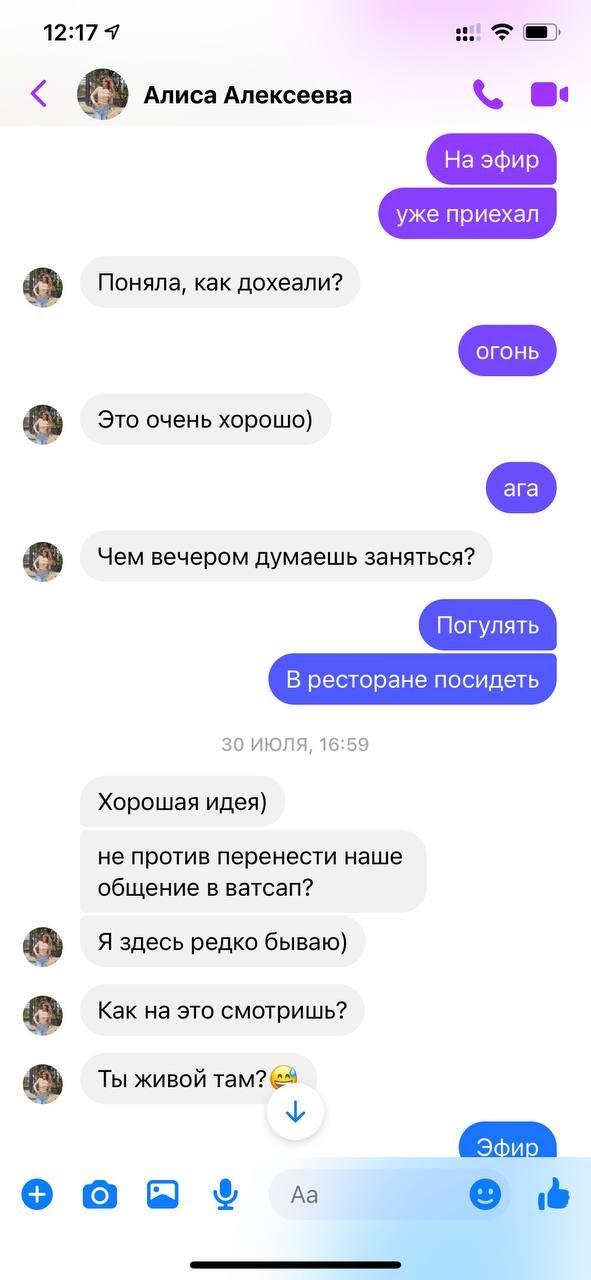
Выбрав объект, преступники пытаются выяснить номер его телефона, для чего привлекается вымышленная красивая девушка. Чтобы привлечь внимание, фейковая дама создаёт видимость общих интересов (например, отмечаются одни и те же хобби с жертвой или общий ВУЗ).

Именно этот персонаж пытается выудить у объекта телефонный номер. Для этого предлагается перенести общение в WhatsApp. Забегая вперёд, можно отметить, что номер телефона необходим для изготовления дубликата сим-карты.


Узнав заветные цифры и подготовив поддельную доверенность, злоумышленники идут в небольшой филиал оператора, обслуживающего жертву. Причём всё готовится таким образом, чтобы этот филиал был в другом часовом поясе с объектом.

После получения сим-карты мошенникам остаётся лишь обратиться в банк по поводу восстановления пароля от банковского приложения (телефонный номер выступает в качестве дополнительного фактора аутентификации). А дальше — дело техники: все средства предпринимателя переводятся в карман преступников.

Подпишитесь на новости

WhatsApp готовит встроенный браузер для iPhone, ссылки останутся в чате

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает встроенный браузер для iPhone, который позволит открывать любые ссылки из переписки внутри приложения. Переключаться в Safari или Chrome ради каждой присланной страницы больше не потребуется. Мессенджер явно не хочет отпускать пользователя даже на соседнюю вкладку.

Следы функции в сборке WhatsApp для iOS 26.41.10.72 обнаружил WABetaInfo. Важная оговорка: новинку ещё не предоставили даже бета-тестерам, срок публичного запуска неизвестен.

В настройках чатов появится пункт «Встроенный браузер». После его включения отправленные и полученные ссылки можно будет открывать непосредственно в WhatsApp. Раньше подобный механизм был ограничен отдельными бизнес-ссылками, соответствующими техническим требованиям.


Принудительно переселять всех во внутренний браузер, судя по описанию, не собираются. Пользователь сможет вернуть открытие ссылок в браузере по умолчанию. Для отдельной страницы такой переход также предусмотрен через меню.

В настройках появится очистка cookies, кеша и других данных посещённых сайтов. По информации WABetaInfo, данные встроенного браузера будут храниться локально на устройстве.

RSS: Новости на портале Anti-Malware.ru