



Мошенники получают дубликаты сим-карт предпринимателей и крадут их деньги

Мошенники получают дубликаты сим-карт предпринимателей и крадут их деньги

Мошенники получают дубликаты сим-карт предпринимателей и крадут их деньги

Исследователи из антивирусной компании ESET рассказали о набирающем обороты виде онлайн-мошенничества с сим-картами. С помощью новой схемы злоумышленники могут получить доступ к телефонному номеру жертвы и перевести его деньги из банковских приложений.

«Фишка» нового подхода в комбинации уже известных ранее мошеннических уловок, и, как предупредили в ESET, такой обман на практике очень сложно доказать. Всё начинается с создания поддельного аккаунта, который можно приобрести, например, на чёрном онлайн-рынке.

Невооруженный глаз не сможет отличить такие учётные записи от настоящих. Во-первых, они созданы несколько лет назад, во-вторых — содержат фотографии, которых нет в поиске Google и Яндекс.

Злоумышленники также обновляют контент таких учёток (пусть не так часто), чтобы поддерживать иллюзию активности живого пользователя. Жертву мошенники ищут в Facebook и Instagram, специально рассчитывая потенциальный успех социальной инженерии. Главный интерес представляют владельцы бизнеса, предприниматели.

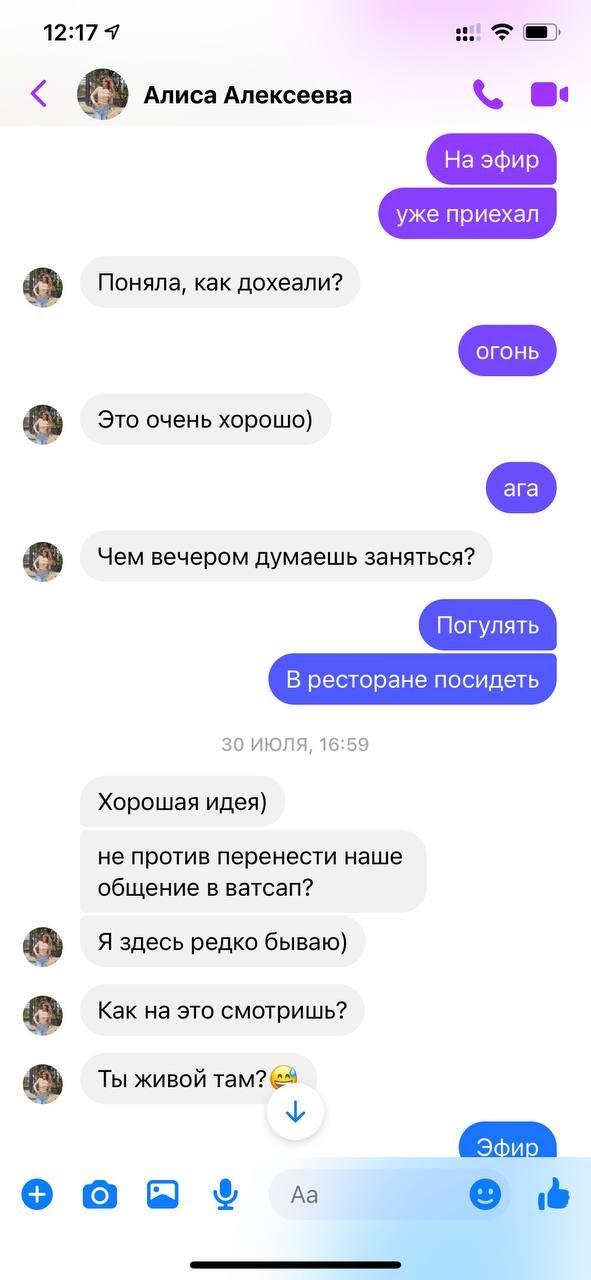
Выбрав объект, преступники пытаются выяснить номер его телефона, для чего привлекается вымышленная красивая девушка. Чтобы привлечь внимание, фейковая дама создаёт видимость общих интересов (например, отмечаются одни и те же хобби с жертвой или общий ВУЗ).

Именно этот персонаж пытается выудить у объекта телефонный номер. Для этого предлагается перенести общение в WhatsApp. Забегая вперёд, можно отметить, что номер телефона необходим для изготовления дубликата сим-карты.


Узнав заветные цифры и подготовив поддельную доверенность, злоумышленники идут в небольшой филиал оператора, обслуживающего жертву. Причём всё готовится таким образом, чтобы этот филиал был в другом часовом поясе с объектом.

После получения сим-карты мошенникам остаётся лишь обратиться в банк по поводу восстановления пароля от банковского приложения (телефонный номер выступает в качестве дополнительного фактора аутентификации). А дальше — дело техники: все средства предпринимателя переводятся в карман преступников.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru