



Новые DNS-бреши открывают дверь для кибершпионажа на уровне стран

Новые DNS-бреши открывают дверь для кибершпионажа на уровне стран

Новые DNS-бреши открывают дверь для кибершпионажа на уровне стран

Исследователи в области кибербезопасности обнаружили новый тип DNS-уязвимостей, затрагивающих крупных провайдеров DNS-as-a-Service (DNSaaS). В случае эксплуатации эти дыры позволят злоумышленникам получить доступ к конфиденциальной информации, хранящейся в корпоративной сети.

DNSaaS-провайдеры помогают организациям арендовать DNS-сервис, поскольку зачастую компании не хотят самостоятельно обслуживать и защищать ещё один сетевой актив.

О новых проблемах DNS специалисты компании Wiz рассказали на конференции Black Hat. Отметим, что Wiz как раз занимается вопросами облачной безопасности.

Эксперты Шир Тамари и Ами Лутвак подчеркнули, что выявленные бреши позволяют правительственным кибергруппировкам собирать важную информацию. Для этого потенциальным злоумышленникам нужно всего лишь зарегистрировать домен.

Сам процесс эксплуатации, по словам исследователей, довольно прост: вы регистрируете домен, а после используете его для получения контроля над именем сервера провайдера DNSaaS (эксперты демонстрировали это на Amazon Route 53).

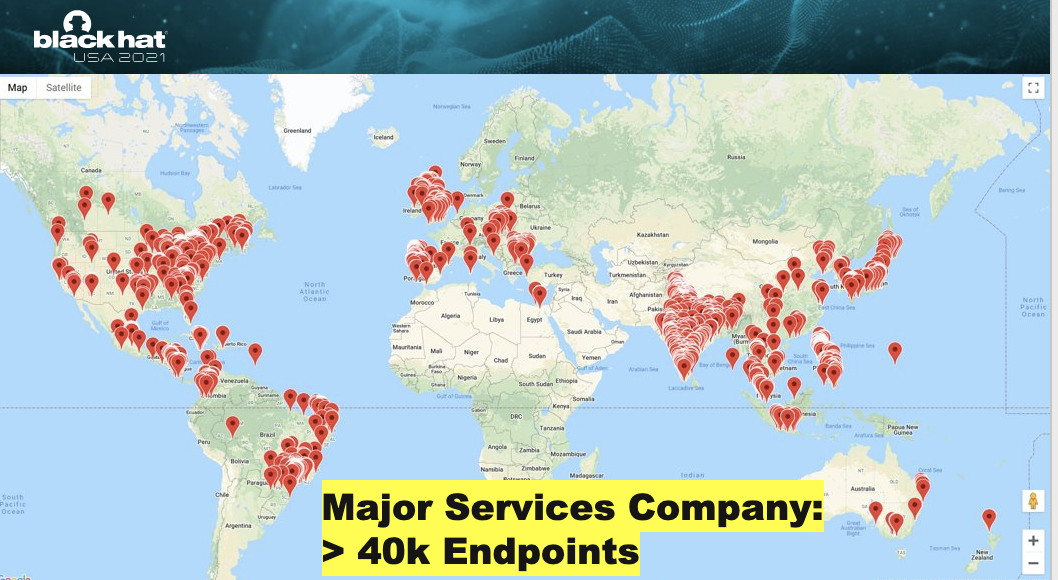
«Мы нашли простенькую лазейку, позволяющую вклиниться в добрую часть мирового DNS-трафика через провайдеров вроде Amazon и Google. В наших тестах мы перехватили трафик крупных компаний, состоящих в списке Fortune 500. Помимо этого, потенциальными жертвами могут стать 45 государственных организаций США и 85 межправительственных организаций», — объяснили сотрудники Wiz.

В результате исследователям удалось получить целый спектр конфиденциальных данных — от имён сотрудников и их геолокации до крайне ценных сведений, касающихся инфраструктуры компании (включая доступные из Сети устройства).


Google и Amazon, судя по всему, уже устранили выявленные уязвимости, однако другие провайдеры всё ещё открывают миллионы устройств для атак.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru