



В августе Microsoft включит защиту Windows 10 от нежелательного софта

В августе Microsoft включит защиту Windows 10 от нежелательного софта

В августе Microsoft включит защиту Windows 10 от нежелательного софта

В течение августа 2021 года Microsoft планирует постепенно внедрять новую функцию встроенной антивирусной программы Windows Defender. По словам корпорации, теперь пользователи Windows 10 смогут рассчитывать на защиту от сомнительного софта.

Таким образом, при попытке скачать или установить так называемые PUA (Potentially unwanted program, потенциально опасные программы) пользователь получит предупреждение.

Как правило, такие нежелательные приложения нельзя категорично назвать вредоносными, однако они всё равно способны доставить пользователю определённые проблемы. Хороший пример PUA — обычное адваре, рекламная программа.

Если пользователь установит такой софт, его могут ждать навязчивые и агрессивные рекламные объявления, сбор данных (с последующей продажей) и даже в определённом смысле слежка. Цель у PUA одна — практически любыми средствами принести злоумышленнику прибыль.

Microsoft уже давно говорила о защите пользователей Windows от нежелательных программ, однако основной шаг корпорация решилась сделать только сейчас. Фаза активации новой защитной функции займёт следующие две недели.

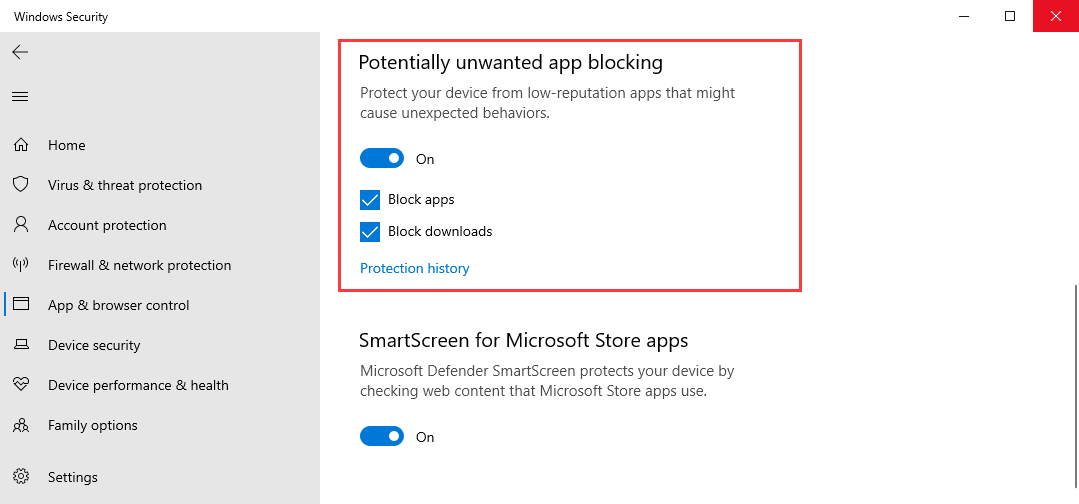
Найти и включить нововведение можно в настройках, зайдя в пункт «Обновление и безопасность» => «Контроль приложений и браузера».


По словам самой Microsoft, есть две доступные пользователям опции: блокировать нежелательный софт (детектирует уже загруженные ранее потенциально опасные программы); блокировать загрузки (предотвращает скачивание PUA, работает только с браузером Microsoft Edge).

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru