



В августе Microsoft включит защиту Windows 10 от нежелательного софта

В августе Microsoft включит защиту Windows 10 от нежелательного софта

В августе Microsoft включит защиту Windows 10 от нежелательного софта

В течение августа 2021 года Microsoft планирует постепенно внедрять новую функцию встроенной антивирусной программы Windows Defender. По словам корпорации, теперь пользователи Windows 10 смогут рассчитывать на защиту от сомнительного софта.

Таким образом, при попытке скачать или установить так называемые PUA (Potentially unwanted program, потенциально опасные программы) пользователь получит предупреждение.

Как правило, такие нежелательные приложения нельзя категорично назвать вредоносными, однако они всё равно способны доставить пользователю определённые проблемы. Хороший пример PUA — обычное адваре, рекламная программа.

Если пользователь установит такой софт, его могут ждать навязчивые и агрессивные рекламные объявления, сбор данных (с последующей продажей) и даже в определённом смысле слежка. Цель у PUA одна — практически любыми средствами принести злоумышленнику прибыль.

Microsoft уже давно говорила о защите пользователей Windows от нежелательных программ, однако основной шаг корпорация решилась сделать только сейчас. Фаза активации новой защитной функции займёт следующие две недели.

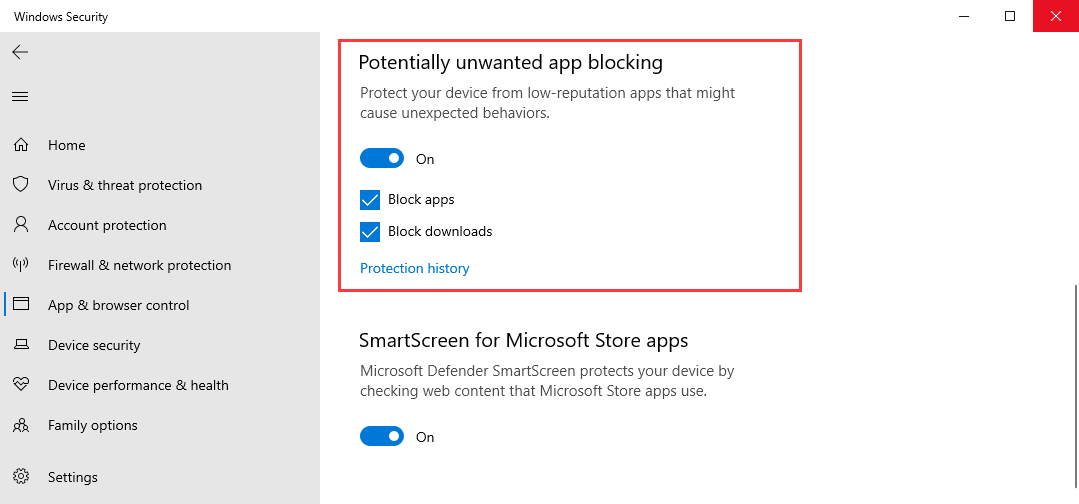
Найти и включить нововведение можно в настройках, зайдя в пункт «Обновление и безопасность» => «Контроль приложений и браузера».


По словам самой Microsoft, есть две доступные пользователям опции: блокировать нежелательный софт (детектирует уже загруженные ранее потенциально опасные программы); блокировать загрузки (предотвращает скачивание PUA, работает только с браузером Microsoft Edge).

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru