



В сентябре Google запретит старым Android-устройствам входить в аккаунты

В сентябре Google запретит старым Android-устройствам входить в аккаунты

В сентябре Google запретит старым Android-устройствам входить в аккаунты

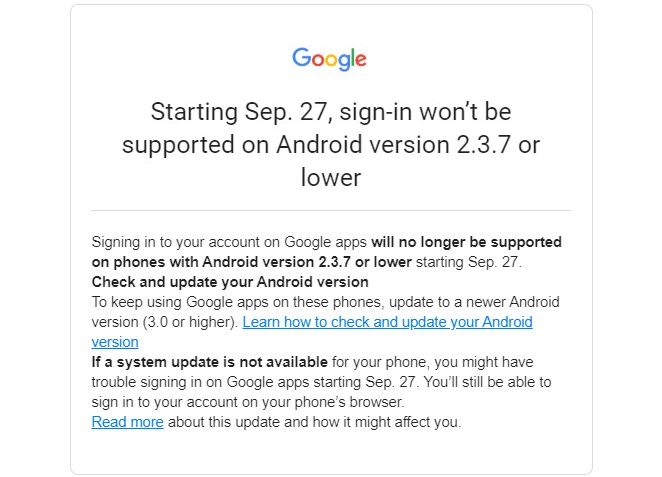
Google направила пользователям операционной системы Android электронные письма, в которых корпорация предупреждает о прекращении поддержки устройств, работающих на устаревшей версии ОС. В конце сентября этого года девайсы с установленной Android 2.3.7 (Gingerbread) и ниже уже не смогут войти в Google-аккаунты.

Таким образом, при попытке зайти в свои учётные записи пользователи увидят ошибку. Помимо этого, юзеры старых устройств не смогут создавать новые аккаунты, сбрасывать устройство к заводским настройкам и менять пароль.

«Поскольку Google заботится о безопасности пользователей, с 27 сентября 2021 года мы запретим вход в аккаунты с устройств, на которых установлена устаревшая версия Android», — объясняют в Google.

«Если вы попробуете аутентифицироваться после 27 сентября, вы столкнётесь с ошибками имени пользователя или пароля. Это касается всех сервисов Google, включая Gmail, YouTube и "Карты"».

По большому счёту, это вполне логичный шаг корпорации, поскольку она отсекает все версии Android, вышедшие до декабря 2010 года. Согласитесь, более чем за 10 лет операционная система Google далеко шагнула по части защиты пользователей.

Разработчики рекомендуют обновить свои мобильные устройства и установить версию Android не ниже 3.0. В противном случае пользователи рискуют потерять доступ к приложениям и сервисам Google.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru