



В Android-версии Signal устранили баг, отправляющий случайные фото в чаты

В Android-версии Signal устранили баг, отправляющий случайные фото в чаты

В Android-версии Signal устранили баг, отправляющий случайные фото в чаты

Полгода назад в Android-версии Signal выявили неприятный баг, отправляющий случайные изображения контактам. Всё это происходило без ведома пользователя, который никак не мог влиять на странную функциональность. Теперь разработчики выпустили соответствующий патч.

Впервые о баге заговорили в декабре 2020 года. Однако представители Signal не спешили устранять проблему, поскольку воспроизвести баг оказалось не так просто. Только в этом месяце разработчики выпустили заплатку.

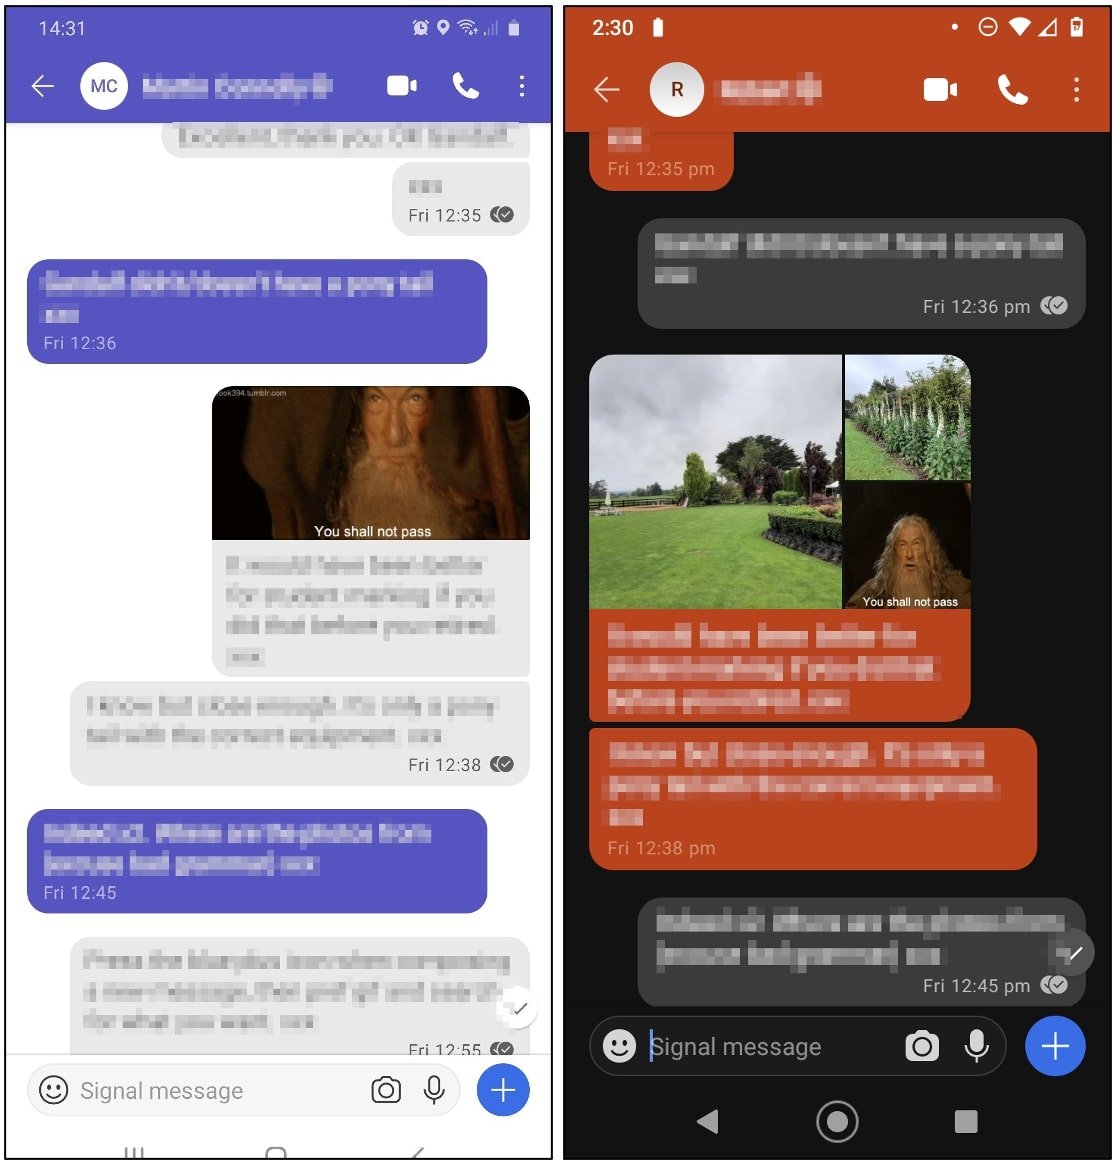
В течение полугода пользователи наблюдали приблизительно следующее поведение приложения: если попытаться отправить какому-либо контакту изображение или фото, Android-версия Signal пошлёт не только выбранный файл, но и набор рандомных изображений из галереи пользователя.

Например, на скриншотах ниже видно, что юзер отправляет собеседнику GIF-файл, соответствующий теме разговора. Однако Signal дополнительно навешивает ещё два изображения без какого-либо объяснения.


К счастью, в этом случае приложение отправило нейтральные картинки, но можно легко представить, насколько неудобная будет ситуация, если Signal выберет для случайной отправки более конфиденциальные (или даже интимные) изображения.

После относительно долгого патчинга Signal подвергся критике, поскольку отдельные эксперты считали, что устранение бага должно быть в приоритете у разработчиков. После этого уже сами представители мессенджера выступили с заявлением, что к багу они относятся весьма серьёзно.

Подпишитесь на новости

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru