



Разработчики Google опечатались и брикнули устройства на Chrome OS

Разработчики Google опечатались и брикнули устройства на Chrome OS

Разработчики Google опечатались и брикнули устройства на Chrome OS

Google отчиталась в устранении серьезного бага операционной системы Chrome OS, из-за которого люди не могли пользоваться своими устройствами. Фактически версия ОС под номером 91.0.4472.165 просто превращала девайсы в кирпич.

Как известно, Chrome OS автоматически загружает обновления и устанавливает новую версию системы после перезагрузки. Благодаря этому подходу столкнувшиеся с проблемой пользователи после ребута просто не могли пользоваться компьютером.

Новый билд, получивший номер 91.0.4472.167, устраняет этот баг, однако разработчики сразу предупредили, что потребуется несколько дней, пока патч дойдёт до всех пользователей. В результате у людей остаётся два выбора: дождаться обновления или стереть все локальные данные.

Стоит учитывать, что система Chrome OS основана по большей части на облачных технологиях, поэтому если у вас нет потребности, например, запускать Linux-приложения, сброс устройства и удаление всех данных представляет меньшую проблему, чем для других операционных систем. Тем не менее ряд пользователей, конечно же, не оценит потерю важной информации.

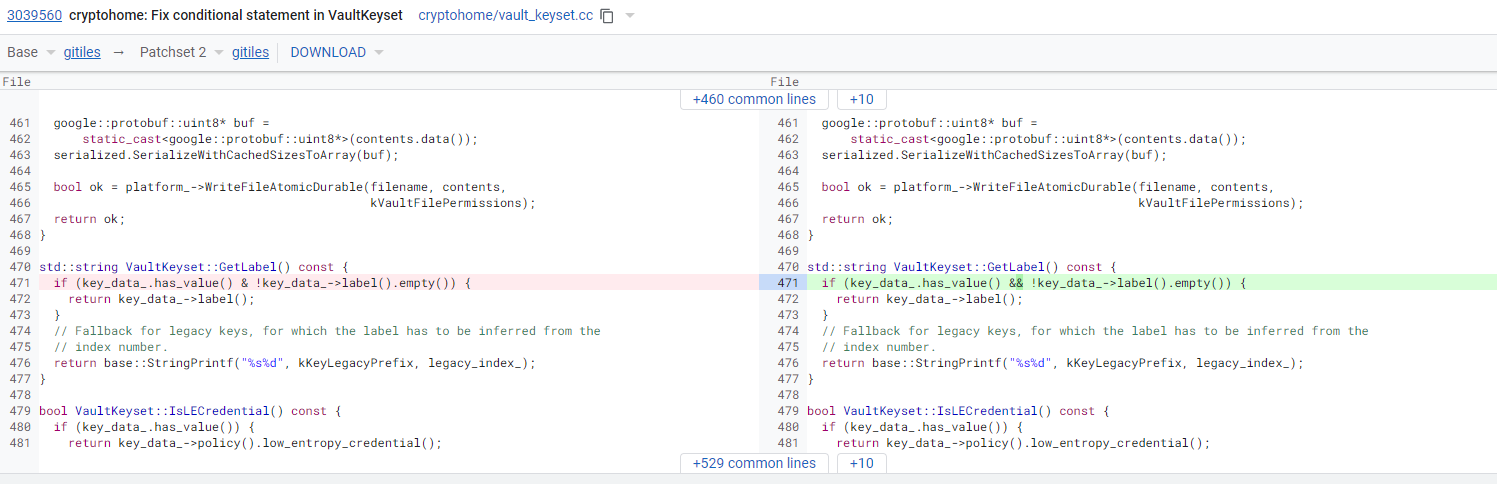
Как отметило издание Android Police, у выявленного бага, превращающего устройства в кирпич, есть интересная причина — банальная опечатка команды разработчиков.


Проблема крылась в том, что из-за опечатки Chrome OS не могла корректно проверить пароль пользователя и соотнести его с сохранёнными ключами. Таким образом, даже правильные пароли вызывали сообщение «Извините, ваш пароль не прошёл проверку».

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru