



Разработчики Google опечатались и брикнули устройства на Chrome OS

Разработчики Google опечатались и брикнули устройства на Chrome OS

Разработчики Google опечатались и брикнули устройства на Chrome OS

Google отчиталась в устранении серьезного бага операционной системы Chrome OS, из-за которого люди не могли пользоваться своими устройствами. Фактически версия ОС под номером 91.0.4472.165 просто превращала девайсы в кирпич.

Как известно, Chrome OS автоматически загружает обновления и устанавливает новую версию системы после перезагрузки. Благодаря этому подходу столкнувшиеся с проблемой пользователи после ребута просто не могли пользоваться компьютером.

Новый билд, получивший номер 91.0.4472.167, устраняет этот баг, однако разработчики сразу предупредили, что потребуется несколько дней, пока патч дойдёт до всех пользователей. В результате у людей остаётся два выбора: дождаться обновления или стереть все локальные данные.

Стоит учитывать, что система Chrome OS основана по большей части на облачных технологиях, поэтому если у вас нет потребности, например, запускать Linux-приложения, сброс устройства и удаление всех данных представляет меньшую проблему, чем для других операционных систем. Тем не менее ряд пользователей, конечно же, не оценит потерю важной информации.

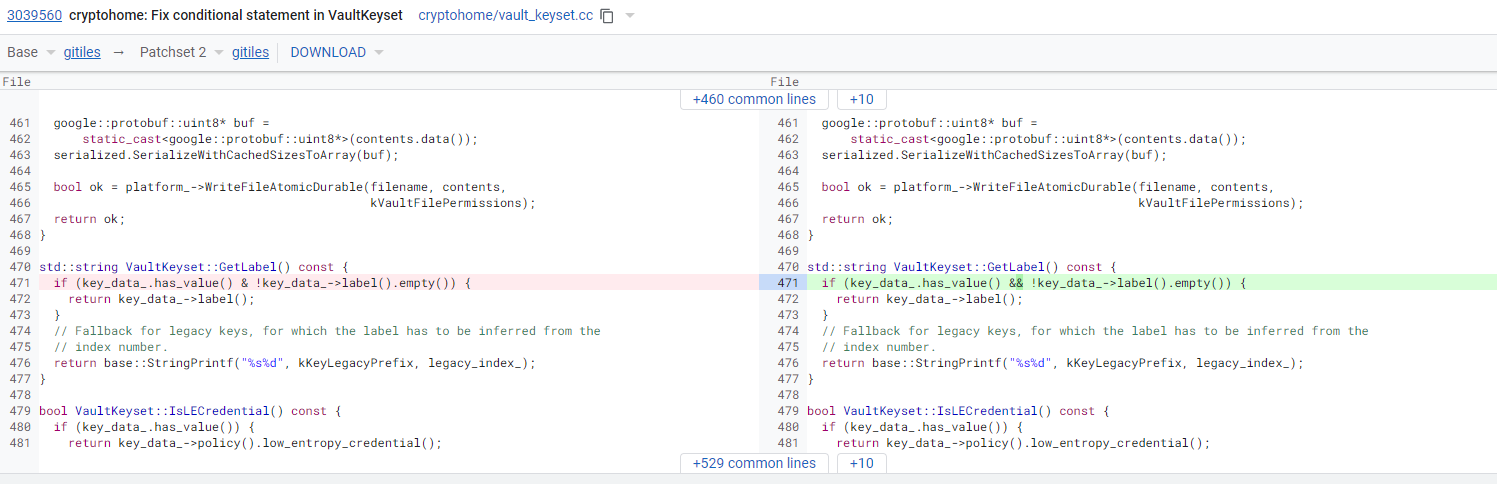
Как отметило издание Android Police, у выявленного бага, превращающего устройства в кирпич, есть интересная причина — банальная опечатка команды разработчиков.


Проблема крылась в том, что из-за опечатки Chrome OS не могла корректно проверить пароль пользователя и соотнести его с сохранёнными ключами. Таким образом, даже правильные пароли вызывали сообщение «Извините, ваш пароль не прошёл проверку».

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru