



Мошенники и фишеры атакуют граждан стран, где популярны криптовалюты

Мошенники и фишеры атакуют граждан стран, где популярны криптовалюты

Мошенники и фишеры атакуют граждан стран, где популярны криптовалюты

Мошенники успешно присосались к теме цифровой валюты, поскольку за первые шесть месяцев 2021 года специалисты антивирусной компании Avast зафиксировали увеличение числа схем в странах, где набирает популярность криптовалюта.

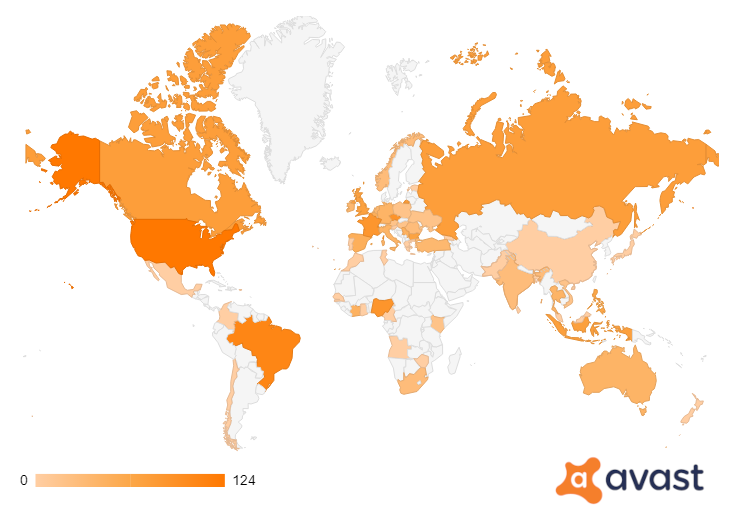
Чаще всего злоумышленники используют фишинговые сайты, ориентированные на граждан стран, в которых развивается тема цифровой валюты. Мошенники атакуют пользователей из США, России, Великобритании, Франции, Индии, а также Бразилии и Нигерии.


Как отметили специалисты Avast Threat Labs, исследовавшие 37 вредоносных сайтов, эти веб-ресурсы были замаскированы под законные кастодиальные кошельки. Основной мотивацией для мошенников послужил, конечно же, всплеск популярности биткоина, а 2021 год вообще обещает стать прорывным для цифровой валюты.

Эксперты Avast призвали пользователей помнить о методах мошенников, которые могут прикрываться розыгрышами от Илона Маска, а могут пообещать инвестировать ваши средства с огромной ежемесячной прибылью. Если это звучит слишком заманчиво, то это, скорее всего, и есть мошенничество.

Помимо этого, исследователи напомнили о подозрительных сообщениях, которые приходят в популярных мессенджерах и социальных сетях. Пользователи должны сразу блокировать таких отправителей, считают в Avast. Не стоит забывать и о мобильном фишинге и вредоносных приложениях для смартфонов.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru