



Новый трюк для загрузки ZLoader: отключение предупреждений о макросах

Новый трюк для загрузки ZLoader: отключение предупреждений о макросах

Новый трюк для загрузки ZLoader: отключение предупреждений о макросах

Новая техника заражения, выявленная аналитиками из McAfee, использует безобидный документ Microsoft Word для создания на лету зловредного макроса и отключения предупреждений системы безопасности, способных помешать его запуску. В настоящее время эта схема используется для скрытной доставки через спам вредоносной программы ZLoader.

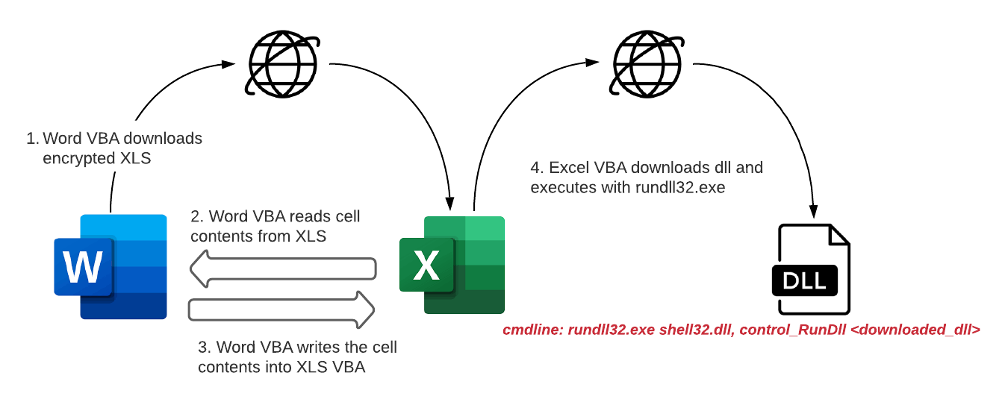
Согласно блог-записи McAfee, цепочка заражения в данном случае запускается привычным образом — при открытии вложенного в письмо документа Word. Однако распространяемый в спаме документ, против ожидания, не содержит вредоносного кода, хотя для просмотра пользователя просят включить макрос.

При запуске этот VBA-код загружает с удаленного сервера запароленный файл Microsoft Excel, считывает содержимое ячеек таблицы и создает новый макрос для xls-файла, записывая содержимое ячеек как функции. После этого в системном реестре создается запись Disable Excel Macro Warning («Отключить предупреждения о макросах в Excel») и вызываются вредоносные функции — для загрузки целевой dll-библиотеки (ZLoader). Запуск полезной нагрузки на исполнение осуществляется с помощью rundll32.exe.


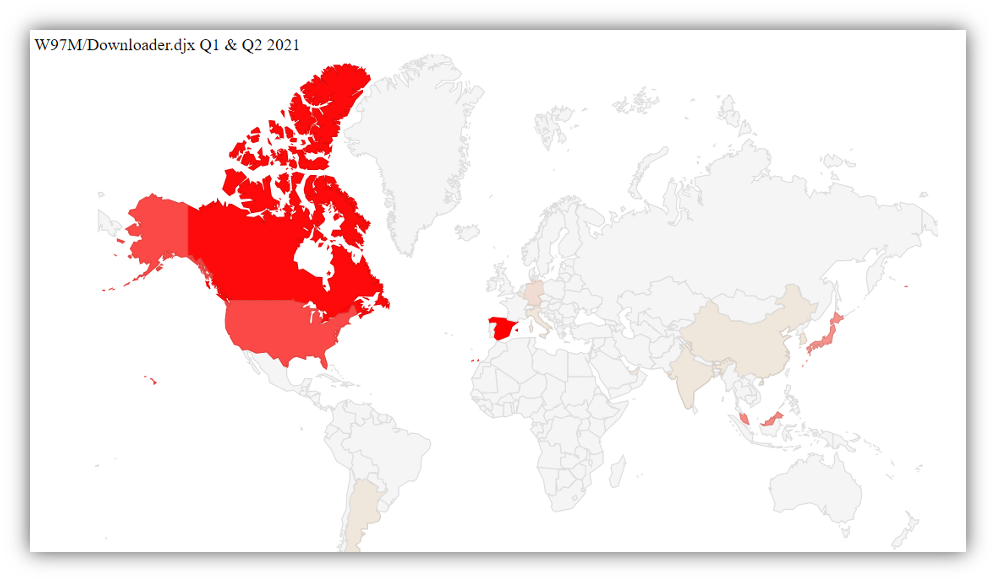
Заражения ZLoader с использованием новой схемы доставки обнаружены в США, Канаде, Испании, Японии и Малайзии.


В приложениях Microsoft Office запуск макросов по умолчанию отключен. Во избежание неприятностей исследователи советуют активировать такое содержимое только в документах, полученных из надежных источников.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru