



Mirai_ptea взламывает IP-камеры на DVR KGUARD для проведения DDoS-атак

Mirai_ptea взламывает IP-камеры на DVR KGUARD для проведения DDoS-атак

Mirai_ptea взламывает IP-камеры на DVR KGUARD для проведения DDoS-атак

Новая итерация Mirai распространяется посредством эксплуатации незадокументированной уязвимости в видеорегистраторах производства KGUARD. Ботнет, созданный на основе Mirai_ptea, уже используется для проведения DDoS-атак.

Анализ уязвимости в DVR, проведенный в Qihoo 360 Technology, показал, что она позволяет удаленно выполнить любую системную команду без аутентификации. В прошивках, выпущенных позднее 2017 года, она отсутствует. Поскольку исследователи не нашли открытой информации об этой бреши, раскрывать подробности они не стали.

Первая попытка атаки с использованием этой уязвимости, по данным китайских экспертов, была предпринята в минувшем марте. В июне они обнаружили образец Mirai_ptea, распространяемый через ее эксплойт. Позднее в том же месяце уязвимость в DVR KGUARD взяли на вооружение операторы другого Mirai-подобного ботнета — на основе модификации, которую в Qihoo различают как Mirai_aurora.

Первоначальный ботнет Mirai получил широкую известность из-за мощных DDoS-атак, повлекших тяжкие последствия. Так, например, в результате атаки на DNS-провайдера Dyn в октябре 2016 года пользователи в Европе и Северной Америке потеряли доступ к множеству популярных веб-сервисов и платформ.

После слива исходников Mirai в Сеть было создано множество клонов, и многие из них использовались для построения DDoS-ботнетов. Такой же угрозой оказался и Mirai_ptea, который прячет свой центр управления за сетью Tor-прокси.

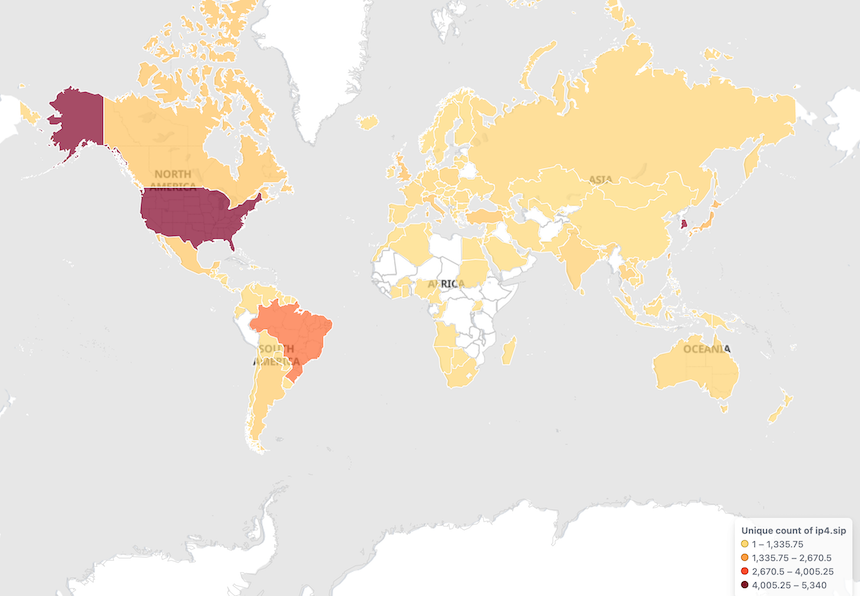
Ботнет, созданный на основе Mirai_ptea, в настоящее время насчитывает более 15 тыс. зараженных устройств, с наибольшей концентрацией в США, Южной Корее и Бразилии.


По данным Qihoo 360, в настоящее время в интернет-доступе находятся порядка 3 тыс. IP-камер с DVR, уязвимым к эксплойту.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru