



Пароли в умных домах пытаются взломать более 300 раз в сутки

Пароли в умных домах пытаются взломать более 300 раз в сутки

Пароли в умных домах пытаются взломать более 300 раз в сутки

Эксперимент, поставленный британской НКО Which? совместно с NCC Group и специалистами «Глобального киберальянса» (Global Cyber Alliance, GCA), показал, что атаки на умные дома могут проводиться с частотой более 12 тыс. раз в неделю. В основном это сканирование на предмет уязвимостей, но нередко за такой разведкой следует попытка взлома пароля, открывающего доступ к IoT-устройству.

Исследователи создали фейковый умный дом, закупив уйму бытовых смарт-приборов — телевизоров, холодильников, чайников, камер видеонаблюдения и т. п. В мае ловушка была подключена к интернету и начала фиксировать попытки атаки.

В первую неделю экспериментаторы насчитали 1017 уникальных проверок защиты на прочность; как минимум 66 из них носили явно враждебный характер. В июне этот поток возрос до 12,8 тыс. атак в неделю; почти в 20% случаев (в числовом выражении 2435) неизвестные пытались авторизоваться на IoT-устройстве путем подбора дефолтных логинов и паролей. Это 14 попыток брутфорса в час и свыше 300 в сутки.

Больше всего попыток взлома пришлось на принтер Epson, но все они оказались провальными: смарт-устройство спас достаточной сильный заводской пароль. Принтер Canon, система безопасности Yale, телевизор Samsung тоже хорошо держали удар, а вот беспроводная камера ieGeek, купленная на сайте Amazon из-за высокого рейтинга, перед хакерскими атаками не устояла. Ее взломали, изменили некоторые настройки и пытались использовать для слежки. После уведомления Amazon сняла эти видеокамеры с продажи.

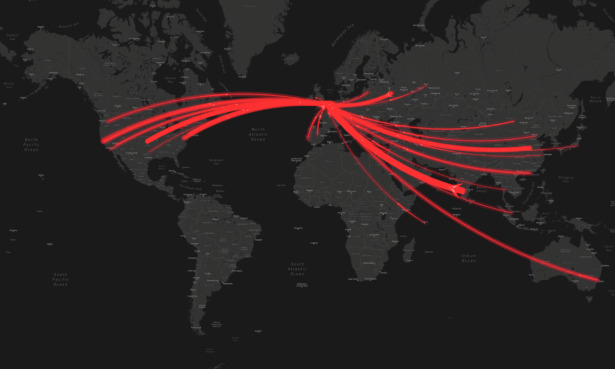
Примечательно, что источники хакерского трафика располагались в разных регионах. Большинство таких атак исходило из США, Индии, Китая, России и Нидерландов.


Не исключено, что часть сканов и попытки взлома осуществлялись автоматизированными средствами. По оценке исследователей, 97% хакерских атак были нацелены на приобщение смарт-устройств к ботнетам на основе модификаций Mirai — такие зловреды для взлома обычно используют брутфорс.

Повысить безопасность умного дома, по мнению Which?, поможет соблюдение нехитрых правил:

  • Всегда заменять дефолтный пароль доступа к смарт-устройству.
  • Включить все средства защиты, перечисленные в инструкции или настройках приложения, а также двухфакторную аутентификацию (при наличии такой опции) для защиты аккаунта.
  • Обязательно устанавливать все обновления безопасности, выпускаемые производителем. 
  • Не забывать о возможности фишинга при получении писем или СМС от незнакомцев.
  • При появлении сомнений в надежной защите смарт-устройства стоит попытаться сдать его обратно и вернуть деньги.
Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru