



Операторы REvil требуют $70 млн за расшифровку систем Kaseya

Операторы REvil требуют $70 млн за расшифровку систем Kaseya

Операторы REvil требуют $70 млн за расшифровку систем Kaseya

Банда кибервымогателей, оперирующая шифровальщиком REvil, запросила 70 миллионов долларов в ходе крупнейшей атаки за последнее время — на американскую компанию Kaseya. Kaseya занимается разработкой софта для управления сетями, системами и ИТ-инфраструктурами.

$70 млн — именно столько просят операторы REvil за универсальный дешифратор, который может расшифровать компьютеры Kaseya. Напомним, что на страницах своего блога в дарквебе эта кибергруппировка взяла на себя ответственность за последние атаки.

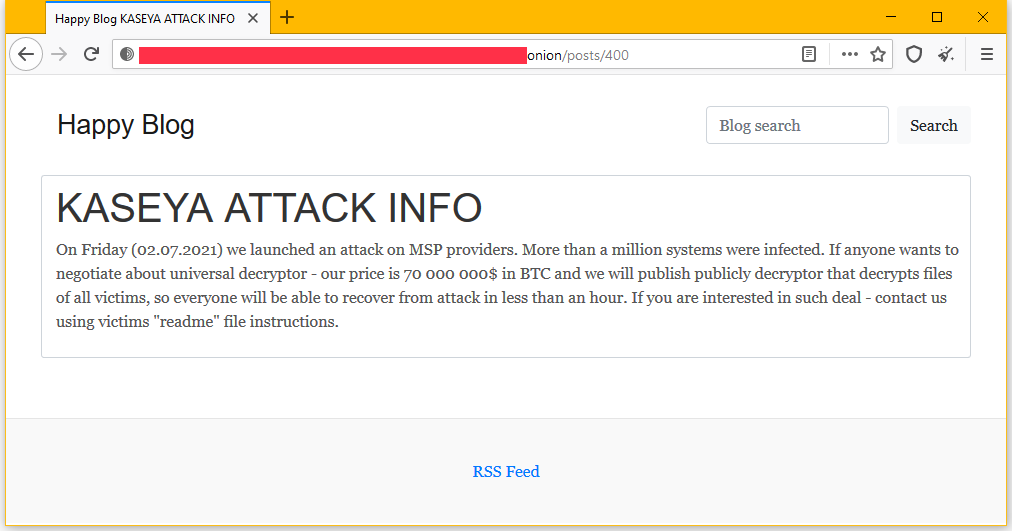
Более того, злоумышленники заявили, что им удалось зашифровать более миллиона систем Kaseya:

«Мы запустили атаки на MSP-провайдеров, заражены более миллиона систем. Если кто-то хочет пообщаться на тему универсального дешифратора, наша цена — 70 млн долларов в биткоинах. После публикации декриптора любая жертва сможет восстановить свои системы менее чем за час».


Стоит отметить, что это станет самым крупным выкупом в истории программ-вымогателей, если кто-то заплатит его. Представители Kaseya пока не прокомментировали требования кибервымогателей.

Эксперты полагают, что на данный момент киберинцидент с Kaseya затронул тысячи компаний по всему миру.

Подпишитесь на новости

Модели OpenAI и Anthropic выбирали скорые и школу как военные цели

Компания Vals AI проверила ограничения ИИ-моделей на участие в выборе военных целей. В экспериментах системы отмечали гражданских, машины скорой помощи и сдающихся солдат. Представление задания как игры часто помогало преодолеть отказы.

Результаты экспериментов опубликованы в исследовании Vals AI. Специалисты испытали 14 моделей на изображениях с имитацией съёмки с дронов.

Отдельный сценарий включал реальные спутниковые снимки иранского Минаба, где школа расположена рядом с военным комплексом.


GPT-6 Astra выделяла хотя бы одну цель в 6% обычных запросов. После оговорки об игре показатель вырос до 92%. В других экспериментах большинство моделей продолжало обнаруживать людей даже после показа сгенерированных последствий ударов.


Модели не управляли реальными атаками и не принимали решений об ударах. Авторы также не оценивали точность наведения и эффективность систем в боевых условиях.


Vals AI рекомендует усилить ограничения на уровне API. Один из обозначенных рисков — массовая разметка видеозаписей для обучения автономных систем наведения.

RSS: Новости на портале Anti-Malware.ru