



Microsoft призналась в подписи драйвера, оказавшегося руткитом

Microsoft призналась в подписи драйвера, оказавшегося руткитом

Microsoft призналась в подписи драйвера, оказавшегося руткитом

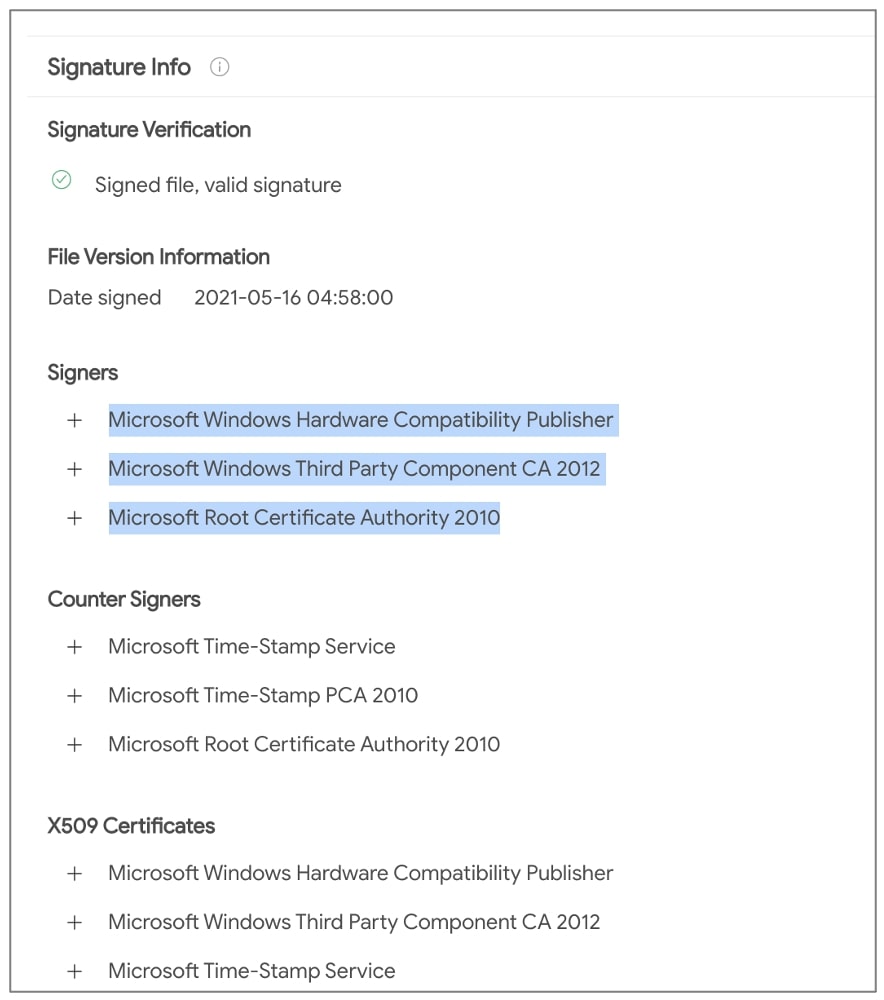
Microsoft всё-таки призналась, что подписала вредоносный драйвер, который распространялся для игровой индустрии. Образец получил имя «Netfilter» и по факту оказался руткитом, устанавливающим соединение с командным сервером, имеющим китайский IP-адрес.

Первым на вредонос обратил внимание специалист компании G Data Карстен Хан, после чего другие эксперты тоже начали пристально следить за руткитом. Этот инцидент в очередной раз продемонстрировал риски, существующие для цепочек поставки софта.

Судя по всему, в этот раз проблема возникла из-за ошибки в процессе подписи кода от Microsoft. Изначально команда G Data даже подумала, что система выдала ложное срабатывание, а в итоге оказалось, что Microsoft просто подписала драйвер «Netfilter».

Как мы уже отметили выше, наблюдения за драйвером показали, что он связывается с C2-сервером, якобы расположенном в Китае. Это сразу насторожило исследователей. После выявления подозрительной функциональности Карстен Хан опубликовал свои выводы и поделился ими с Microsoft.


«Начиная с Windows Vista, любой код, запускающийся в режиме ядра, обязательно проверяется и подписывается до того, как попадёт к пользователям. Разработчики всегда убеждаются, что такой код будет стабильно работать в операционной системе», — объясняет Хан. — «Более того, драйверы без сертификата от Microsoft нельзя установить по умолчанию».

По результатам анализа вредоноса Хан описал драйвер, его возможность обновляться самостоятельно, а также приложил индикаторы компрометации (IOC) в своём блоге. В процессе самообновления изученный образец отправлял свой хеш MD5 на адрес hxxp://110.42.4.180:2081/v?v=6&m=. Пример запроса выглядел так:

hxxp://110.42.4.180:2081/v?v=6&m=921fa8a5442e9bf3fe727e770cded4ab

Сервер же отвечал URL, по которому хранилась актуальная версия семпла. Сама Microsoft, к слову, уже признала оплошность и активно расследует инцидент. Корпорация из Редмонда заблокировала аккаунт злоумышленников и продолжает искать возможное присутствие вредоносов.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru