



Содержимое WD My Book во всем мире таинственным образом исчезло

Содержимое WD My Book во всем мире таинственным образом исчезло

Содержимое WD My Book во всем мире таинственным образом исчезло

Кто-то удаленно сбросил настройки WD My Book Live у пользователей и стер все данные в хранилищах. Вендор запустил расследование и рекомендует пока отключить внешний диск от интернета.

В отличие от QNAP NAS, сетевые накопители My Book производства Western Digital обычно располагаются в локальной сети за роутером или файрволом, и внешние угрозы вроде QLocker для них не опасны. Однако у пользователей WD My Book есть возможность управлять устройством и работать с файлами удаленно, используя специальное приложение или подключившись к веб-сервису через браузер.

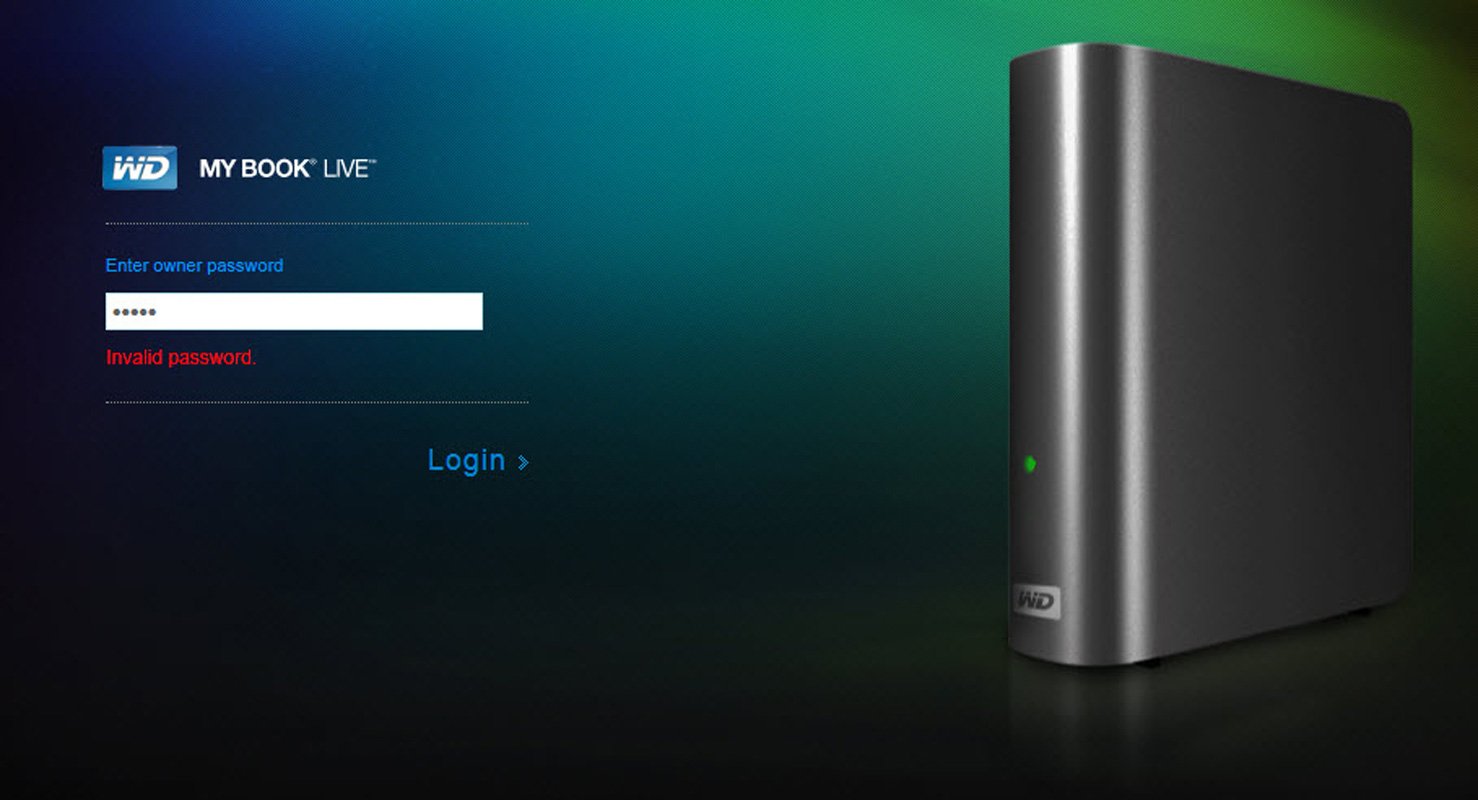
В четверг, 24 июня, участники комьюнити Western Digital начали дружно жаловаться на пропажу данных в My Book Live и сброс текущих паролей. Попытки провести диагностику через веб-консоль возвращали ответ «неправильный пароль».


Судя по логам My Book, опубликованным на форуме, в середине дня 23 июня  подключенные к сервису устройства получили команду на откат до заводских настроек. Некоторые пользователи заподозрили, что серверы Western Digital кто-то взломал.

В компании запустили расследование и компрометации серверов пока не обнаружили. На некоторых устройствах My Book Live выявлены признаки заражения — это, по мнению WD, и привело к откату настроек и стиранию данных. Почему такой конфуз случился одновременно у множества пользователей, вендор не пояснил.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru