



Оператор Crackonosh заработал $2 млн, заразив 222 тыс. Windows-систем

Оператор Crackonosh заработал $2 млн, заразив 222 тыс. Windows-систем

Оператор Crackonosh заработал $2 млн, заразив 222 тыс. Windows-систем

Оператор вредоносной программы Crackonosh с 2018 года атаковал компьютеры на Windows, в общей сложности поразив за этот период более 222 тысяч устройств. В результате киберпреступник заработал более 9000 монет Monero, что равно приблизительно 2 миллионам долларов.

Об операциях злоумышленника рассказал специалист антивирусной компании Avast Дэниел Бенеш. Как объяснил Бенеш, атакующий прятал вредонос в пиратских и взломанных копиях популярных программ.

Команда Avast начала изучать активность киберпреступника после того, как к ним поступила информация о серьёзных функциональных возможностях Crackonosh. Оказалось, что зловред мог отключать и деинсталлировать антивирусные программы.

Изучив Crackonosh, эксперты поняли, что вредонос прекрасно справляется со многими антивирусами и обладает полным набором функций, препятствующих его детектированию и анализу. Crackonosh вполне спокойно деактивировал Windows Defender и Windows Update.

Как только вредоносная программа проникала в систему, она загружала и запускала пакет XMRig, позволяющий оператору получать цифровую валюту за счёт жертвы. В Avast считают, что злоумышленник действовал из Чехии.

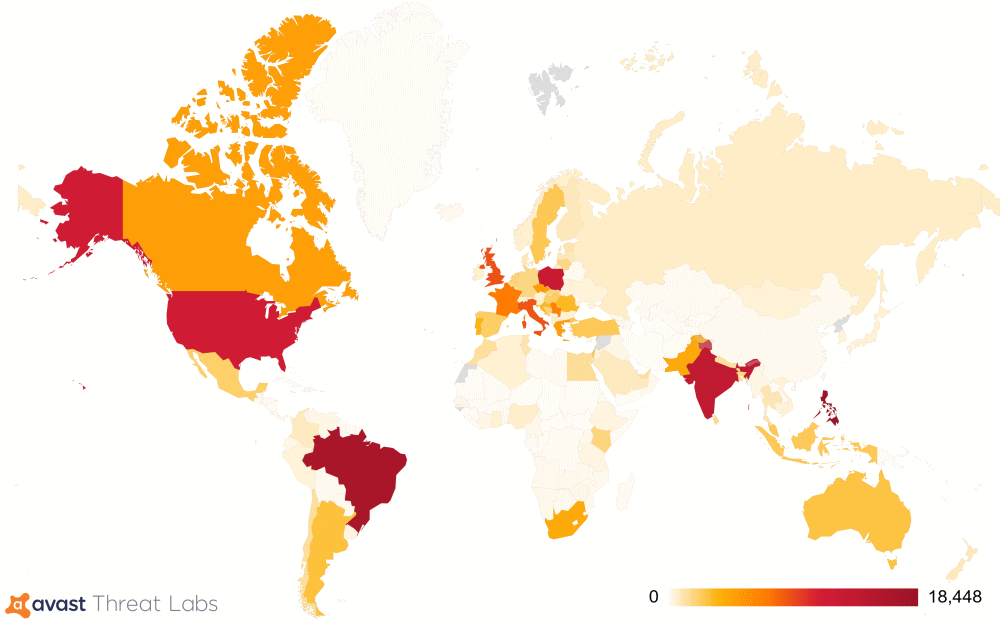
Специалисты обнаружили более 222 тысяч уникальных устройств, заражённых Crackonosh. Большая часть жертв находится в США, Бразилии, Индии, Польше и на Филиппинах.


Напомним, что на днях исследователи из Avast рассказывали о зловреде DirtyMoe, который за полгода заразил более 100 тысяч Windows-машин.


Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru