



Игровая индустрия и геймеры — быстрорастущая цель для хакеров

Игровая индустрия и геймеры — быстрорастущая цель для хакеров

Игровая индустрия и геймеры — быстрорастущая цель для хакеров

Индустрия видеоигр в целом и геймеры в частности в последнее время стали объектом атак киберпреступников. В новом отчёте специалисты Akamai рассказали о главной тенденции ковидного года — взломе любителей видеоигр.

Когда в 2020 году всех отправили сидеть дома, многие пользователи стали проводить больше времени за играми. Разработчики тоже приняли новые условия и начали выпускать интересные игровые проекты.

Само собой, это не могло остаться без внимания киберпреступников, поэтому за 2020 год исследователи зафиксировали более 240 млн подобных атак. В сравнении с 2019 эта цифра выросла на 340%. При этом специалисты полагают, что количество кибератак на геймеров продолжит расти даже после окончания пандемии и возвращения жизни в нормальное русло.

В исследовании Akamai под названием «Gaming in a Pandemic» также говорится о впечатляющем росте атак на игровую индустрию с 2018 по 2020 год — на целых 415%. В основном отметились скачки числа фишинговых атак и подбор учётных данных, принадлежащих геймерам.

Основной целью злоумышленников стали персональные данные любителей видеоигр. В сущности, именно личная информация является основной финансовой мотивацией киберпреступников, поскольку её можно продать другим злоумышленникам и даже геймерам, ищущим дешевый доступ к новым играм.

«Аккаунты геймеров действительно хорошо продаются. Скажем, вы хотите купить доступ к конкретной игре, тогда вы можете обратиться к киберпреступникам, которые продадут вам имена пользователей и пароли, которые помогут войти в игру», — объясняет Стив Реган, автор исследования (PDF).

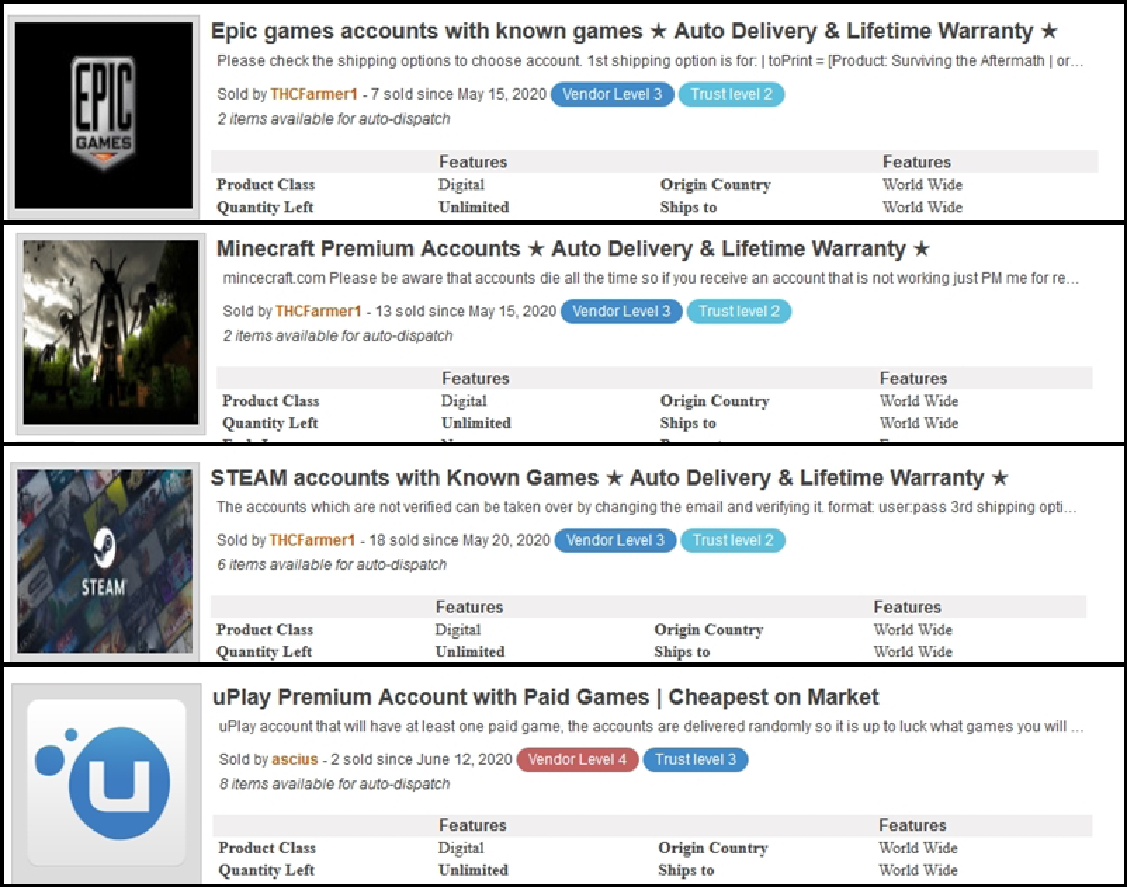
Специалисты привели пример в виде скриншота одной из торговых площадок, где размещены скомпрометированные учётные записи геймеров:


Такие площадки действуют профессионально, уже набив руку на продаже нелегально добытых аккаунтов. Фактически хакеры создали собственный чёрный рынок, специализирующийся на геймерской индустрии. Также команда Akamai обнаружила специальные группы и чаты в Discord и Telegram, посвящённые взлому геймеров и продаже их данных.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru