



Патч для RCE, затронувшей 800К файрволов SonicWall, оказался неполным

Патч для RCE, затронувшей 800К файрволов SonicWall, оказался неполным

Патч для RCE, затронувшей 800К файрволов SonicWall, оказался неполным

В октябре прошлого года SonicWall по наводке Tripwire и Positive Technologies устранила критическую RCE-уязвимость в NSA — устройствах сетевой безопасности, используемых как файрвол или VPN. Повторное тестирование PoC-эксплойта показало, что созданный патч несовершенен, и его пришлось дорабатывать.

Уязвимость CVE-2020-5135 связана с ошибкой переполнения буфера и позволяет посредством HTTP-запроса спровоцировать отказ веб-приложения или даже выполнить вредоносный код. На момент выхода заплатки в интернете было обнаружено около 800 тыс. потенциально уязвимых хостов на основе SonicWall NSA.

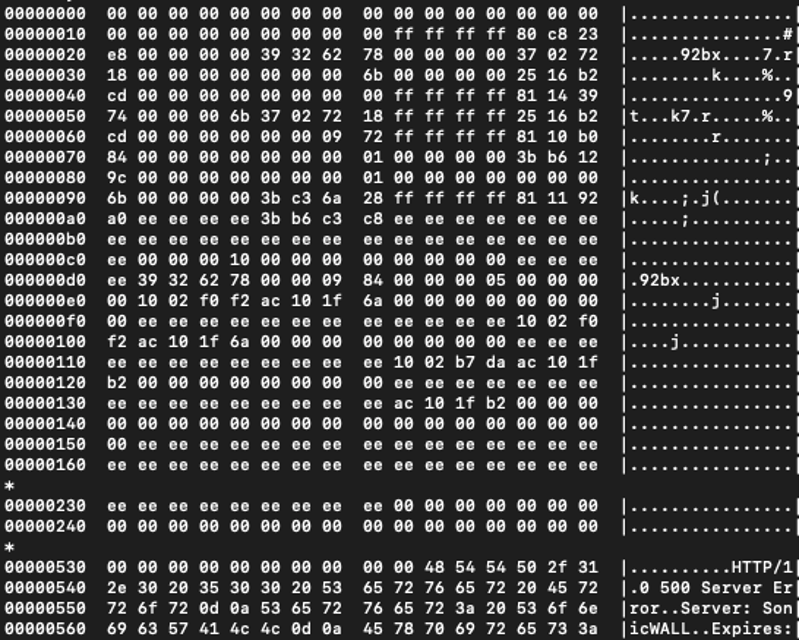
Решив проверить надежность патча, в Tripwire вновь прогнали PoC-код — на сей раз на устройстве SonicWall NSA в облаке Azure. Как оказалось, последствия эксплойта CVE-2020-5135 в физических и виртуальных системах различны: пробный HTTP-запрос вернул большое количество двоичных данных, похожих на адреса памяти.


Подобный слив, по словам экспертов, можно использовать для проведения атаки на какой-нибудь RCE-баг.

Новую проблему (раскрытие конфиденциальной информации) зарегистрировали под идентификатором CVE-2021-20019. Степень ее опасности SonicWall оценила как умеренную — в 5,3 балла по CVSS.

Для большинства затронутых продуктов патчи уже вышли — списки опубликовали и PSIRT SonicWall (команда реагирования на ИБ-проблемы), и служба техподдержки. Попыток злонамеренного использования CVE-2021-20019 пока не обнаружено.

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru