



Хитрые спамеры в Tinder используют написанные от руки ссылки в аватарках

Хитрые спамеры в Tinder используют написанные от руки ссылки в аватарках

Хитрые спамеры в Tinder используют написанные от руки ссылки в аватарках

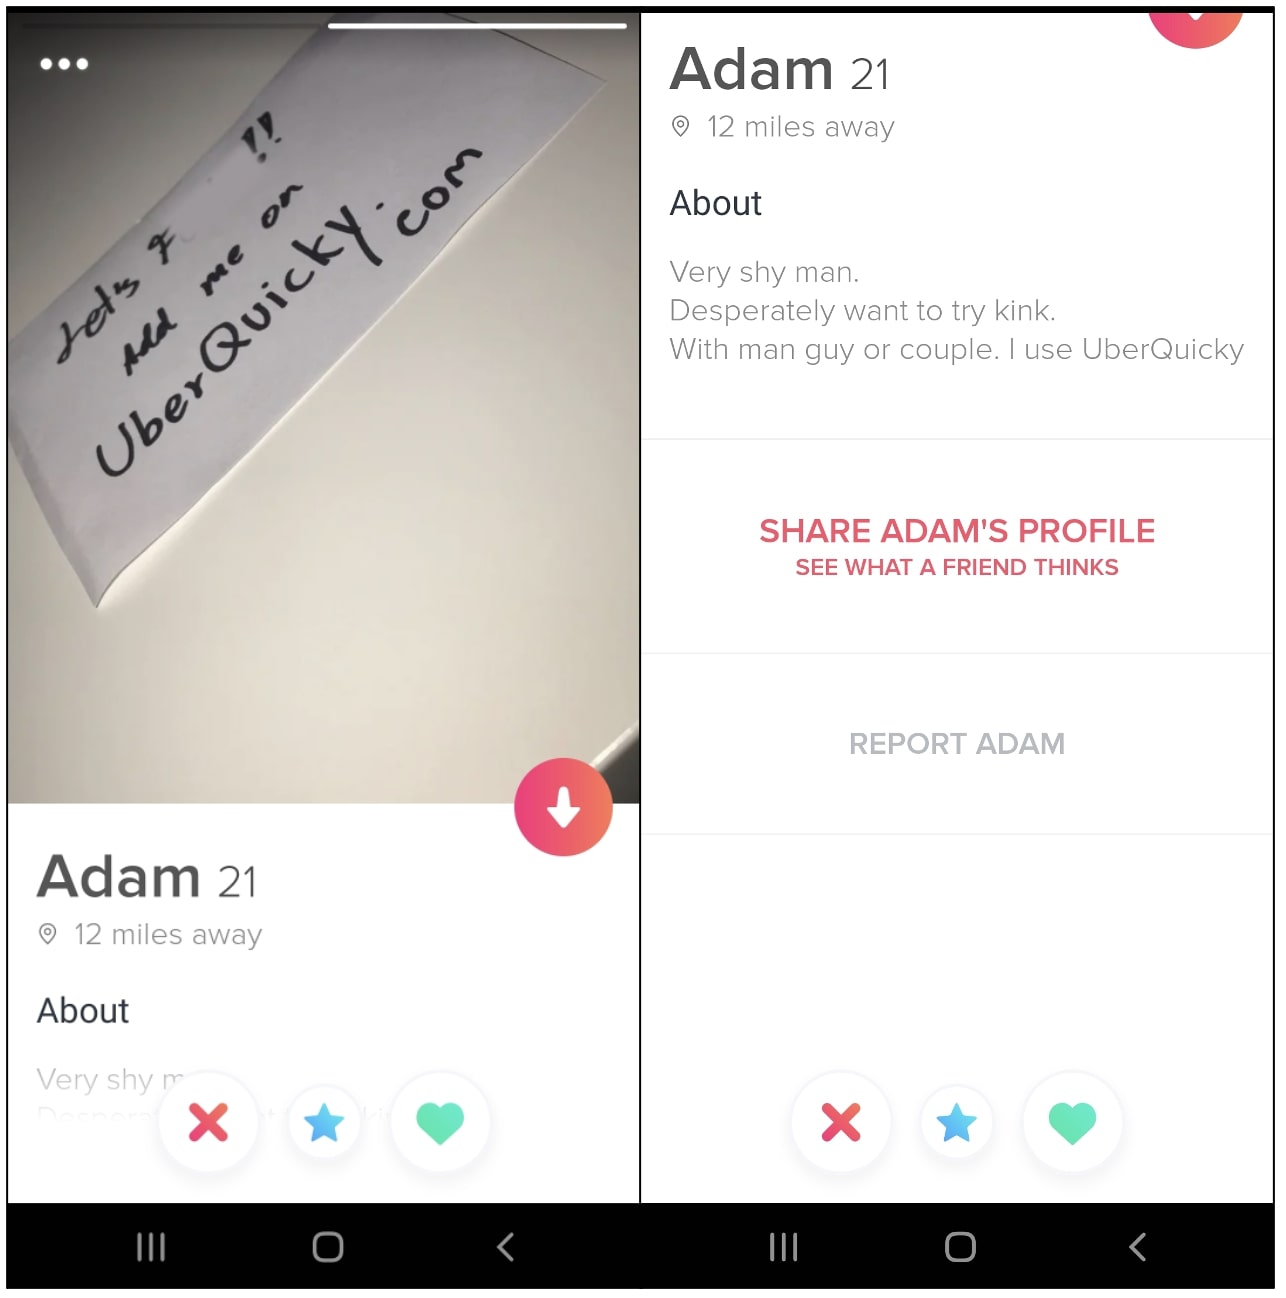
Спамеры организовали новую кампанию против пользователей сервиса онлайн-знакомств Tinder. На этот раз находчивые злоумышленники научились протаскивать ссылки в аватарки и создали множество схожих профилей в Tinder.

Сотрудники издания BleepingComputer проанализировали все эти спамерские аккаунты и пришли к выводу, что у них есть общие черты: как правило, аватарки этих профилей демонстрировали весьма привлекательного человека, а следом шла написанная от руки ссылка на подозрительный домен.

Как выяснили специалисты, такие ссылки вели на сторонние сайты, специализирующиеся на онлайн-знакомствах, или же просто на сомнительные веб-ресурсы. Стоит отметить, что спамеры в этой кампании действовали необычно, ведь чаще всего пользователям рассылают спам-ссылки в личных сообщениях.

Здесь же хитрость заключалась в использовании аватарок и написанных от руки доменов, что позволяло привлечь гораздо больше пользователей. Такие спамерские профили содержали две аватарки, на одной из которых был изображён привлекательный человек, а на второй — написанный от руки домен. Выглядело это приблизительно так:


Злоумышленники также не ленились вставлять провокационные описания профилей, что повышало шанс заманить пользователей на нужный им домен. К слову, детектировать и удалить написанные от руки ссылки на картинке для любого ИИ гораздо труднее, чем отсеять вставленные в биографию URL.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru