



Хитрые спамеры в Tinder используют написанные от руки ссылки в аватарках

Хитрые спамеры в Tinder используют написанные от руки ссылки в аватарках

Хитрые спамеры в Tinder используют написанные от руки ссылки в аватарках

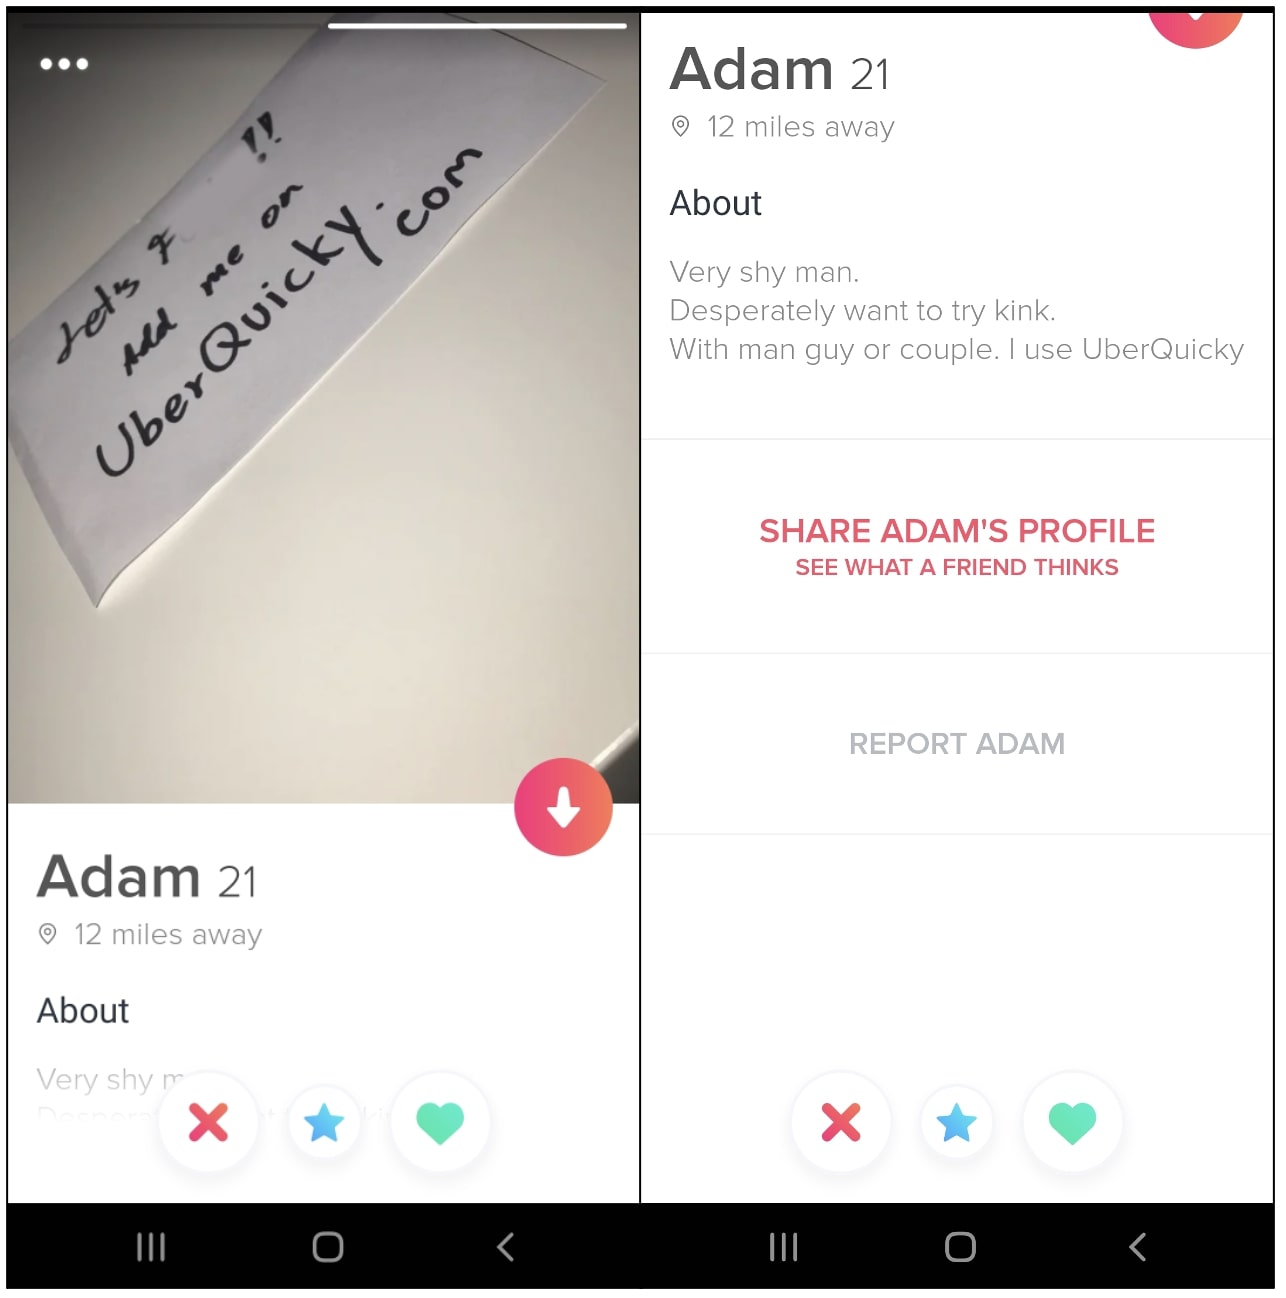
Спамеры организовали новую кампанию против пользователей сервиса онлайн-знакомств Tinder. На этот раз находчивые злоумышленники научились протаскивать ссылки в аватарки и создали множество схожих профилей в Tinder.

Сотрудники издания BleepingComputer проанализировали все эти спамерские аккаунты и пришли к выводу, что у них есть общие черты: как правило, аватарки этих профилей демонстрировали весьма привлекательного человека, а следом шла написанная от руки ссылка на подозрительный домен.

Как выяснили специалисты, такие ссылки вели на сторонние сайты, специализирующиеся на онлайн-знакомствах, или же просто на сомнительные веб-ресурсы. Стоит отметить, что спамеры в этой кампании действовали необычно, ведь чаще всего пользователям рассылают спам-ссылки в личных сообщениях.

Здесь же хитрость заключалась в использовании аватарок и написанных от руки доменов, что позволяло привлечь гораздо больше пользователей. Такие спамерские профили содержали две аватарки, на одной из которых был изображён привлекательный человек, а на второй — написанный от руки домен. Выглядело это приблизительно так:


Злоумышленники также не ленились вставлять провокационные описания профилей, что повышало шанс заманить пользователей на нужный им домен. К слову, детектировать и удалить написанные от руки ссылки на картинке для любого ИИ гораздо труднее, чем отсеять вставленные в биографию URL.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru