



Хитрые спамеры в Tinder используют написанные от руки ссылки в аватарках

Хитрые спамеры в Tinder используют написанные от руки ссылки в аватарках

Хитрые спамеры в Tinder используют написанные от руки ссылки в аватарках

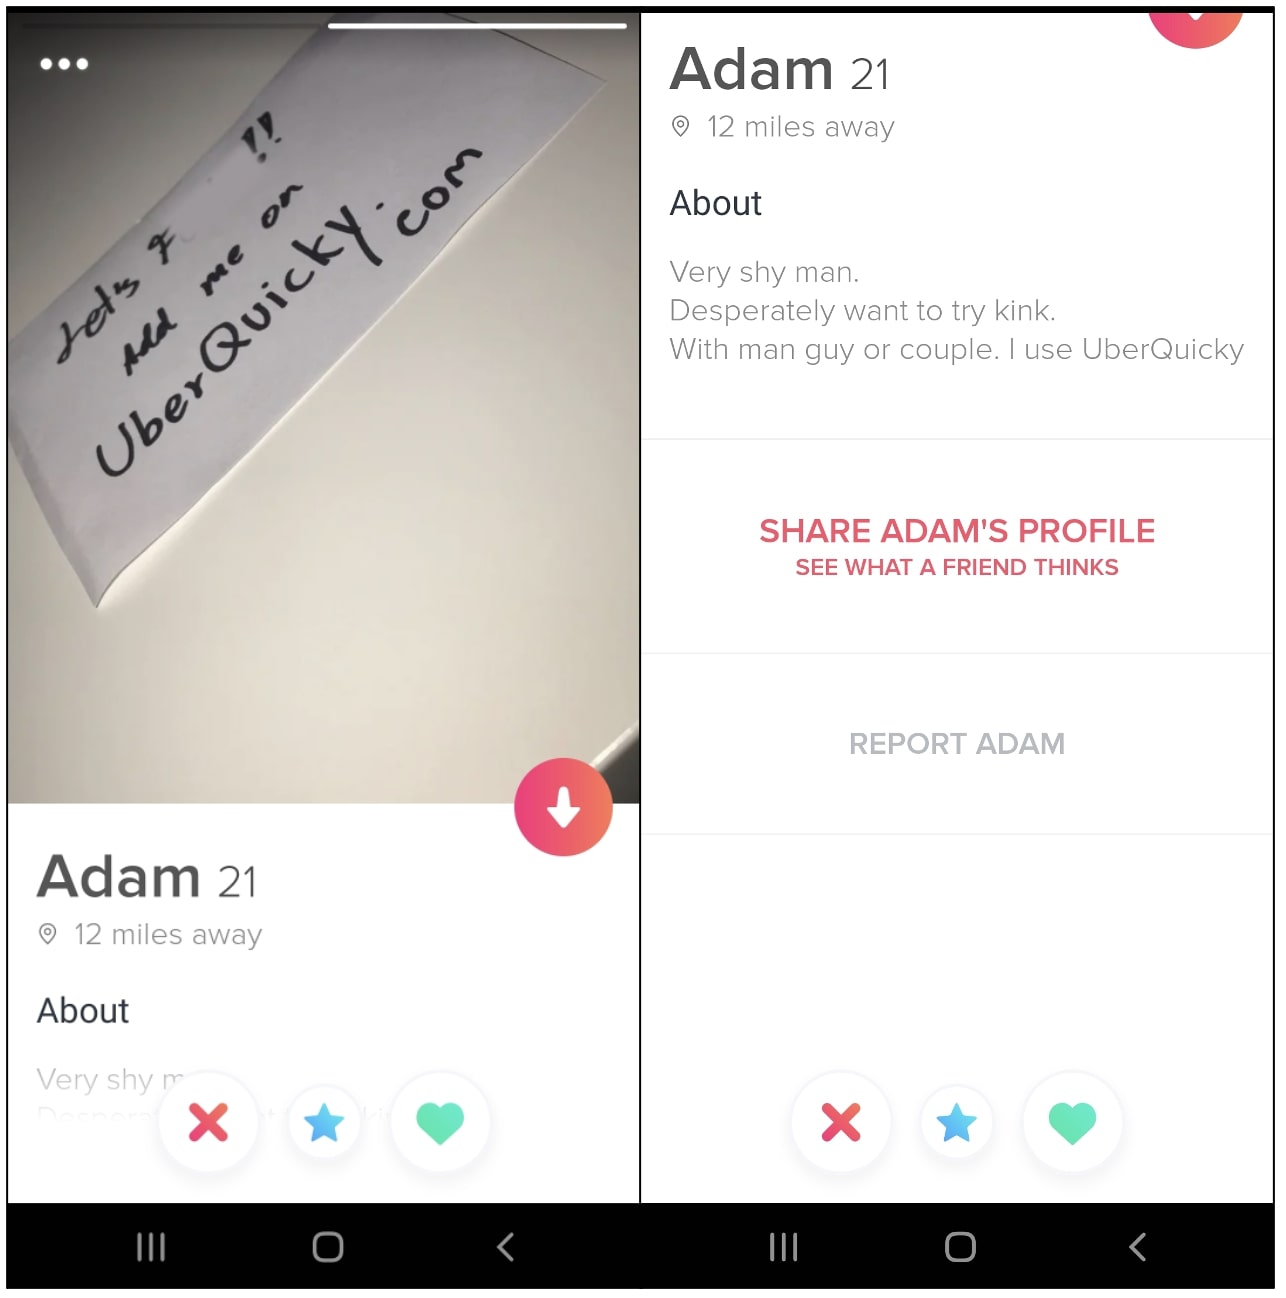
Спамеры организовали новую кампанию против пользователей сервиса онлайн-знакомств Tinder. На этот раз находчивые злоумышленники научились протаскивать ссылки в аватарки и создали множество схожих профилей в Tinder.

Сотрудники издания BleepingComputer проанализировали все эти спамерские аккаунты и пришли к выводу, что у них есть общие черты: как правило, аватарки этих профилей демонстрировали весьма привлекательного человека, а следом шла написанная от руки ссылка на подозрительный домен.

Как выяснили специалисты, такие ссылки вели на сторонние сайты, специализирующиеся на онлайн-знакомствах, или же просто на сомнительные веб-ресурсы. Стоит отметить, что спамеры в этой кампании действовали необычно, ведь чаще всего пользователям рассылают спам-ссылки в личных сообщениях.

Здесь же хитрость заключалась в использовании аватарок и написанных от руки доменов, что позволяло привлечь гораздо больше пользователей. Такие спамерские профили содержали две аватарки, на одной из которых был изображён привлекательный человек, а на второй — написанный от руки домен. Выглядело это приблизительно так:


Злоумышленники также не ленились вставлять провокационные описания профилей, что повышало шанс заманить пользователей на нужный им домен. К слову, детектировать и удалить написанные от руки ссылки на картинке для любого ИИ гораздо труднее, чем отсеять вставленные в биографию URL.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru