



Тысячи серверов vCenter все еще уязвимы к эксплойту CVE-2021-21985

Тысячи серверов vCenter все еще уязвимы к эксплойту CVE-2021-21985

Тысячи серверов vCenter все еще уязвимы к эксплойту CVE-2021-21985

Исследователи из Trustwave обнаружили в интернете более 4 тыс. экземпляров vCenter Server, содержащих критическую RCE-уязвимость, которую VMware пропатчила три недели назад. Халатность владельцев таких серверов играет на руку злоумышленникам, которым уже доступны четыре рабочих эксплойта.

Виновником появления уязвимости CVE-2021-21985 является один из плагинов vCenter, который по умолчанию включен. Эксплойт возможен при наличии доступа к серверу на порту 443 и позволяет выполнить любую команду в ОС с неограниченными привилегиями.

Проблема актуальна для vCenter веток 7.0, 6.7 и 6.5, а также vCloud Foundation версий 3 и 4. Патчи для обоих продуктов разработчик выпустил 25 мая.

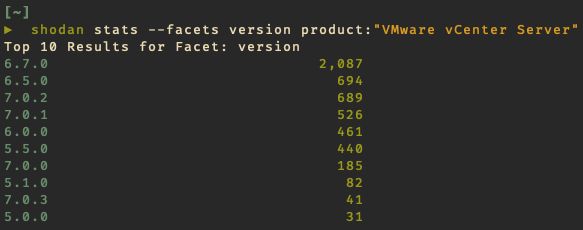
Поиск по Shodan, проведенный недавно в Trustwave, выявил около 5,3 тыс. подключенных к интернету серверов vCenter. На большинстве этих машин работают версии софта, получившие майские обновления.


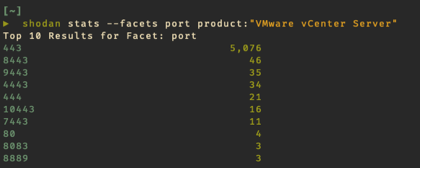
Наиболее часто при этом используется порт 443.


Проверка на наличие CVE-2021-21985 показала, что из 4969 хостов vCenter, на которые в Shodan есть данные, уязвимы 4019, то есть почти 81%. Остальные в основном используют версии, которые VMware давно сняла с поддержки.

По данным Trustwave, на настоящий момент опубликовано четыре PoC-эксплойта, пригодных для проведения атак на CVE-2021-21985. Этой дырой уже интересуются, и пользователям vCenter рекомендуется незамедлительно применить патч — или пока отключить уязвимый плагин, следуя инструкциям VMware.

Подпишитесь на новости

Не нашли нужное Android-приложение? Google предлагает написать его с ИИ

Нужен собственный трекер привычек или калькулятор для странного рабочего процесса? Google предлагает собрать приложение с помощью ИИ и запускать его через Google Play, при этом без регистрации профессионального аккаунта разработчика.

Как сообщила корпорация, пользователи смогут создавать персональные Android-приложения в Google AI Studio и устанавливать их на свой телефон через Play.

Они останутся приватными и не попадут в общий каталог. Для такого сценария достаточно обычного аккаунта Google.

Функцию постепенно запускают в отдельных странах, включая США, для пользователей старше 18 лет. О доступности в России компания не сообщила.


В ближайшие месяцы Google планирует добавить возможность делиться такими приложениями с друзьями и семьёй. Если захочется выйти на широкую аудиторию, придётся перейти на профессиональный аккаунт разработчика и пройти стандартные проверки безопасности и качества.

RSS: Новости на портале Anti-Malware.ru