



Операторы REvil атаковали подрядчика США в сфере ядерного вооружения

Операторы REvil атаковали подрядчика США в сфере ядерного вооружения

Операторы REvil атаковали подрядчика США в сфере ядерного вооружения

Sol Oriens, подрядчик США в сфере ядерного вооружения, стал очередной жертвой операторов программы-вымогателя. За кибератакой, предположительно, стоит группировка, использующая печально известный вредонос REvil. Более того, киберпреступники уже выставили украденные данные на аукцион.

Согласно описанию, Sol Oriens помогает Министерству обороны США, а также организациям энергетического и аэрокосмического секторов реализовывать сложные программы.

Также есть информация о взаимодействии Sol Oriens с NNSA (National Nuclear Security Administration — орган власти, занимающийся национальной ядерной безопасностью), которому организация помогает найти экспертов в данной области.

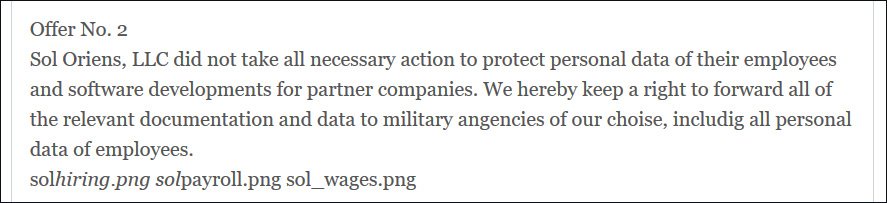
Киберпреступники, стоящие за атаками программы-вымогателя REvil, недавно опубликовали список компаний, чьи данные они планируют пустить с молотка. Среди перечисленных организаций оказалась и Sol Oriens, у которой злоумышленники украли внутреннюю информацию, а также данные сотрудников, включая номера социального страхования. В качестве доказательства участники группировки опубликовали скриншоты различных документов.

Чтобы дополнительно надавить на Sol Oriens и заставить организацию заплатить выкуп, киберпреступники пообещали поделиться скомпрометированными документами с военными агентствами.


В официальном заявлении, которым поделились в Twitter, представители Sol Oriens подтвердили факт успешной атаки на свои сети. Согласно опубликованной информации, инцидент произошёл в мае 2021 года.

Сейчас, по словам Sol Oriens, ведётся внутреннее расследование, а специалисты пытаются определить точное количество данных, оказавшихся в руках киберпреступников.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru