



Ликвидирована крупнейшая площадка по продаже украденных учётных данных

Ликвидирована крупнейшая площадка по продаже украденных учётных данных

Ликвидирована крупнейшая площадка по продаже украденных учётных данных

Министерство юстиции США сообщило об успешном завершении многонациональной операции по ликвидации Slillpp — крупнейшей торговой площадки, которой киберпреступники пользуются для продажи украденных учётных данных.

Для борьбы со Slillpp объединились правоохранительные органы США, Германии, Нидерландов и Румынии. Общими усилиями спецслужбам нескольких стран удалось вывести из строя серверы, поддерживающие работу Slillpp.

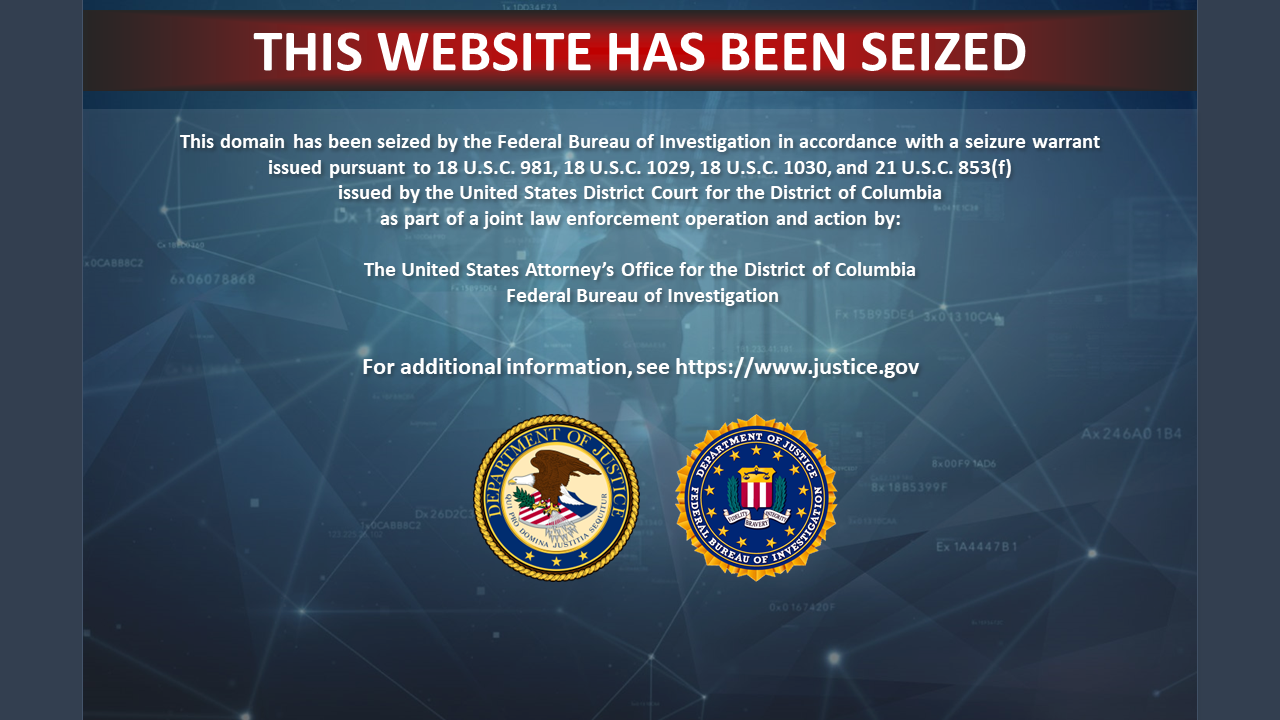
В настоящее время при попытке зайти на сайт торговой площадки посетители видят баннер, сообщающий о ликвидации Slillpp. Если же попробовать зайти на форум в дарквебе, вы увидите ошибку onion-адреса.


«Slilpp — крупнейшая площадка для торговли украденными логинами и паролями, когда-либо созданная в киберпреступном мире. Именно Slilpp стала причиной большого потока скомпрометированных данных и незаконного заработка миллионов долларов отдельными администраторами», — заявил специалист Виталий Кремец в беседе с BleepingComputer.

Slilpp существовала в Сети с 2012 года, за это время на этой площадке киберпреступники размещали самые разные утёкшие данные: от онлайн-банкинга, мобильных телефонов, а также любую другую платёжную информацию.

Более десяти покупателей, которые воспользовались услугами Slilpp, в настоящее время уже задержаны. С ними ведут работу правоохранители.

«Согласно подсчётам, украденные учётные данные, проданные на площадке Slilpp, успели привести к убыткам на сумму более 200 миллионов долларов. И это только в США», — гласит официальное заявление Минюста.

В эти цифры охотно верится, потому что незадолго до ликвидации продавцы Slilpp пытались реализовать более 80 миллионов скомпрометированных учётных данных, принадлежащих сотрудникам более 1400 компаний.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru