



Ликвидирована крупнейшая площадка по продаже украденных учётных данных

Ликвидирована крупнейшая площадка по продаже украденных учётных данных

Ликвидирована крупнейшая площадка по продаже украденных учётных данных

Министерство юстиции США сообщило об успешном завершении многонациональной операции по ликвидации Slillpp — крупнейшей торговой площадки, которой киберпреступники пользуются для продажи украденных учётных данных.

Для борьбы со Slillpp объединились правоохранительные органы США, Германии, Нидерландов и Румынии. Общими усилиями спецслужбам нескольких стран удалось вывести из строя серверы, поддерживающие работу Slillpp.

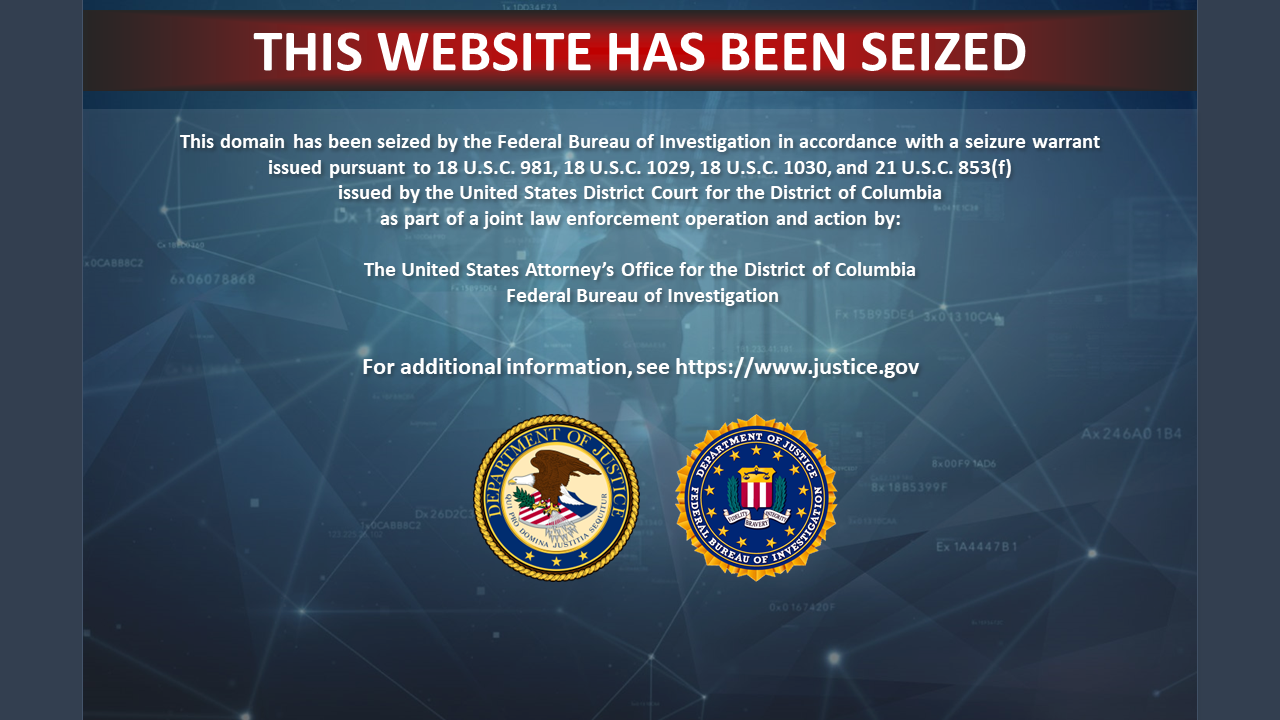
В настоящее время при попытке зайти на сайт торговой площадки посетители видят баннер, сообщающий о ликвидации Slillpp. Если же попробовать зайти на форум в дарквебе, вы увидите ошибку onion-адреса.


«Slilpp — крупнейшая площадка для торговли украденными логинами и паролями, когда-либо созданная в киберпреступном мире. Именно Slilpp стала причиной большого потока скомпрометированных данных и незаконного заработка миллионов долларов отдельными администраторами», — заявил специалист Виталий Кремец в беседе с BleepingComputer.

Slilpp существовала в Сети с 2012 года, за это время на этой площадке киберпреступники размещали самые разные утёкшие данные: от онлайн-банкинга, мобильных телефонов, а также любую другую платёжную информацию.

Более десяти покупателей, которые воспользовались услугами Slilpp, в настоящее время уже задержаны. С ними ведут работу правоохранители.

«Согласно подсчётам, украденные учётные данные, проданные на площадке Slilpp, успели привести к убыткам на сумму более 200 миллионов долларов. И это только в США», — гласит официальное заявление Минюста.

В эти цифры охотно верится, потому что незадолго до ликвидации продавцы Slilpp пытались реализовать более 80 миллионов скомпрометированных учётных данных, принадлежащих сотрудникам более 1400 компаний.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru