



Киберзлодеи взломали EA и выкрали 750 ГБ, включая исходный код игр

Киберзлодеи взломали EA и выкрали 750 ГБ, включая исходный код игр

Киберзлодеи взломали EA и выкрали 750 ГБ, включая исходный код игр

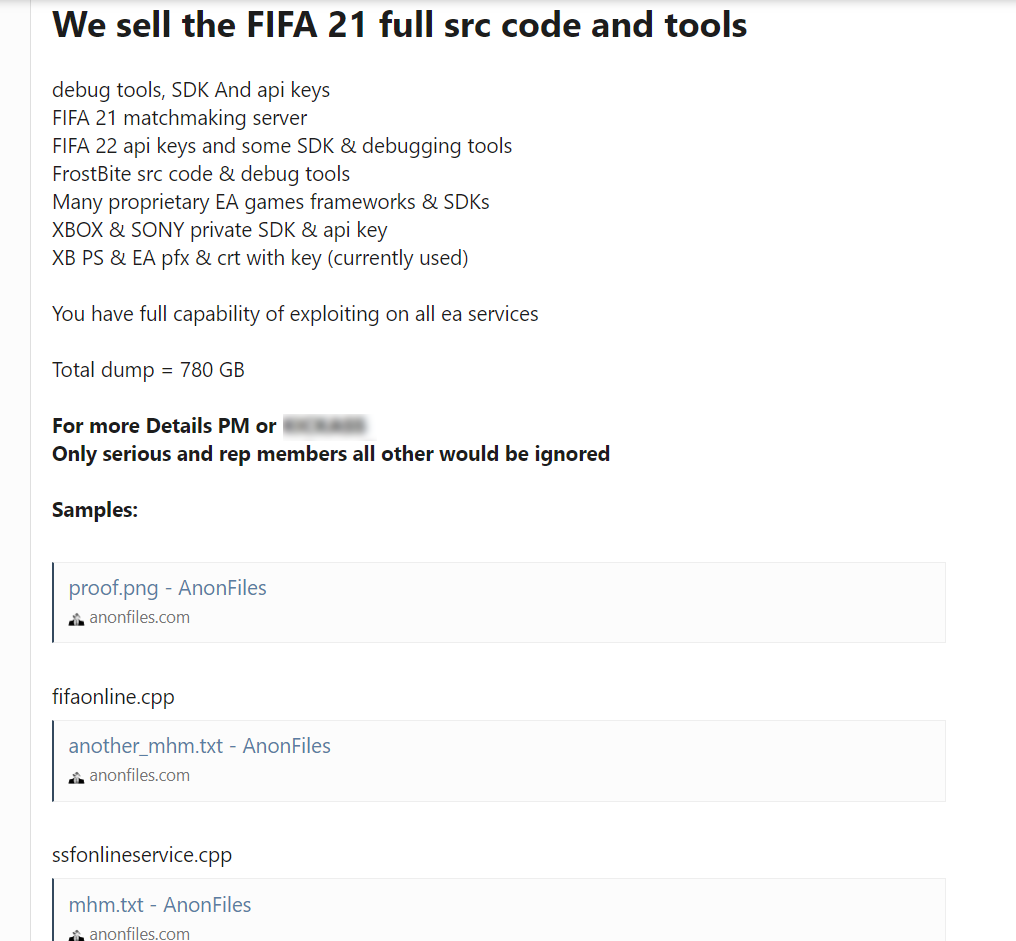
Киберпреступникам удалось взломать сеть одного из крупнейших разработчиков видеоигр — Electronic Arts (EA). По словам самих злодеев, в результате атаки они смогли украсть около 750 ГБ данных, включая исходный код игр и инструменты для отладки.

Сама EA уже подтвердила факт взлома и уточнила:

«Это был не шифровальщик. Злоумышленники выкрали лишь ограниченное число инструментов и немного исходного кода. Мы считаем, что данная кибератака не окажет серьёзного воздействия на разработку игр и бизнес в целом».

Представители BleepingComputer связались с киберпреступниками, которые якобы стоят за взломом Electronic Arts, и те заявили им, что в ходе атаки был украден код FIFA — одной из самых популярных игр этого разработчика.

Также в руки хакеров, судя по всему, попала внутриигровая валюта, которую они, скорее всего, будут использовать для отмывания денежных средств. Более того, преступники утверждают, что отдельные клиенты предлагают $28 миллионов за скомпрометированные данные.

Вот приблизительный список того, что оказалось в руках злоумышленников:

  • Исходный код движка FrostBite и инструменты для его отладки;
  • Код сервера, использующегося для матчей в FIFA 21;
  • API-ключи, SDK и инструменты отладки FIFA 22;
  • Фреймворки для игр EA;
  • Закрытые ключи XBOX.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru