



Киберзлодеи взломали EA и выкрали 750 ГБ, включая исходный код игр

Киберзлодеи взломали EA и выкрали 750 ГБ, включая исходный код игр

Киберзлодеи взломали EA и выкрали 750 ГБ, включая исходный код игр

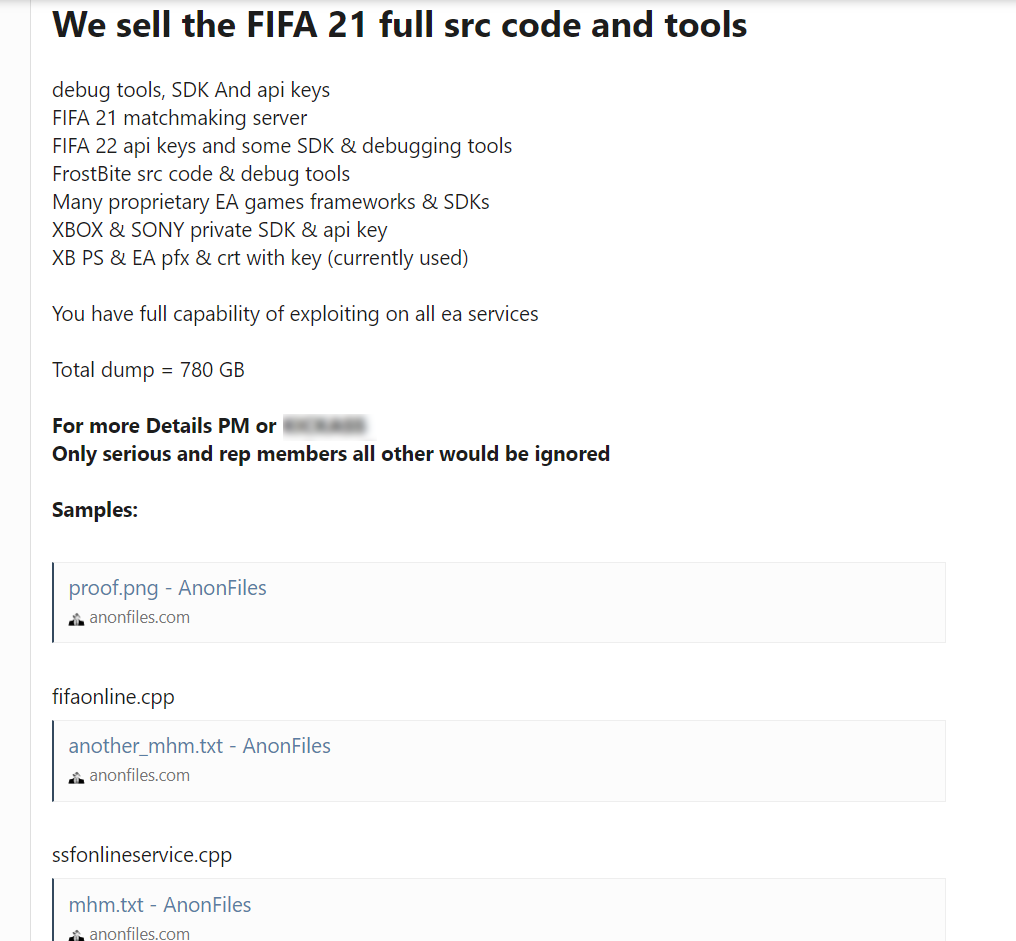
Киберпреступникам удалось взломать сеть одного из крупнейших разработчиков видеоигр — Electronic Arts (EA). По словам самих злодеев, в результате атаки они смогли украсть около 750 ГБ данных, включая исходный код игр и инструменты для отладки.

Сама EA уже подтвердила факт взлома и уточнила:

«Это был не шифровальщик. Злоумышленники выкрали лишь ограниченное число инструментов и немного исходного кода. Мы считаем, что данная кибератака не окажет серьёзного воздействия на разработку игр и бизнес в целом».

Представители BleepingComputer связались с киберпреступниками, которые якобы стоят за взломом Electronic Arts, и те заявили им, что в ходе атаки был украден код FIFA — одной из самых популярных игр этого разработчика.

Также в руки хакеров, судя по всему, попала внутриигровая валюта, которую они, скорее всего, будут использовать для отмывания денежных средств. Более того, преступники утверждают, что отдельные клиенты предлагают $28 миллионов за скомпрометированные данные.

Вот приблизительный список того, что оказалось в руках злоумышленников:

  • Исходный код движка FrostBite и инструменты для его отладки;
  • Код сервера, использующегося для матчей в FIFA 21;
  • API-ключи, SDK и инструменты отладки FIFA 22;
  • Фреймворки для игр EA;
  • Закрытые ключи XBOX.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru