



СБУ сообщило о целевых атаках российских спецслужб на госорганы Украины

СБУ сообщило о целевых атаках российских спецслужб на госорганы Украины

СБУ сообщило о целевых атаках российских спецслужб на госорганы Украины

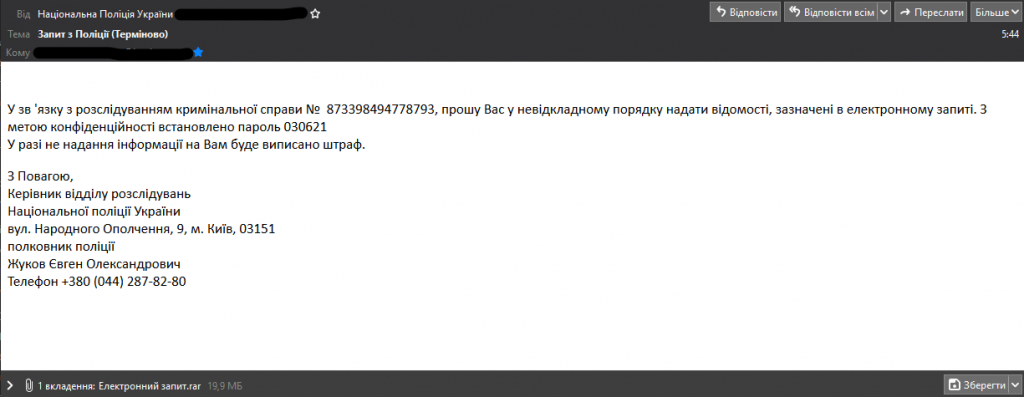
Служба безопасности и киберполиция Украины опубликовали предупреждения о вредоносных email-рассылках, якобы инициированных российскими спецслужбами. По версии СБУ, данная киберкампания нацелена на установку скрытого контроля над компьютерами органов государственной власти, местного самоуправления и частных компаний – субъектов критической информационной инфраструктуры (КИИ) страны.

При этом силовики отметили, что зловредные письма распространяются «массово». Послание написано от имени Управления патрульной полиции Киева и сообщает получателю о неуплате налога.

Во избежание штрафа ему предлагают незамедлительно предоставить сведения, перечень которых якобы приведен во вложении.


Этот запароленный RAR-архив содержит исполняемый файл с двойным расширением .pdf.exe — для маскировки. На самом деле это модифицированная версия Remote Utilities, легитимного инструмента удаленного доступа к рабочему столу, позволяющего злоумышленнику захватить контроль над целевой системой. Украинские киберкопы также указали на возможность кражи документов в форматах .doc, .docx, .rtf и проч.

Командные серверы, поднятые в рамках текущей email-кампании, расположены в России, Германии и Нидерландах.

Потенциальным жертвам вредоносной атаки рекомендуется проверить системы на наличие признаков компрометации, которые приведены на сайте СБУ и опубликованы в Facebook украинской Группой быстрого реагирования на киберинциденты (UACERT).

Не исключено, что ничем не подкрепленные обвинения СБУ в адрес российских спецслужб  вызваны высылкой из России гражданина Украины Алексея (Олексия) Семеняки, представителя интернет-регистратора RIPE NCC в странах бывшего СНГ, ранее — исполнительного директора ИБ-компании Qrator Labs. ФСБ РФ заподозрило украинца в шпионаже в пользу СБУ и надолго закрыло ему въезд в Россию.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru