



Система раннего обнаружения аномалий Kaspersky MLAD наконец вышла в релиз

Система раннего обнаружения аномалий Kaspersky MLAD наконец вышла в релиз

Система раннего обнаружения аномалий Kaspersky MLAD наконец вышла в релиз

«Лаборатория Касперского» сообщила, что систему Kaspersky Machine Learning for Anomaly Detection (MLAD) теперь может приобрести более широкий круг клиентов. Напомним, что Kaspersky MLAD позволяет обнаружить аномалии в технологическом процессе на самом раннем этапе.

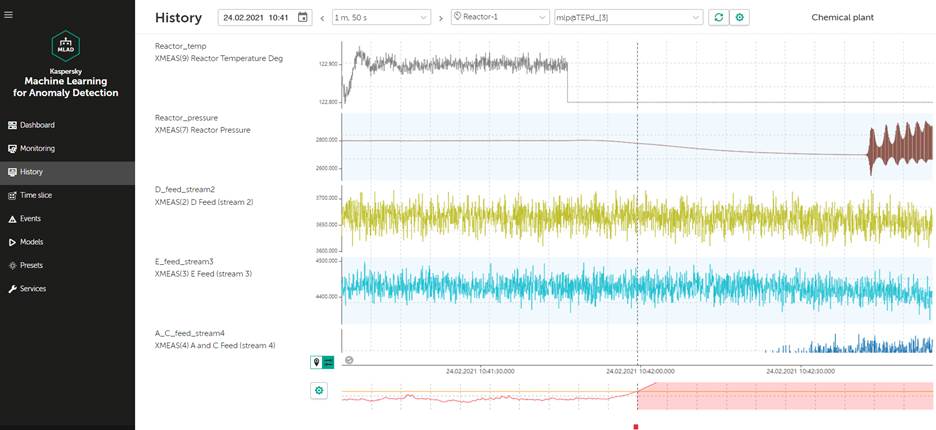
Как подчёркивают разработчики, Kaspersky MLAD располагает алгоритмами машинного обучения, анализирующими телеметрию, поступающую с датчиков оборудования. Помимо этого, система обеспечивает клиентов многофункциональным графическим интерфейсом, благодаря которому проще детально анализировать аномалии.

Таким образом, Kaspersky MLAD может выявить целый ряд отклонений: перебои в работе оборудования, кибератаки, ошибки операторов и тому подобное. Эти функциональные возможности делают систему незаменимой в промышленности, где важно детектировать аномалию на самой ранней стадии.

Как подсчитали аналитики «Лаборатории Касперского», сокращение времени простоя даже на 50% позволяет крупной электростанции экономить до миллиона долларов в год. А нефтеперерабатывающий завод благодаря такому сокращению сбережёт и того больше — $2,5 миллиона.

За счёт работы нейронной сети Kaspersky MLAD способен анализировать телеметрию с различных датчиков, причём делать это в режиме реального времени. В итоге от системы не скроются даже незначительные отклонения — изменения динамики сигналов или корреляций. Также заказчик может сам добавить индивидуальные диагностические правила для конкретных случаев.

Стоит отметить и графический интерфейс Kaspersky MLAD, который отлично подходит для анализа выявленных отклонений. Диаграммы всех отслеживаемых процессов помогут экспертам увидеть, что именно пошло не так и в какой части системы.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru