



Антивирус Norton 360 теперь может майнить криптовалюту Ethereum

Антивирус Norton 360 теперь может майнить криптовалюту Ethereum

Антивирус Norton 360 теперь может майнить криптовалюту Ethereum

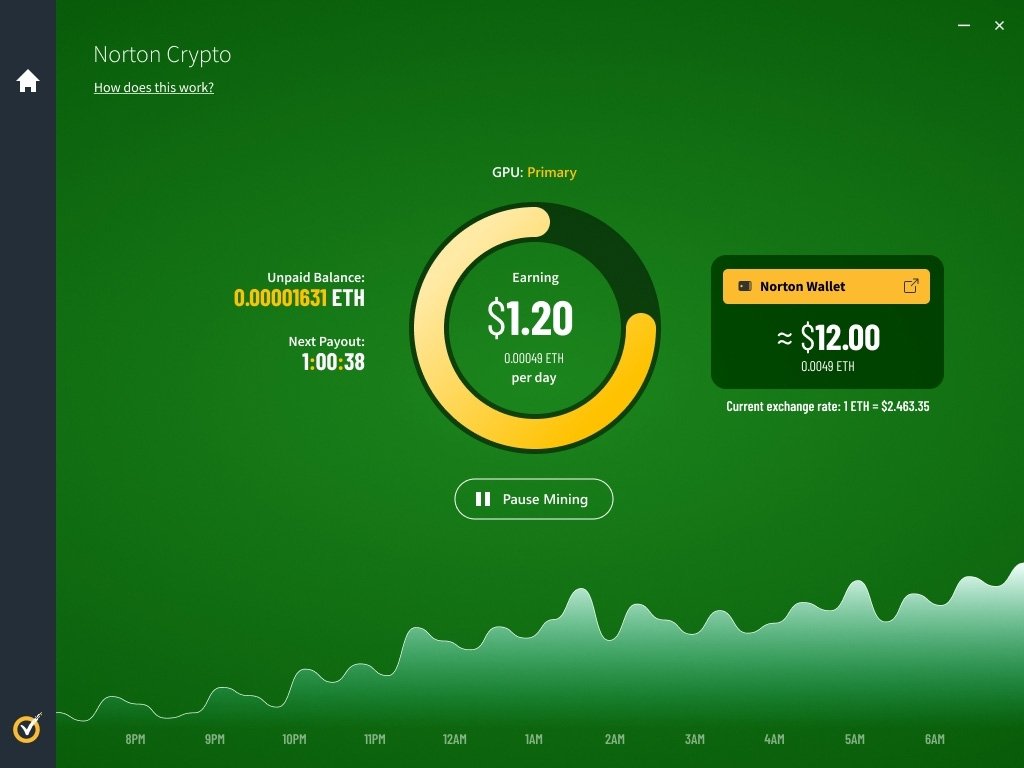
Компания NortonLifelock (бывшая Symantec) добавила интересную функцию своему антивирусному продукту Norton 360. Теперь программа может добывать (майнить) криптовалюту Ethereum. Как отметили разработчики, это сделано для «защиты пользователей от вредоносных программ-майнеров».

Нововведение получило имя «Norton Crypto», и с сегодняшнего дня опция майнинга должна быть доступна пользователям Norton 360, подписанным на программу тестирования антивирусного продукта.

Если условный юзер активирует Norton Crypto, антивирусный продукт будет использовать мощность установленной видеокарты для майнинга Ethereum. Все добытая цифровая валюта автоматом зачисляется на специальный кошелёк Norton, который располагается в облаке.


Разработчики, к сожалению, не объяснили, происходит ли майнинг независимо или же добавляется в общий пул пользователей. Можно предположить, что вероятнее второй вариант, поскольку добывать самому Ethereum — довольно тяжкая задача.


Как пояснили представители NortonLifelock, разработчики поставили перед собой задачу — позволить пользователям без риска майнить криптовалюту. Это стремление можно понять, поскольку большая часть майнеров детектируется антивирусными программами.

Тем не менее стоит учитывать, что в конце года любители добывать цифровую валюту могут столкнуться с интересными налогами.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru