



Эксперты рассказали о методе обхода защиты антивирусов от шифровальщиков

Эксперты рассказали о методе обхода защиты антивирусов от шифровальщиков

Эксперты рассказали о методе обхода защиты антивирусов от шифровальщиков

В популярных защитных приложениях нашли опасные уязвимости, которые в руках потенциального злоумышленника могут использоваться для обхода защиты от программ-вымогателей (шифровальщиков, ransomware).

О новых векторах атаки рассказали специалисты Люксембургского и Лондонского университетов. По словам исследователей, обнаруженные бреши позволяют обойти функцию защищённых папок, которую предлагают представленные на рынке антивирусные программы.

«Разработчики антивирусных программ стараются максимально обезопасить пользователей, именно поэтому защитный софт является ключевым элементов в борьбе с киберпреступниками. Тем не менее у злоумышленников сегодня гораздо больше ресурсов, мощи и самоотдачи», — объясняет профессор Габриеле Лензини.

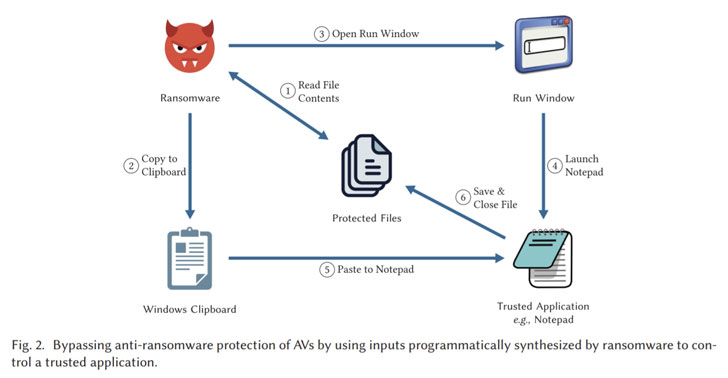
В целом специалисты указывают на возможность использования приложений, у которых есть доступ к защищённым папкам, для изменения хранящихся там файлов. Те же программы-вымогатели могут прибегнуть к этому способу для шифрования данных.

«У небольшого количества приложений, занесённых в "белый список", есть права записи в защищённые файлы. Тем не менее сами эти программы не всегда защищены должным образом. Это подводит нас к способу эксплуатации: вредоносный софт может воспользоваться приложениями из "белого списка" для осуществления вредоносных операций на компьютере жертвы», — отмечают исследователи.


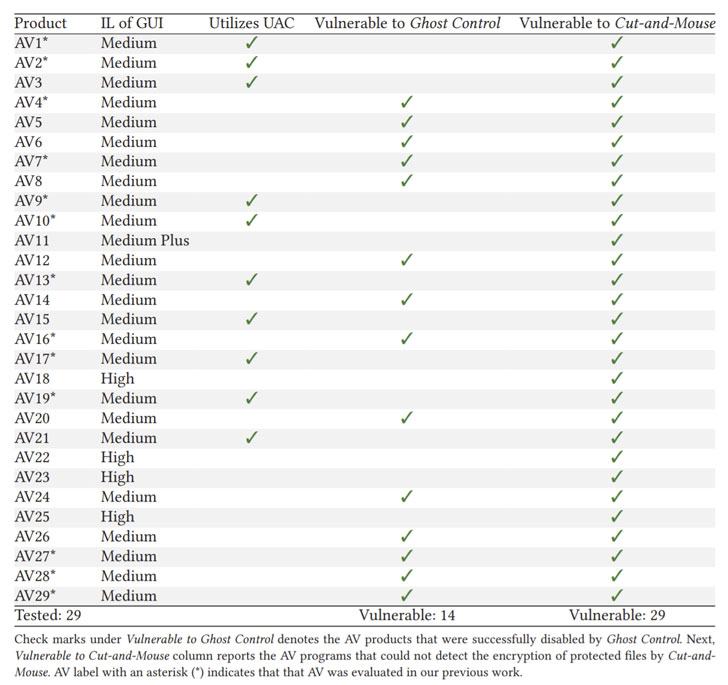
В качестве примера эксперта перечислили встроенные программы — Блокнот Windows и Paint, — которые атакующие могут задействовать в своих кампаниях. Из 29 антивирусных программ, проанализированных в ходе исследования, 14 оказались уязвимы к кибератаке вида Ghost Control.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru