



Обновление KB5003214 вызвало странное поведение панели задач Windows 10

Обновление KB5003214 вызвало странное поведение панели задач Windows 10

Обновление KB5003214 вызвало странное поведение панели задач Windows 10

Обновление под номером KB5003214 вызывает проблемы в системах Windows 10 версий 2004, 20H2 и 21H1. На этот раз баги коснулись скорее косметических нюансов операционной системы, поскольку проявляются исключительно в панели задач и системном трее.

Microsoft выпустила апдейт KB5003214 для Windows 10 на прошлой неделе, пока обновление является опциональным, а пользователи и организации могут протестировать его до выхода июньского набора патчей (где KB5003214 будет уже обязательным).

К слову, именно это обновление включает ленту новостей в панели задач для пользователей Windows 10 2004 и более поздних версий операционной системы.

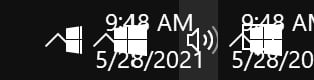
После установки KB5003214 ряд пользователей на площадке Reddit сообщил о «глюках» в системной трее Windows. Например, иконки приложений внезапно исчезают, сильно отклоняются вправо, накладываются друг на друга или выходят за пределы дисплея.

Пользователи разместили один из примеров странного поведения трея, с которым можно ознакомиться ниже:


Проблема, как оказалось, возникает из-за отключения виджета «Новости и интересы» в панели задач. Если повторно активировать этот виджет, иконки должны встать на свои места. Тем не менее такое поведение всё равно вызывает вопросы, поэтому логично в скором времени ожидать соответствующий патч от Microsoft.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru