



АНБ шпионила за европейскими политиками через узел коммуникации Дании

АНБ шпионила за европейскими политиками через узел коммуникации Дании

АНБ шпионила за европейскими политиками через узел коммуникации Дании

Иностранная разведывательная служба Дании позволила Агентству национальной безопасности (АНБ) США использовать важный телекоммуникационный узел для шпионажа за общением европейских политиков. Об этом заявил ряд информационных агентств, работающих на территории Европы.

Этой кибершпионской операции дали имя «Operation Dunhammer», она была активна с 2012 по 2014 год. Для успешного функционирования схемы спецслужбы Дании и США подписали специальный договор.

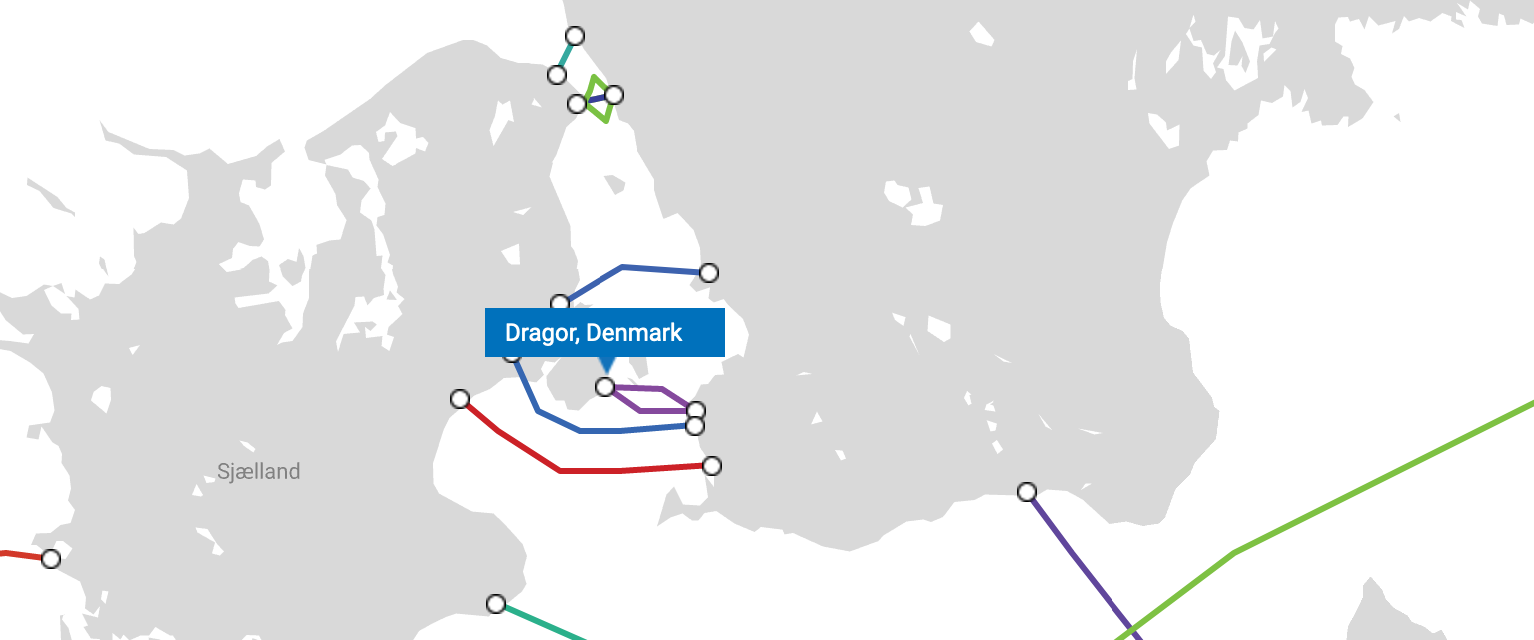
В результаты американская сторона внедрила систему под названием XKeyscore в телекоммуникационный узел, расположенный в городе Драгёр (близ Копенгагена). Именно там несколько подводных кабелей «соединяют» Данию со Скандинавским полуостровом.


Согласно сообщениям европейских информационных агентств, АНБ США использовало систему XKeyscore для массовой «киберпрослушки» мобильного и интернет-трафика. В итоге Вашингтону удавалось перехватывать электронные письма, звонки, СМС-сообщения и переписки в чатах, принадлежащие европейским политикам.

Интересно, что после скандала с утечками Сноудена власти Дании решили разорвать соглашение. Более того, выявилось, что американские спецслужбы вполне успешно прослушивали и самих датских политиков.

Информация об этом просочилась в общий доступ на этих выходных, когда один из датских телеведущих получил доступ к документу под названием «Dunhammer Report», где содержались результаты расследования властей Дании.

Как американские, так и датские чиновники на сегодняшний день отказываются комментировать данную тему. При этом Сноуден на этих же выходных подтвердил информацию о совместной операции Вашингтона и Копенгагена.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru