



Microsoft: Россия использовала 4 вредоноса в атаках от лица АМР США

Microsoft: Россия использовала 4 вредоноса в атаках от лица АМР США

Microsoft: Россия использовала 4 вредоноса в атаках от лица АМР США

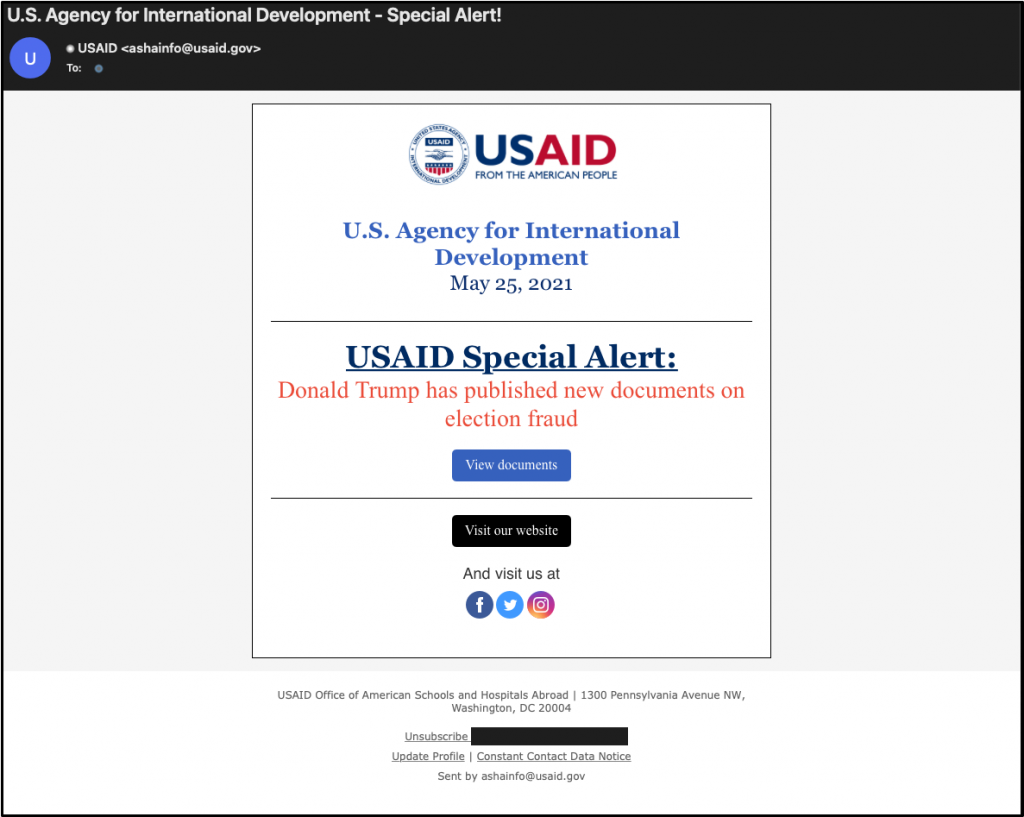
Представители корпорации Microsoft заявили, что российская киберпреступная группировка использовала четыре новых семейства вредоносных программ в ходе недавних фишинговых атак. Уточним, что речь идёт о кампании, в которой якобы российские хакеры выдавали себя за Агентство США по международному развитию (АМР США).

Информация об использовании четырёх ранее неизвестных образцов вредоносов поступила от Microsoft Threat Intelligence Center (MSTIC). Как отметили специалисты, за кибероперацией стоит группировка под кодовым именем APT29 (Nobelium).

Используя скомпрометированный аккаунт и рассылая фишинговые письма, злоумышленники выдавали себя за АМР США. В общей сложности APT-группировка отправила приблизительно 3000 писем, а адресатами стали более 150 организаций (включая сферу международного сотрудничества, гуманитарную область и борьбу за права человека).


Согласно опубликованным Microsoft деталям, среди четырёх новых зловредов было вложение в виде HTML-файла — «EnvyScout». Также в связке присутствовали загрузчики «BoomBox» и «NativeZone», а за запуск шелл-кода отвечал «VaporRage». Первый злонамеренный файл в формате HTML/JS предназначен для кражи учётных данных аккаунтов пользователей Windows. Помимо этого, он устанавливает на устройство жертвы вредоносный ISO-файл.

«На этой стадии атаки ничего не подозревающий пользователь попытается открыть загруженный ISO-образ, однако в этом случае запустится скрытый исполняемый файл — BOOM.exe, который является частью семейства BoomBox», — пишет Microsoft.

BoomBox, кстати, по цепочке загружает и настраивает вредонос NativeZone, который предстаёт в виде библиотеки NativeCacheSvc.dll. Этот зловред запускается автоматически при каждом входе пользователя в аккаунт Windows.

Наконец, стоит отметить четвёртую ступень атаки, которую взял на себя вредонос VaporRage — CertPKIProvider.dll. После запуска эта программа пытается связаться с командным сервером (C2) и передать ему все украденные данные.

Подпишитесь на новости

Windows 11 лишилась переноса данных между ПК: Microsoft предлагает OneDrive

Переезжать на новый компьютер без облака стало менее удобно. Microsoft отключила PC-to-PC Migration — встроенный инструмент Windows 11, который переносил файлы и настройки между компьютерами по локальной сети. Теперь компания рекомендует Windows Backup с загрузкой файлов в OneDrive.

Изменение Microsoft подтвердила в документации. Удаление функции указано ещё в сентябрьском обновлении KB5124010.

Раньше два компьютера можно было связать через Wi-Fi или Ethernet, подтвердить соединение одноразовым кодом и выбрать данные для переноса. Загружать личные файлы на серверы Microsoft не требовалось. Правда, установленные программы и сохранённые пароли этот способ не переносил.


Предлагаемая замена работает иначе: Windows Backup синхронизирует выбранные пользовательские папки с OneDrive, после чего они становятся доступны на новом компьютере. Нужна личная учётная запись Microsoft; рабочая или учебная для этого приложения не подходит.

Бесплатно пользователю дают 5 ГБ облачного пространства. Если документы, фотографии и видео не помещаются, придётся увеличить объём хранилища либо переносить файлы другим способом. Удобный переезд получил вполне ощутимый облачный лимит.

Внешние диски, флешки и сетевые папки по-прежнему работают.

RSS: Новости на портале Anti-Malware.ru