



Тысячи расширений для Google Chrome мешают HTTP-заголовкам безопасности

Тысячи расширений для Google Chrome мешают HTTP-заголовкам безопасности

Тысячи расширений для Google Chrome мешают HTTP-заголовкам безопасности

Тысячи расширений Google Chrome, доступных в официальном магазине Chrome Web Store, мешают популярным сайтам использовать HTTP-заголовки для безопасности. В результате аддоны открывают возможность для целого спектра веб-атак на посетителей интернет-ресурсов.

Речь идёт о так называемых HTTP Security Headers, которые мы рассматривали на примере движка WordPress. Такие заголовки действительно важны для обеспечения безопасности пользователей.

Если углубиться в принцип работы, Security Headers представляют собой HTTP-запрос, который сервер отправляет клиентскому приложению (например, браузеру). Известно, что с помощью HTTP-заголовком владелец веб-сайта может в определённом смысле «инструктировать» браузер пользователя, как себя вести с конкретным контентом.

HTTP-заголовки для безопасности годами создавались для активации и настройки различных защитных функций в браузере или другом приложении-клиенте. Наиболее популярные из таких заголовков сегодня используются для проверки HTTPS-соденинения, защиты от XSS-атак или скрытого в iframe кода, который может выкрасть пользовательские данные.

Тем не менее HTTP-заголовки не гарантируют надёжной защиты, поскольку в конечном итоге всё зависит от браузера пользователя. Именно между интернет-обозревателем и веб-сайтом вклиниваются нежелательные расширения, которые могут препятствовать некоторым HTTP-заголовкам, введённым для безопасности.

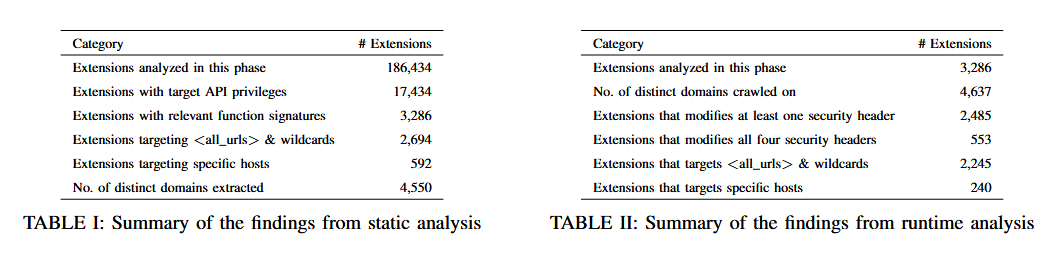
Как объяснили (PDF) исследователи из CISPA Helmholtz Center for Information Security на конференции NDSS 2021, в официальном магазине Chrome Web Store можно найти тысячи аддонов, которые в том или ином виде вмешиваются в работу HTTP-заголовков.

В общей сложности специалисты изучили 186 434 расширений, найдя при этом 2485 аддонов, меняющих как минимум один HTTP-заголовок.

Подпишитесь на новости

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru