



Тысячи расширений для Google Chrome мешают HTTP-заголовкам безопасности

Тысячи расширений для Google Chrome мешают HTTP-заголовкам безопасности

Тысячи расширений для Google Chrome мешают HTTP-заголовкам безопасности

Тысячи расширений Google Chrome, доступных в официальном магазине Chrome Web Store, мешают популярным сайтам использовать HTTP-заголовки для безопасности. В результате аддоны открывают возможность для целого спектра веб-атак на посетителей интернет-ресурсов.

Речь идёт о так называемых HTTP Security Headers, которые мы рассматривали на примере движка WordPress. Такие заголовки действительно важны для обеспечения безопасности пользователей.

Если углубиться в принцип работы, Security Headers представляют собой HTTP-запрос, который сервер отправляет клиентскому приложению (например, браузеру). Известно, что с помощью HTTP-заголовком владелец веб-сайта может в определённом смысле «инструктировать» браузер пользователя, как себя вести с конкретным контентом.

HTTP-заголовки для безопасности годами создавались для активации и настройки различных защитных функций в браузере или другом приложении-клиенте. Наиболее популярные из таких заголовков сегодня используются для проверки HTTPS-соденинения, защиты от XSS-атак или скрытого в iframe кода, который может выкрасть пользовательские данные.

Тем не менее HTTP-заголовки не гарантируют надёжной защиты, поскольку в конечном итоге всё зависит от браузера пользователя. Именно между интернет-обозревателем и веб-сайтом вклиниваются нежелательные расширения, которые могут препятствовать некоторым HTTP-заголовкам, введённым для безопасности.

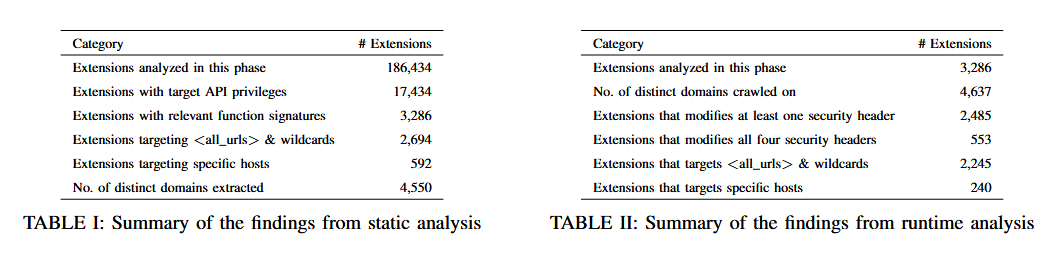
Как объяснили (PDF) исследователи из CISPA Helmholtz Center for Information Security на конференции NDSS 2021, в официальном магазине Chrome Web Store можно найти тысячи аддонов, которые в том или ином виде вмешиваются в работу HTTP-заголовков.

В общей сложности специалисты изучили 186 434 расширений, найдя при этом 2485 аддонов, меняющих как минимум один HTTP-заголовок.

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru