



Тысячи расширений для Google Chrome мешают HTTP-заголовкам безопасности

Тысячи расширений для Google Chrome мешают HTTP-заголовкам безопасности

Тысячи расширений для Google Chrome мешают HTTP-заголовкам безопасности

Тысячи расширений Google Chrome, доступных в официальном магазине Chrome Web Store, мешают популярным сайтам использовать HTTP-заголовки для безопасности. В результате аддоны открывают возможность для целого спектра веб-атак на посетителей интернет-ресурсов.

Речь идёт о так называемых HTTP Security Headers, которые мы рассматривали на примере движка WordPress. Такие заголовки действительно важны для обеспечения безопасности пользователей.

Если углубиться в принцип работы, Security Headers представляют собой HTTP-запрос, который сервер отправляет клиентскому приложению (например, браузеру). Известно, что с помощью HTTP-заголовком владелец веб-сайта может в определённом смысле «инструктировать» браузер пользователя, как себя вести с конкретным контентом.

HTTP-заголовки для безопасности годами создавались для активации и настройки различных защитных функций в браузере или другом приложении-клиенте. Наиболее популярные из таких заголовков сегодня используются для проверки HTTPS-соденинения, защиты от XSS-атак или скрытого в iframe кода, который может выкрасть пользовательские данные.

Тем не менее HTTP-заголовки не гарантируют надёжной защиты, поскольку в конечном итоге всё зависит от браузера пользователя. Именно между интернет-обозревателем и веб-сайтом вклиниваются нежелательные расширения, которые могут препятствовать некоторым HTTP-заголовкам, введённым для безопасности.

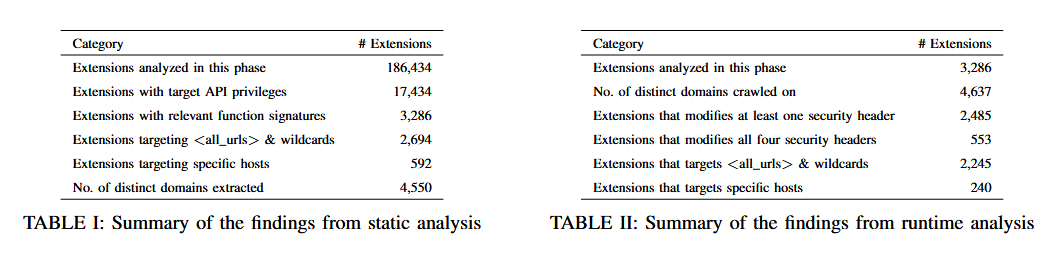
Как объяснили (PDF) исследователи из CISPA Helmholtz Center for Information Security на конференции NDSS 2021, в официальном магазине Chrome Web Store можно найти тысячи аддонов, которые в том или ином виде вмешиваются в работу HTTP-заголовков.

В общей сложности специалисты изучили 186 434 расширений, найдя при этом 2485 аддонов, меняющих как минимум один HTTP-заголовок.

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru