



Microsoft забыла обновить SSL-сертификат портала для админов Exchange

Microsoft забыла обновить SSL-сертификат портала для админов Exchange

Microsoft забыла обновить SSL-сертификат портала для админов Exchange

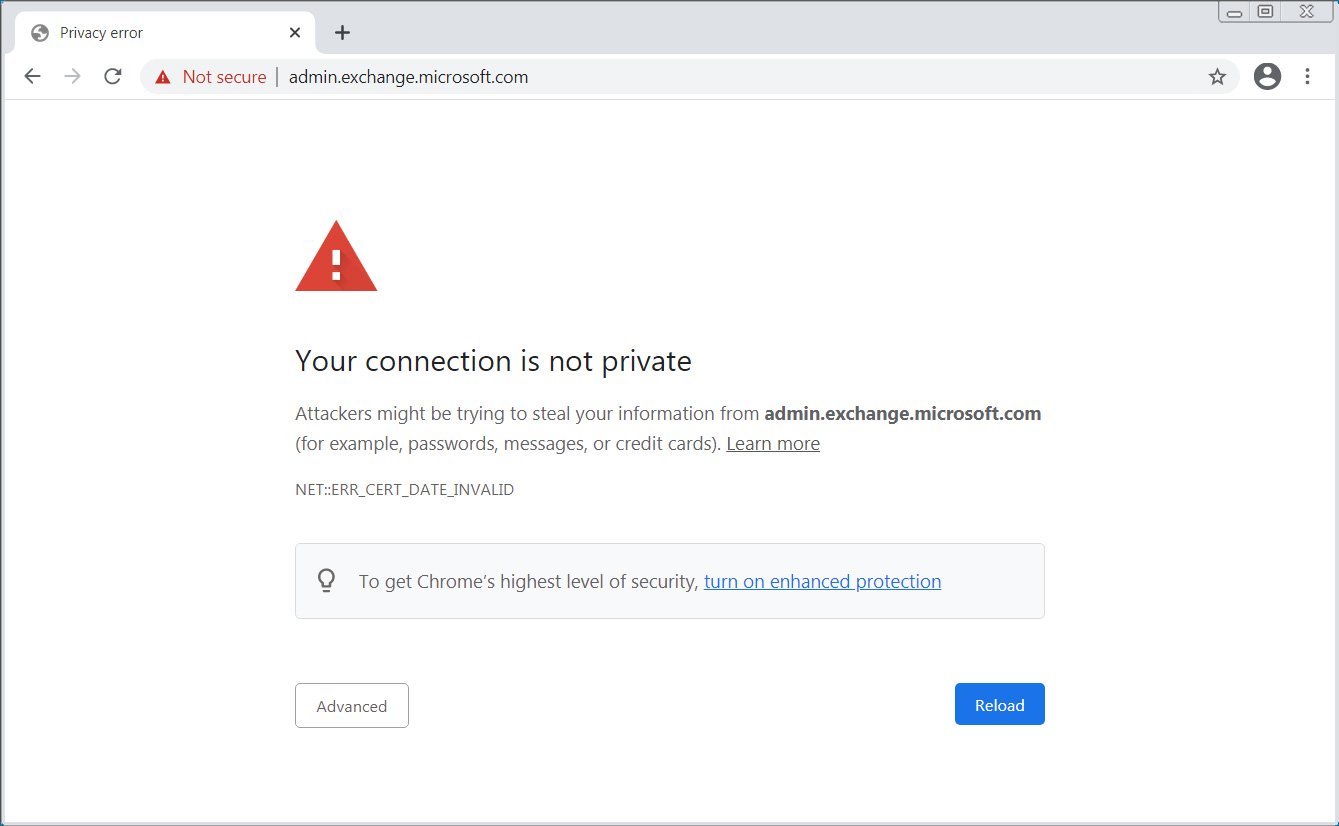
В воскресенье, 23 мая, некоторые браузеры начали блокировать портал admin.exchange.microsoft.com, используемый для доступа к Центру администрирования Exchange (EAC). Оказалось, что срок действия SSL-сертификата этого сайта истек, и Microsoft вовремя не позаботилась о его возобновлении.

При вызове стартовой страницы портала Firefox, например, предупреждал о небезопасном соединении, а Google Chrome и вовсе блокировал попытку перехода, ссылаясь на ошибку проверки подлинности сертификата.


Как выяснилось, действие выданного владельцу сайта SSL-сертификата закончилось 23 мая в 12:00 UTC. В ответ на жалобы пользователей в Твиттере Microsoft заявила, что знает о проблеме и занимается ее решением.

Судя по результатам проверки admin.exchange.microsoft.com, проведенной спецподразделением Qualys 24 мая в 08:43:33 UTC, оператор портала произвел замену сертификата, и тот должен беспрепятственно открываться на Windows, Android, macOS, iOS и в Firefox.

Тем, кто продолжает испытывать проблемы с доступом, Microsoft советует пока входить в консоль из-под учетной записи Outlook (https://outlook.office.com/ecp/).

В настоящее время почти все онлайн-сервисы используют защищенные соединения, однако шифрование привнесло дополнительную возможность для совершения ошибок, вызванных человеческим фактором. Практика показывает, что владельцы сайтов зачастую забывают обновить SSL-сертификат — достаточно вспомнить прошлогодний сбой стримингового сервиса Spotify и аналогичный случай с Microsoft Teams годовой давности.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru