



Microsoft забыла обновить SSL-сертификат портала для админов Exchange

Microsoft забыла обновить SSL-сертификат портала для админов Exchange

Microsoft забыла обновить SSL-сертификат портала для админов Exchange

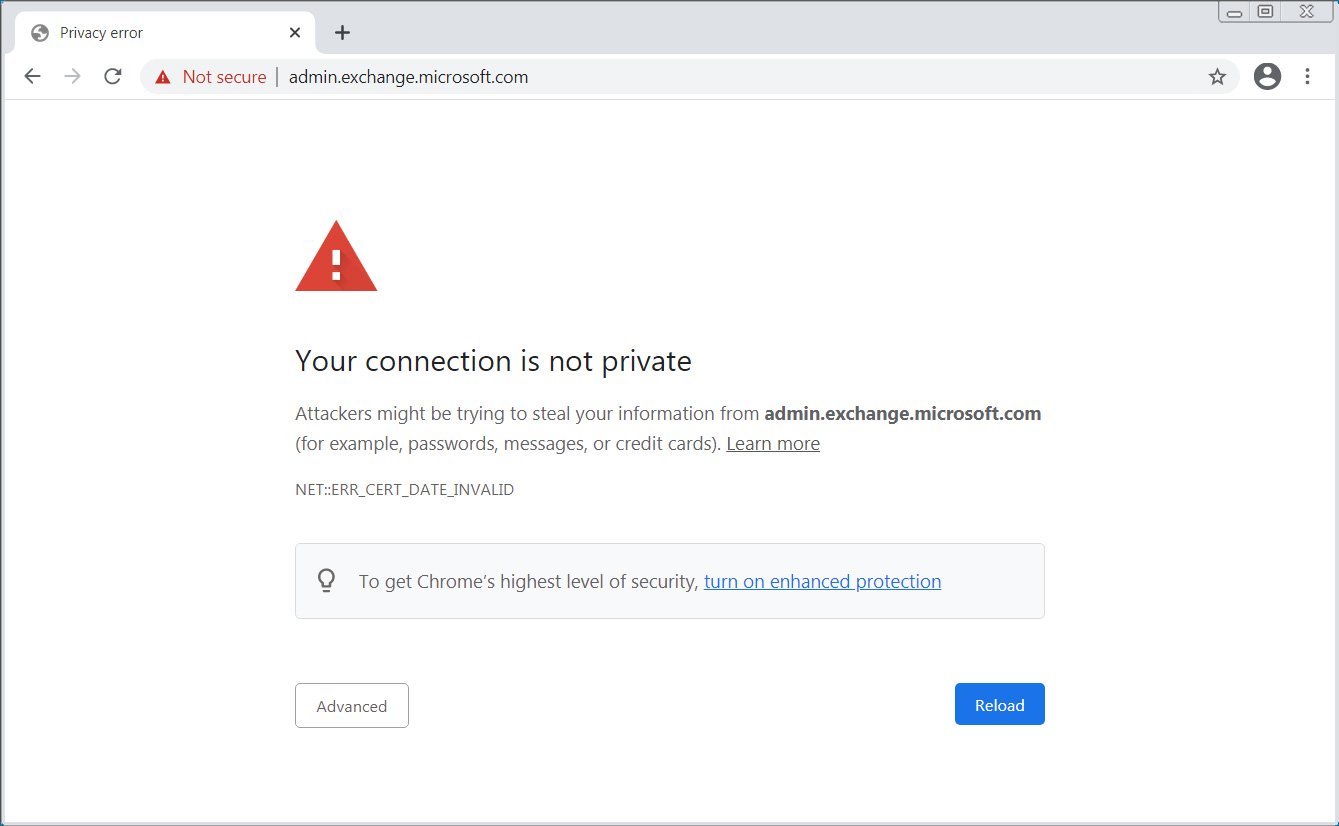
В воскресенье, 23 мая, некоторые браузеры начали блокировать портал admin.exchange.microsoft.com, используемый для доступа к Центру администрирования Exchange (EAC). Оказалось, что срок действия SSL-сертификата этого сайта истек, и Microsoft вовремя не позаботилась о его возобновлении.

При вызове стартовой страницы портала Firefox, например, предупреждал о небезопасном соединении, а Google Chrome и вовсе блокировал попытку перехода, ссылаясь на ошибку проверки подлинности сертификата.


Как выяснилось, действие выданного владельцу сайта SSL-сертификата закончилось 23 мая в 12:00 UTC. В ответ на жалобы пользователей в Твиттере Microsoft заявила, что знает о проблеме и занимается ее решением.

Судя по результатам проверки admin.exchange.microsoft.com, проведенной спецподразделением Qualys 24 мая в 08:43:33 UTC, оператор портала произвел замену сертификата, и тот должен беспрепятственно открываться на Windows, Android, macOS, iOS и в Firefox.

Тем, кто продолжает испытывать проблемы с доступом, Microsoft советует пока входить в консоль из-под учетной записи Outlook (https://outlook.office.com/ecp/).

В настоящее время почти все онлайн-сервисы используют защищенные соединения, однако шифрование привнесло дополнительную возможность для совершения ошибок, вызванных человеческим фактором. Практика показывает, что владельцы сайтов зачастую забывают обновить SSL-сертификат — достаточно вспомнить прошлогодний сбой стримингового сервиса Spotify и аналогичный случай с Microsoft Teams годовой давности.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru