



Microsoft забыла обновить SSL-сертификат портала для админов Exchange

Microsoft забыла обновить SSL-сертификат портала для админов Exchange

Microsoft забыла обновить SSL-сертификат портала для админов Exchange

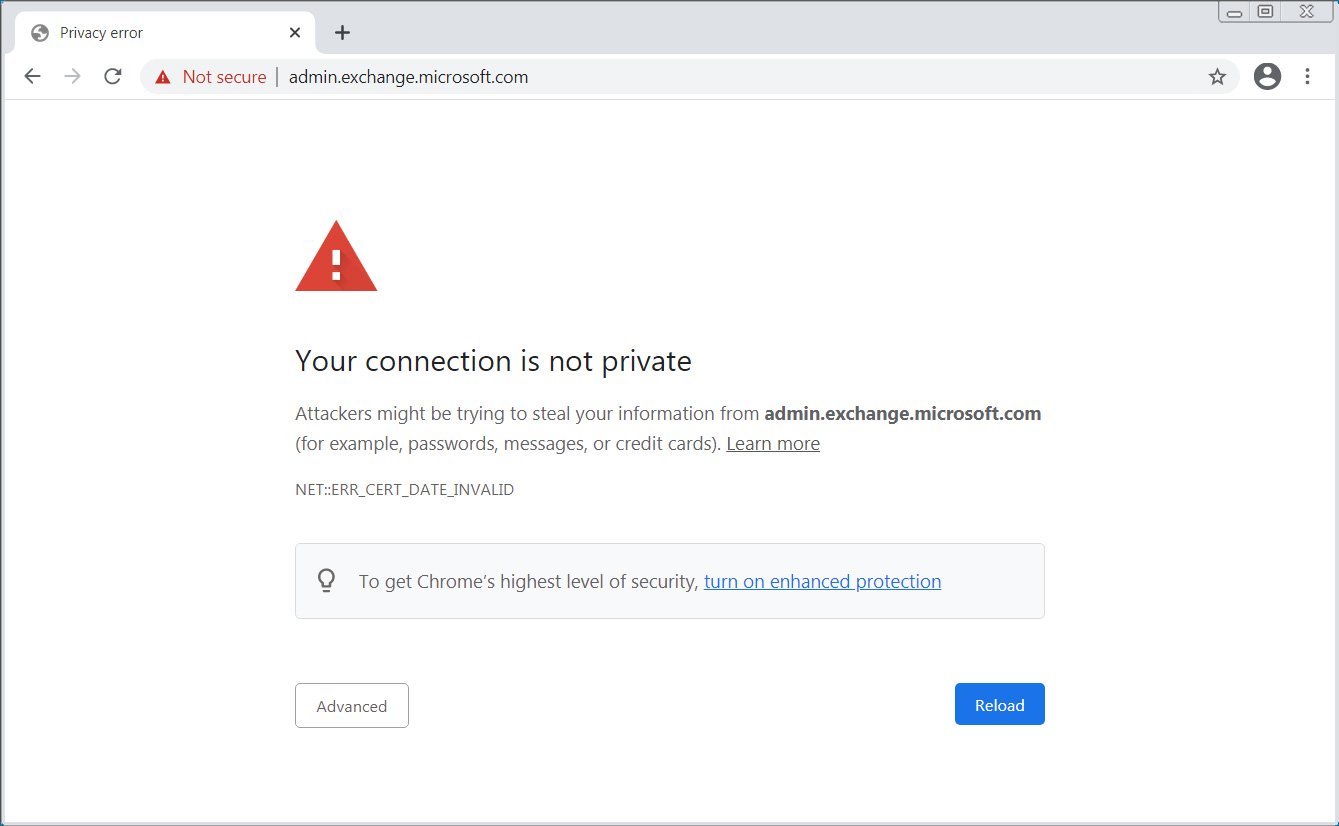
В воскресенье, 23 мая, некоторые браузеры начали блокировать портал admin.exchange.microsoft.com, используемый для доступа к Центру администрирования Exchange (EAC). Оказалось, что срок действия SSL-сертификата этого сайта истек, и Microsoft вовремя не позаботилась о его возобновлении.

При вызове стартовой страницы портала Firefox, например, предупреждал о небезопасном соединении, а Google Chrome и вовсе блокировал попытку перехода, ссылаясь на ошибку проверки подлинности сертификата.


Как выяснилось, действие выданного владельцу сайта SSL-сертификата закончилось 23 мая в 12:00 UTC. В ответ на жалобы пользователей в Твиттере Microsoft заявила, что знает о проблеме и занимается ее решением.

Судя по результатам проверки admin.exchange.microsoft.com, проведенной спецподразделением Qualys 24 мая в 08:43:33 UTC, оператор портала произвел замену сертификата, и тот должен беспрепятственно открываться на Windows, Android, macOS, iOS и в Firefox.

Тем, кто продолжает испытывать проблемы с доступом, Microsoft советует пока входить в консоль из-под учетной записи Outlook (https://outlook.office.com/ecp/).

В настоящее время почти все онлайн-сервисы используют защищенные соединения, однако шифрование привнесло дополнительную возможность для совершения ошибок, вызванных человеческим фактором. Практика показывает, что владельцы сайтов зачастую забывают обновить SSL-сертификат — достаточно вспомнить прошлогодний сбой стримингового сервиса Spotify и аналогичный случай с Microsoft Teams годовой давности.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru