



НКЦКИ: В 2020 году число кибератак на субъекты КИИ России выросло на 40%

НКЦКИ: В 2020 году число кибератак на субъекты КИИ России выросло на 40%

НКЦКИ: В 2020 году число кибератак на субъекты КИИ России выросло на 40%

Хорошо подготовленные кибератаки на субъекты критической информационной инфраструктуры (КИИ) России в 2020 году продемонстрировали рост более чем на 40% в сравнении с 2019 годом. Сюда же вошли кампании против крупных органов государственной власти. Об этом рассказали специалисты «Ростелеком-Солар» и представители НКЦКИ.

Статистику по атакам на российские органы власти эксперты представили на пресс-конференции, которая прошла 18 мая.

Оказалось, что преступники начали осваиваться в инфраструктуре ещё в 2017 году. Три с половиной года им удавалось оставаться незамеченными. В прошлом году кибергруппа попыталась атаковать одного из клиентов Solar JSOC — федеральный орган государственной власти.

Расследование именно этого инцидента помогло пролить свет на всю кампанию хорошо подготовленных преступников. К тому моменту у атакующих было более 12 резервных каналов доступа в инфраструктуру целевого органа власти.

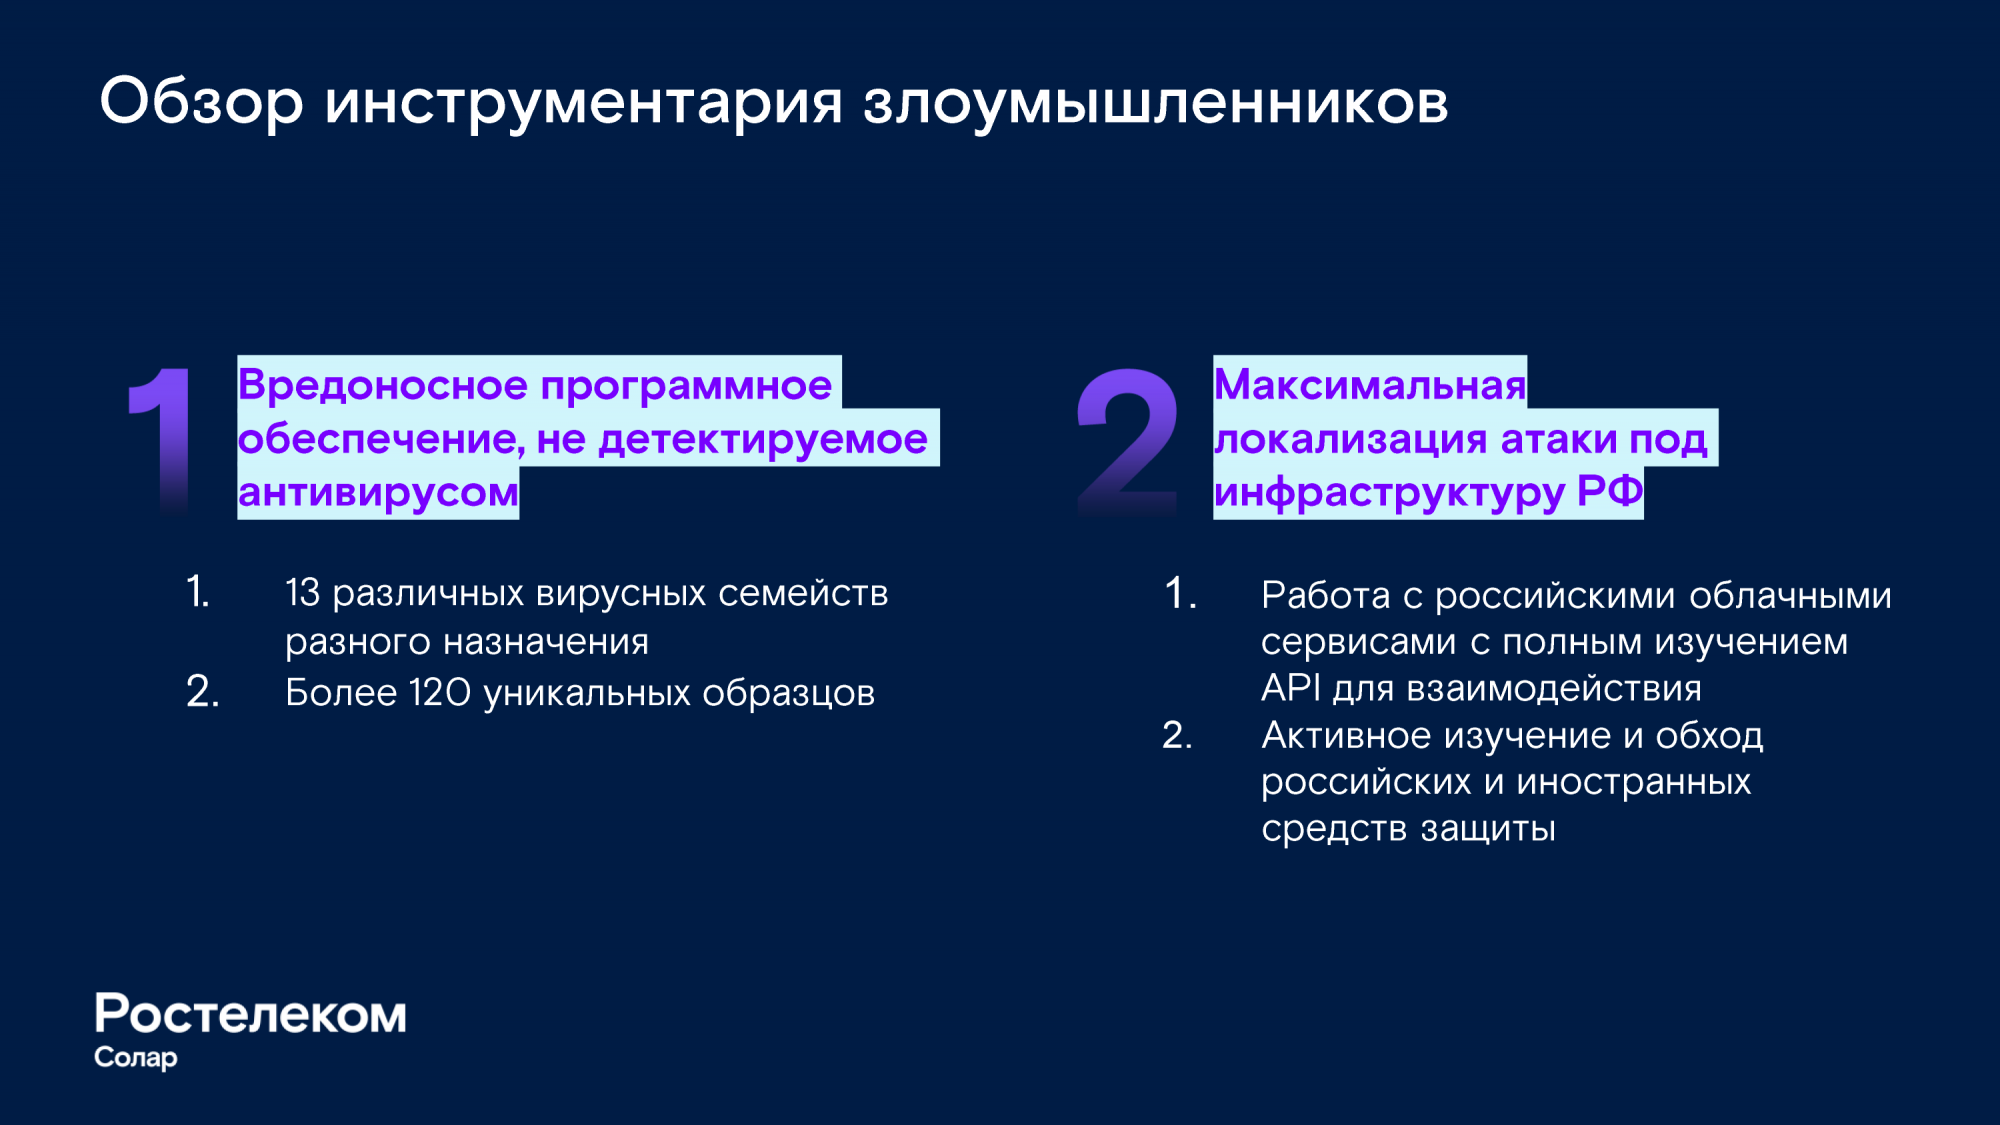
Примечательно, что для данной кибероперации преступники написали более 120 уникальных семплов вредоносных программ, а также тщательно изучили российскую ИКТ.


Как объяснили специалисты «Ростелеком-Солар», в среднем у злоумышленников уходил приблизительно месяц на получение полного контроля над ключевыми узлами инфраструктур организаций.

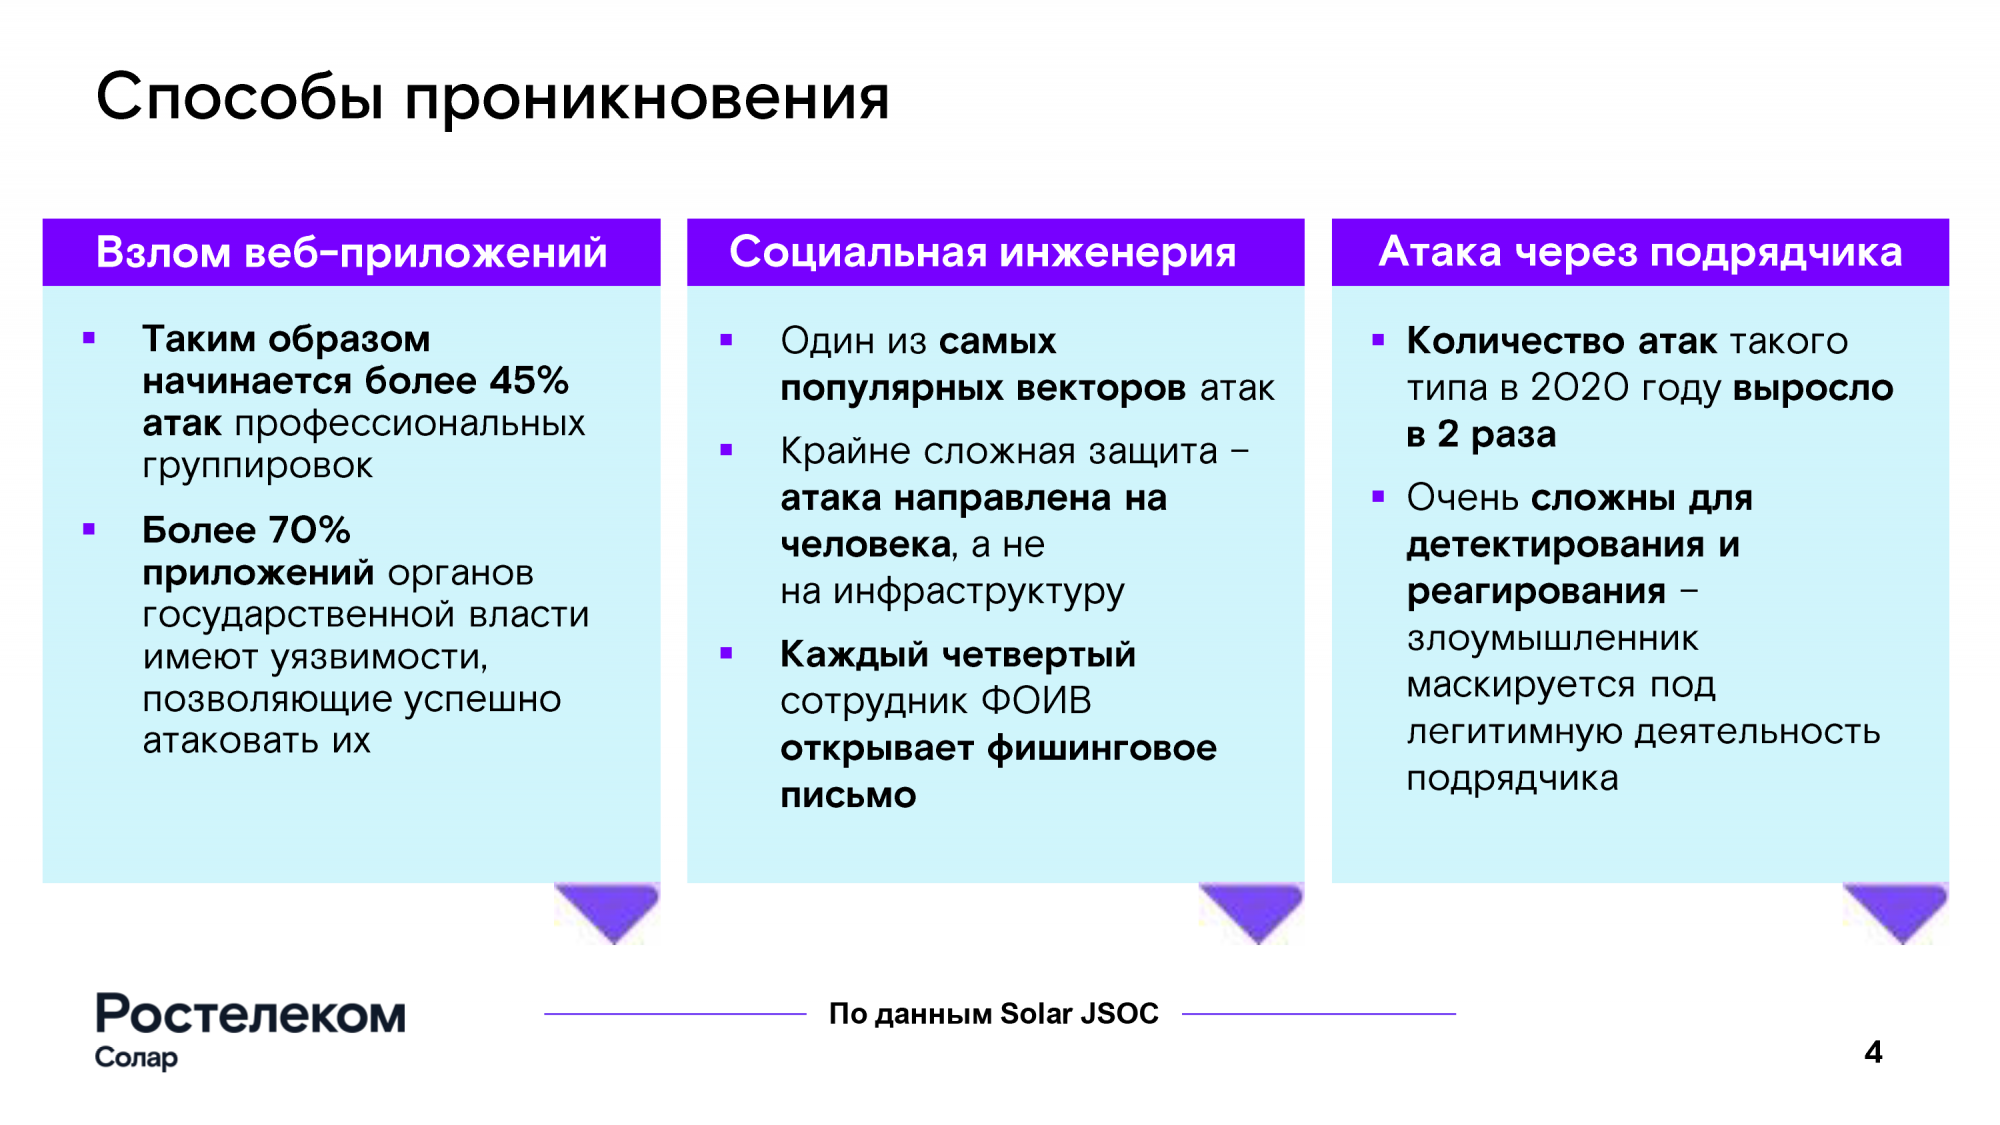
В Solar JSOC отметили, что более 45% таргетированных атак на ФОИВ начинаются со взлома веб-приложений. При этом почти 70% организаций пользуются уязвимыми веб-ресурсами, позволяющими преступникам проникнуть в инфраструктуру и развить атаку.


Почти 50% киберинцидентов удаётся обнаружить только при помощи сложных интеллектуальных систем безопасности. Выявить целевые атаки хорошо подготовленных преступников может лишь профессиональная команда, состоящая не менее чем из 10 сотрудников.

На днях «Ростелеком-Солар» также сообщала о целевых атаках на российские органы государственной власти.

Подпишитесь на новости

ИТ-инфраструктуру Следственного комитета предлагают поручить Минцифры

Правительство внесло в Госдуму законопроект, который позволит централизованно обеспечивать Следственный комитет информационными системами, программами и ИТ-инфраструктурой через Минцифры. Разработку и снабжение предлагают организовать с опорой на компетенции министерства.

Документ № 23203-9 опубликован в электронной базе Госдумы. Он внесён 30 октября и предусматривает изменения в закон о Следственном комитете и законодательство о контрактной системе.

Предлагаемые полномочия охватывают создание и развитие информационных систем, информационно-телекоммуникационных сетей и необходимой инфраструктуры, а также обеспечение программными и программно-техническими средствами.

Аргумент правительства — эффективнее использовать федеральный бюджет за счёт опыта Минцифры в управлении проектами информатизации.

Дополнительно проект предусматривает возможность централизованных закупок для одного или нескольких федеральных государственных органов, включая Следственный комитет.

Пока это законодательное предложение. Говорить, что Минцифры уже приняло на обслуживание всю ИТ-инфраструктуру СК, рано: документу ещё предстоит парламентское рассмотрение.

Для поставщиков ПО и оборудования потенциально меняется организация закупок и проектов. А вот выводы о конкретных подрядчиках, продуктах или размере экономии из опубликованной инициативы сделать нельзя.

RSS: Новости на портале Anti-Malware.ru